Väljaanne
- Teie ESET toode avastas Win32/Filecoder.Crysis nakkuse
- Dekrüpteerige oma failide spetsiifilised variandid, kasutades tööriista ESETCrysisDecryptor.exe
- Teie isiklikud failid on krüpteeritud
- Teie failid on ümbernimetatud ühega järgmistest laiendustest: .xtbl, .crysis, .crypt, .lock, .crypted, .dharma, .wallet, .onion
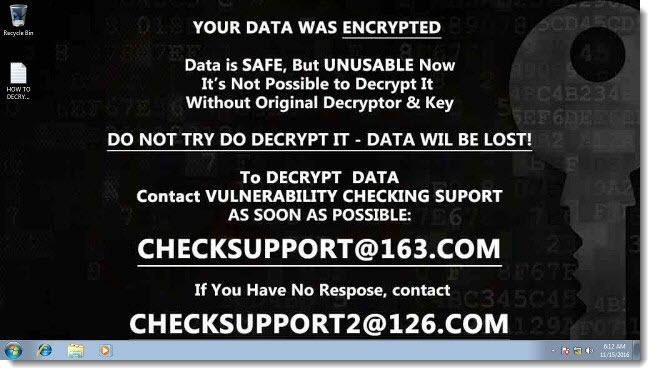
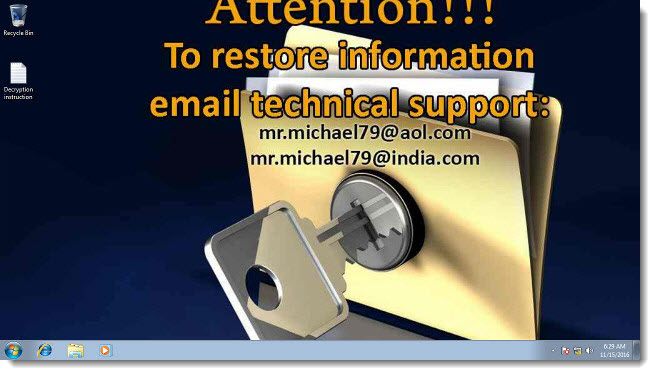
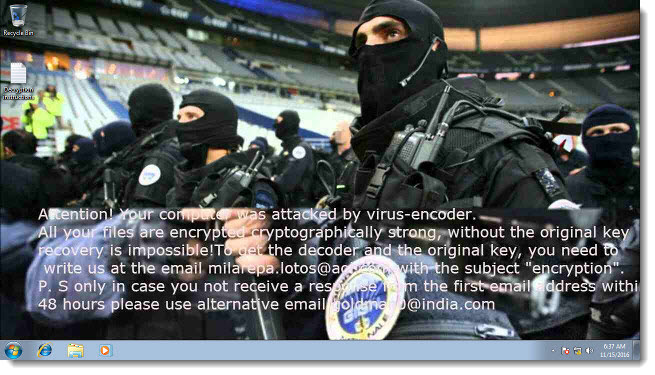
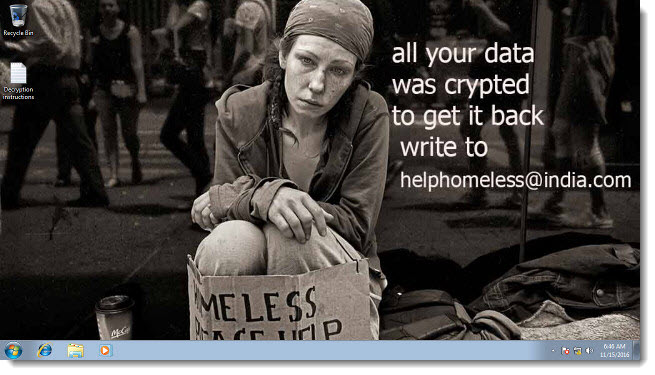
- Teie arvuti töölaua taustal või .txt, .html või .png failis kuvatakse üks järgmistest teadetest:
- "Tähelepanu! Teie arvutit ründas viirusekooder... bitcoin143@india.com"
- "Teie andmed krüpteeriti... Ärge püüdke seda dekrüpteerida - andmed lähevad kaduma... checksupport@163.com"
- "Andmete taastamiseks saatke e-kiri tehnilisele toele"
- "kõik teie andmed krüpteeriti, et neid tagasi saada kirjutage helphomeless@india.com"
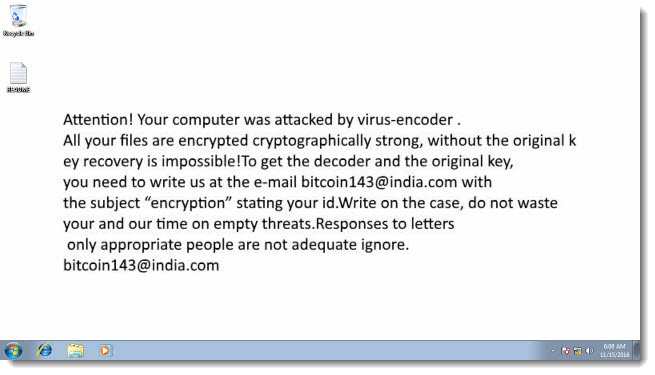
Joonis 1-1
Klõpsake +Details, et saada rohkem teavet ja täiendavaid pilte, mis on seotud selle lunavaraga
Details
Win32/Filecoder.Crysis on trooja, mis krüpteerib failid kohalikel ketastel. Kasutajale öeldakse, et ta peab failide dekrüpteerimiseks saatma teavet ja tegema makse Bitcoini makseteenuse abil.
- Win32/Filecoder.Crysis ohu kirjeldus virusradar.com'il
- welivesecurity.com :: Beyond TeslaCrypt: Crysis perekond esitab oma territooriumi osadele nõudeid
Kompromiteerimise tunnused
.{%EmailAddress%}.CrySiS
.{%EmailAddress%--%EmailAddress%}.xtbl
.[%EmailAdress%].dharma
.ID%%hexnum%.%EmailAdress%.xtbl
.id-%hexnum%.{%EmailAdress%}.crypt
.id-%hexnum%.{%EmailAdress%}.lock
.id-%hexnum%.{%EmailAddress%}.crypted
.[%EmailAddress%].wallet
.[%EmailAdress%].onion
Pildigalerii
Lahendus
- Laadige alla ESET Crysis decryptor tööriista versioon 2.0.4.0 ja salvestage fail oma töölauale.
ESETCrysisDecryptor.exe - Klõpsake Start → All Programs → Accessories, tehke paremklõps Command prompt ja seejärel valige kontekstmenüüst Run as administrator (Käivita administraatorina )
- Windows 8 / 8.1 / 10 kasutajad: vajutage Windows klahvi + Q, et otsida rakendusi, kirjutage Search väljale Command prompt , tehke paremklõps Command prompt 'il ja valige seejärel kontekstmenüüst Run as administrator (Käivita administraatorina ).
- Windows 8 / 8.1 / 10 kasutajad: vajutage Windows klahvi + Q, et otsida rakendusi, kirjutage Search väljale Command prompt , tehke paremklõps Command prompt 'il ja valige seejärel kontekstmenüüst Run as administrator (Käivita administraatorina ).
- Kirjuta käsk
cd %userprofile%\Desktop(ära asenda "userprofile" oma kasutajanimega - kirjuta käsk täpselt nii nagu näidatud) ja vajuta Enter. - Sisestage käsk
ESETCrysisDecryptor.exeja vajutage Enter. - Lugege ja nõustuge lõppkasutaja litsentsilepinguga.
- Kirjutage käsk
ESETCrysisDecryptor.exe C:ja vajutage Enter, et skaneerida C-ketast. Teise ketta skannimiseks asendageC:vastava ketta tähega.
- ESET Crysis decryptor tööriist käivitub ja kuvatakse teade "Looking for infected files...". Kui avastatakse nakkus, järgige ESET Crysis decryptor tööriista juhiseid, et puhastada oma süsteem.
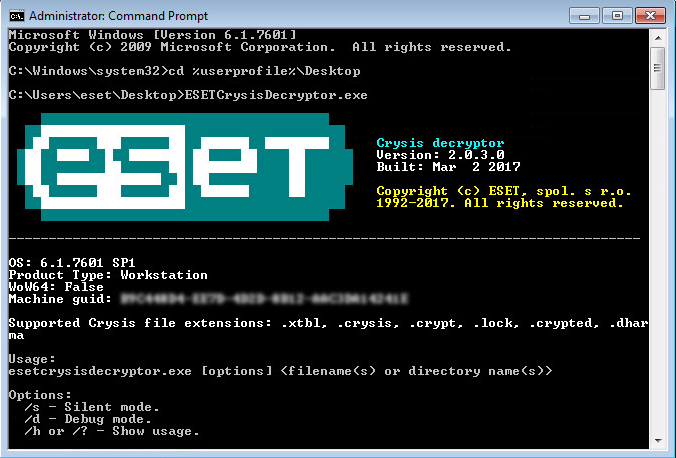
Joonis 1-2
#@#


