Problem
- ESET-produktet ditt oppdaget en Win32/Filecoder.Crysis-infeksjon
- Dekrypter spesifikke varianter av filene dine ved hjelp av verktøyet ESETCrysisDecryptor.exe
- Dine personlige filer har blitt kryptert
- Filene dine har blitt omdøpt med en av følgende utvidelser: .xtbl, .crysis, .crypt, .lock, .crypted, .dharma, .wallet, .onion
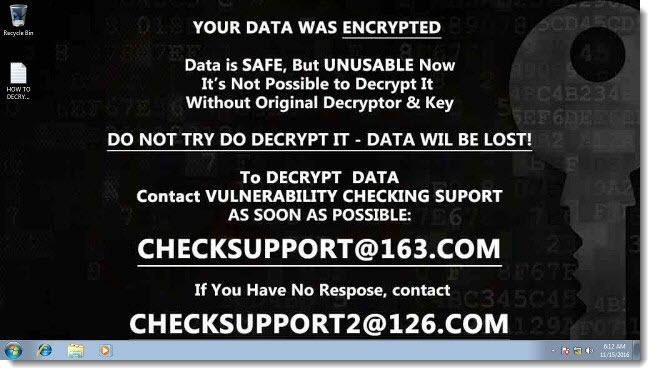
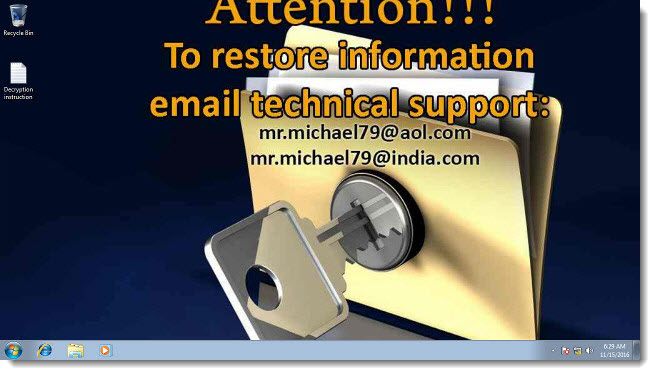
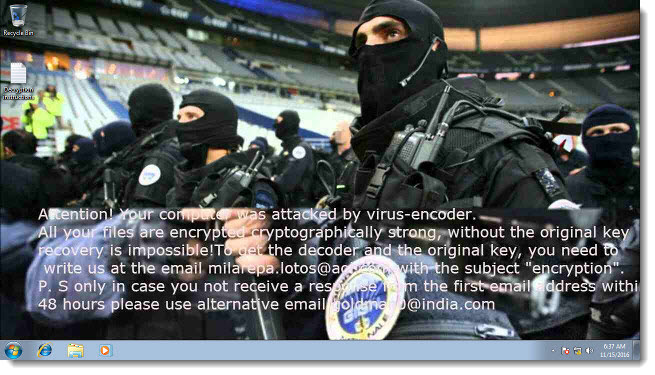
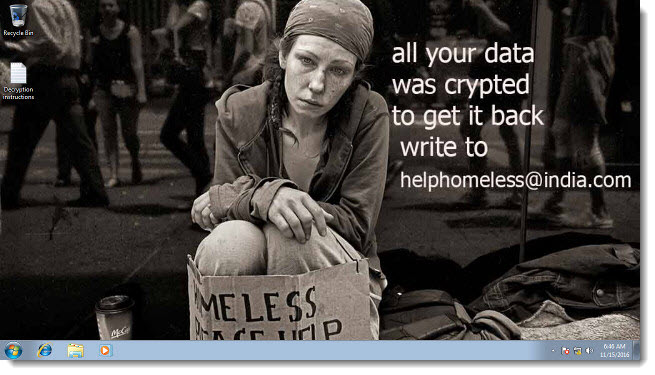
- Du mottar en av følgende meldinger på datamaskinens skrivebordsbakgrunn, eller i en .txt-, .html- eller .png-fil:
- "OBS! Datamaskinen din ble angrepet av en viruskoder... bitcoin143@india.com"
- "Dataene dine ble kryptert... Ikke prøv å dekryptere den - data vil gå tapt... checksupport@163.com"
- "For å gjenopprette informasjon, send en e-post til teknisk support"
- "alle dataene dine ble kryptert for å få dem tilbake, skriv til helphomeless@india.com"
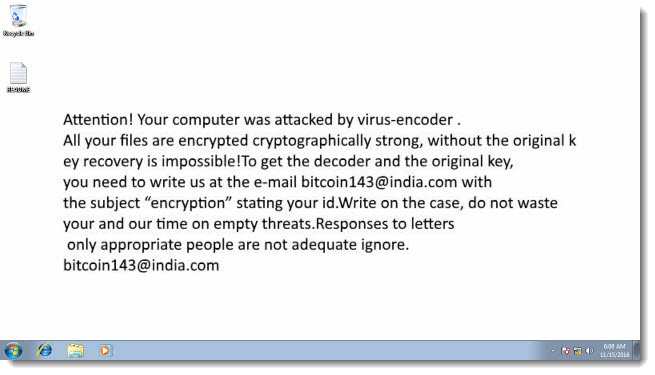
Figur 1-1
Klikk på +Details for mer informasjon og flere bilder knyttet til dette løsepengeviruset
Detaljer
Win32/Filecoder.Crysis er en trojaner som krypterer filer på lokale stasjoner. Brukeren får beskjed om at de må sende informasjon og foreta en betaling ved hjelp av betalingstjenesten Bitcoin for å dekryptere filene sine.
- Win32/Filecoder.Crysis trussel beskrivelse på virusradar.com
- welivesecurity.com :: Utover TeslaCrypt: Crysis-familien gjør krav på deler av sitt territorium
Indikatorer på kompromittering
.{%EmailAddress%}.CrySiS
.{%EmailAddress%--%EmailAddress%}.xtbl
.[%EmailAddress%].dharma
.ID%hexnum%.%EmailAddress%.xtbl
.id-%hexnum%.{%E-postadresse%}.crypt
.id-%hexnum%.{%E-postadresse%}.lock
.id-%hexnum%.{%EmailAddress%}.crypted
.[%Emailadresse%].wallet
.[%Emailadresse%].onion
Bildegalleri
Løsning
- Last ned ESET Crysis dekrypteringsverktøy versjon 2.0.4.0 og lagre filen på skrivebordet ditt.
ESETCrysisDecryptor.exe - Klikk på Start → Alle programmer → Tilbehør, høyreklikk på Kommandoprompt og velg deretter Kjør som administrator fra kontekstmenyen
- Brukere av Windows 8/8.1/10: Trykk på Windows-tasten + Q for å søke etter programmer, skriv Kommandoprompt i søkefeltet , høyreklikk på Kommandoprompt og velg deretter Kjør som administrator fra kontekstmenyen.
- Brukere av Windows 8/8.1/10: Trykk på Windows-tasten + Q for å søke etter programmer, skriv Kommandoprompt i søkefeltet , høyreklikk på Kommandoprompt og velg deretter Kjør som administrator fra kontekstmenyen.
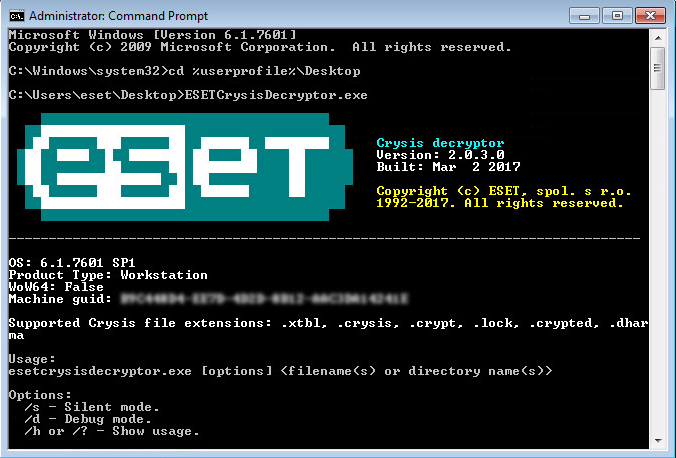
- Skriv inn kommandoen
cd %userprofile%\Desktop(ikke erstatt "userprofile" med brukernavnet ditt - skriv kommandoen nøyaktig som vist), og trykk deretter Enter. - Skriv inn kommandoen
ESETCrysisDecryptor.exe, og trykk på Enter. - Les og godta lisensavtalen for sluttbrukere.
- Skriv
inn ESETCrysisDecryptor.exe C:og trykk på Enter for å skanne C-stasjonen. Hvis du vil skanne en annen stasjon, erstatter duC:med den aktuelle stasjonsbokstaven.
- ESET Crysis Decryptor-verktøyet kjøres, og meldingen "Leter etter infiserte filer ..." vises. Hvis det oppdages en infeksjon, følger du instruksjonene fra ESET Crysis Decryptor-verktøyet for å rense systemet.
Figur 1-2


