Izdevums
- Jūsu ESET produkts atklāja Win32/Filecoder.Crysis infekciju
- Dešifrējiet konkrētus failu variantus, izmantojot ESETCrysisDecryptor.exe rīku
- Jūsu personīgie faili ir šifrēti
- Jūsu faili ir pārdēvēti ar kādu no šādiem paplašinājumiem: .xtbl, .crysis, .crypt, .lock, .crypted, .dharma, .wallet, .onion
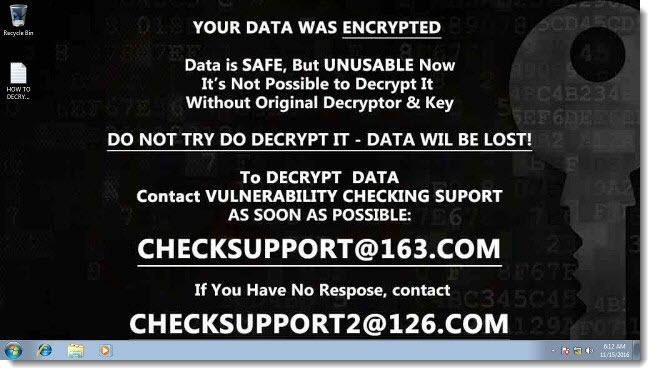
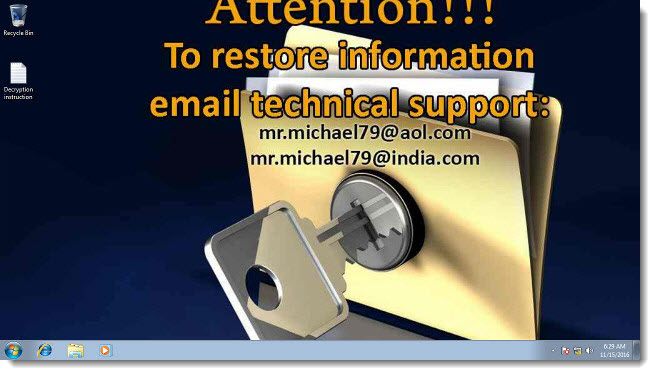
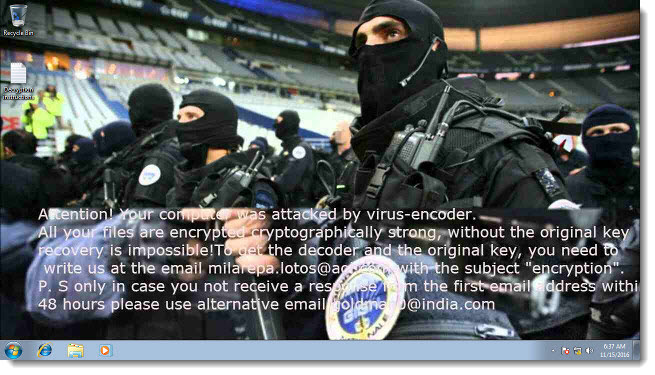
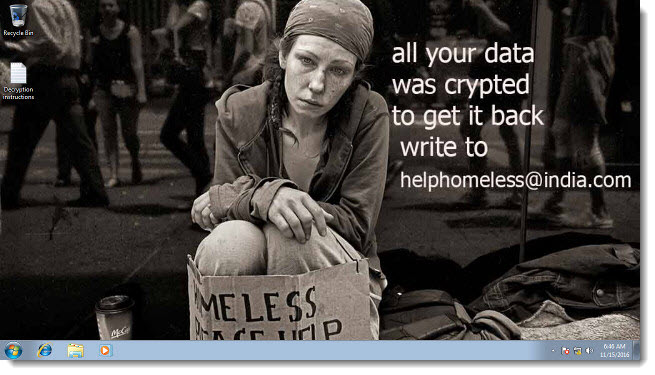
- Uz datora darbvirsmas fona vai .txt, .html vai .png failā tiek parādīts viens no šādiem ziņojumiem:
- "Uzmanību! Jūsu datoram uzbruka vīrusu kodētājs... bitcoin143@india.com"
- "Jūsu dati tika šifrēti...". Nemēģiniet tos atšifrēt - dati tiks zaudēti... checksupport@163.com"
- "Lai atjaunotu informāciju, rakstiet tehniskajam atbalstam"
- "Visi jūsu dati tika šifrēti, lai tos atgūtu, rakstiet uz helphomeless@india.com"
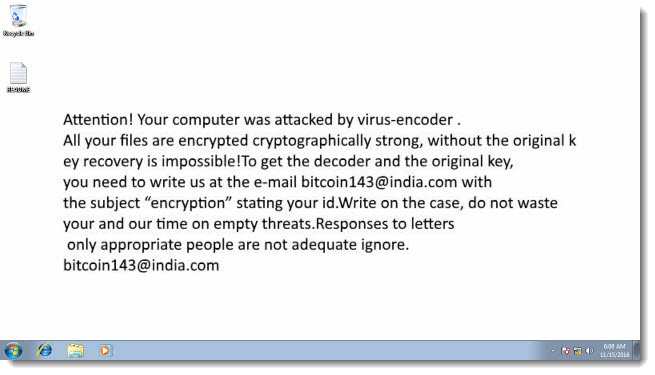
1-1. attēls
Noklikšķiniet uz +Details, lai iegūtu plašāku informāciju un papildu attēlus, kas saistīti ar šo izspiedējvīrusu
Sīkāka informācija
Win32/Filecoder.Crysis ir Trojas zirgs, kas šifrē failus vietējos diskos. Lietotājam tiek paziņots, ka viņam ir jānosūta informācija un jāveic maksājums, izmantojot Bitcoin maksājumu pakalpojumu, lai atšifrētu savus failus.
- Win32/Filecoder.Crysis draudu apraksts vietnē virusradar.com
- welivesecurity.com :: Beyond TeslaCrypt: Crysis ģimene izvirza prasības uz daļu savas teritorijas
Kompromitācijas pazīmes
.{%EmailAddress%}.CrySiS
.{%EmailAddress%--%EmailAddress%}.xtbl
.[%EmailAddress%].dharma
.ID%hexnum%.%EmailAddress%.xtbl
.id-%hexnum%.{%EmailAddress%}.crypt
.id-%hexnum%.{%EmailAddress%}.lock
.id-%hexnum%.{%EmailAddress%}.crypted
.[%EmailAddress%].wallet
.[%EmailAddress%].onion
Attēlu galerija
Risinājums
- Lejupielādējiet ESET Crysis atšifrēšanas rīka versiju 2.0.4.0 un saglabājiet failu savā darbvirsmā.
ESETCrysisDecryptor.exe - Noklikšķiniet uz Sākums → Visas programmas → Aksesuāri, ar peles labo pogu noklikšķiniet uz Komandu uzvedne un pēc tam konteksta izvēlnē izvēlieties Palaist kā administrators
- Windows 8 / 8.1 / 10 lietotāji: nospiediet Windows taustiņu + Q, lai meklētu lietojumprogrammas, ierakstiet meklēšanas laukā Command prompt , noklikšķiniet ar peles labo pogu uz Command prompt un pēc tam konteksta izvēlnē izvēlieties Run as administrator.
- Windows 8 / 8.1 / 10 lietotāji: nospiediet Windows taustiņu + Q, lai meklētu lietojumprogrammas, ierakstiet meklēšanas laukā Command prompt , noklikšķiniet ar peles labo pogu uz Command prompt un pēc tam konteksta izvēlnē izvēlieties Run as administrator.
- Ierakstiet komandu
cd %userprofile%\Desktop(neaizstājiet "userprofile" ar savu lietotājvārdu - ievadiet komandu tieši tā, kā parādīts) un pēc tam nospiediet Enter. - Ierakstiet komandu
ESETCrysisDecryptor.exeun nospiediet Enter. - Izlasiet un piekrītiet galalietotāja licences līgumam.
- Ievadiet
ESETCrysisDecryptor.exe C:un nospiediet Enter, lai skenētu C disku. Lai skenētu citu disku, aizstātC:ar atbilstošā diska burtu.
- ESET Crysis decryptor rīks tiks palaists un tiks parādīts ziņojums "Meklē inficētus failus...". Ja tiek atklāta infekcija, izpildiet ESET Crysis decryptor rīka norādījumus, lai attīrītu sistēmu.
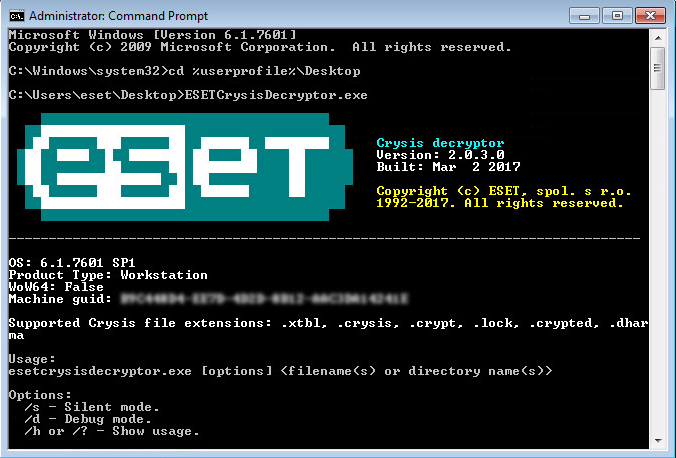
1-2. attēls


