Izdevums
- Ieslēgt vai izslēgt automātiskos izslēgumus ESET servera lietojumprogrammās operētājsistēmai Windows
- Detalizēts automātisko izslēgšanu saraksts
Risinājums
Ieslēgt vai izslēgt automātiskos izslēgumus ESET servera lietojumprogrammās operētājsistēmai Windows
-
Atveriet ESET Windows lietojumprogrammas galveno programmas logu.
-
Nospiediet taustiņu F5, lai atvērtu paplašināto iestatīšanu.
-
Noklikšķiniet uz Skenēšana, izvērsiet Izslēgumi → Automātiskie izslēgumi un noklikšķiniet uz pārslēdzēja blakus automātiskajiem izslēgumiem, lai tos ieslēgtu vai izslēgtu. Lai saglabātu izmaiņas, noklikšķiniet uz Labi.
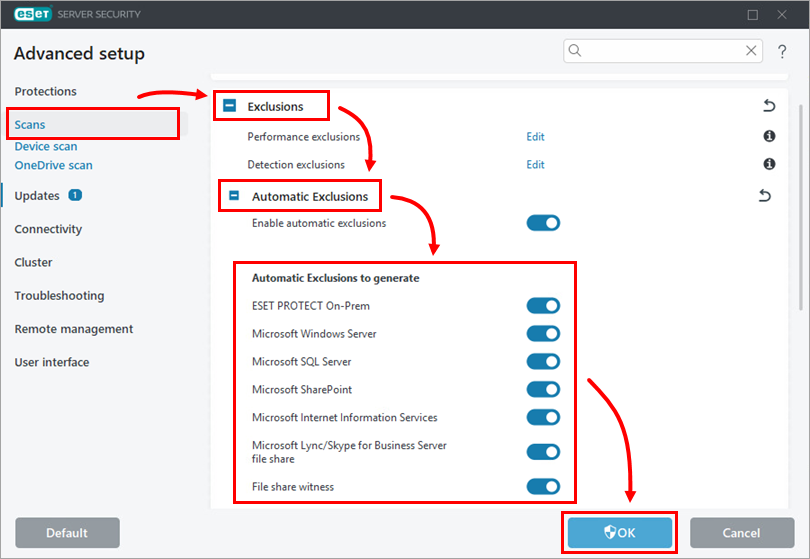
Detalizēts automātisko izslēgšanu saraksts
- ESET PROTECT On-Prem
- Microsoft Windows Server
- Microsoft SQL Server
- Microsoft Exchange Server
- Microsoft SharePoint
- Microsoft Interneta informācijas pakalpojumi (IIS)
- Microsoft Hyper-V
- Microsoft Lync/Skype for Business Server
- Microsoft Lync/Skype for Business Server failu koplietošana
- Microsoft Configuration Manager
- Kerio Connect
- Kerio Control
- Microsoft ISA Server
- Microsoft Forefront draudu pārvaldības vārtejas
ESET PROTECT On-Prem
%APPDATA%\ESET\ESET Remote Administrator\Server\*.*Microsoft Windows Server
Windows Update:
programmatūras izplatīšana\Datu glabātava\Datubāze\ |
Datastore.edb |
%windir%\SoftwareDistribution\Datastore\Logs\ |
Edb*.jrs |
Windows Security:
%windir%\Datubāze\Datubāze\ |
*.edb |
Grupas politika:
%allusersprofile%\ |
NTUser.pol |
%SystemRoot%\System32\GroupPolicy\Machine\%SystemRoot%\System32\GroupPolicy\User\ |
Registry.pol |
Active Directory:
%windir%\\Ntds\ |
Ntds.dit |
SYSVOL:
%windir%\\Ntfrs\ |
jetsysedb.chk |
%systemroot%\\Sysvol\Staging areas\ |
Nntfrs_cmp*.* |
Replica_Root\DO_NOT_REMOVE_NtFrs_PreInstall_Directory\ |
Ntfrs*.* |
%systemroot%\\Sysvol\Sysvol\ |
*.adm |
FRS (File Replication Service) un DFSR (Distributed File System Replication):
%systemdrive%\\Sistēmas sējuma informācija\DFSR\ |
$db_normal$ |
DHCP:
%systemroot%\System32\DHCP\ |
*.mdb |
DNS:
%systemroot%\System32\Dns\ |
*.log |
WINS:
%systemroot%\System32\Wins\ |
*.chk |
Sertifikātu pakalpojumi:
%systemroot%\System32\CertLog\ |
*.edb |
MSMQ:
%SystemRoot%\System32\MSMQ\glabāšana\ |
*.mq |
Terminal Server Licencēšanas pakalpojums:
%systemroot%\\system32\LServer\ |
*.edb |
Drukas pakalpojums:
%systemroot%\system32\spool\PRINTERS\ |
*.spl |
Pagefile:
C:\Pagefile.sys |
Windows atjaunināšanas pakalpojumi:
C:\WSUS\UpdateServicesDbFiles\ |
SUSDB.mdf |
Failover klasteris:
\Device\CSVVVolume?\* |
Windows servera dublējums:
\Device\HarddiskVolume*\EFI\Microsoft\Boot\ \Device\HarddiskVolumeShadowCopy???\?? |
BCD |
Windows datu dublēšanas funkcija:
\\?\Volume{GUID}\System Volume Information\Dedupup |
\ChunkStore\* |
Microsoft SQL Server
|
|
*.mdf |
|
|
*.bak
*.trn |
|
|
*.* |
|
|
*.* |
|
|
*.* |
|
|
*.* |
|
|
*.* |
[1] - PROGRAM_FILES mainās atkarībā no 32 vai 64 bitu SQL instalācijas.
[2] - INSTANCE_ID ir SQL gadījuma ID.
Microsoft Exchange serveris
Automātiskie izslēgšanas iestatījumi Exchange serveriem ir balstīti uz Microsoft ieteikumiem. ESET Mail Security for Microsoft Exchange Server piemēro tikai direktoriju/apliecību mapju izslēgšanu(procesu izslēgšana un failu nosaukumu paplašinājumu izslēgšana netiek piemērota). Sīkākai informācijai skatiet šādus Microsoft zināšanu bāzes rakstus:
- Exchange Server antivīrusu izslēgšanas atjauninājums
- Ieteikumi par vīrusu skenēšanu uzņēmumu datoros, kuros darbojas pašreiz atbalstītās Windows versijas
- Failu līmeņa pretvīrusu skenēšana Exchange 2007 sistēmā
- Failu līmeņa pretvīrusu skenēšana Exchange 2010 sistēmā
- Antivīrusu programmatūra operētājsistēmā Exchange serveros (Exchange 2013)
- Windows pretvīrusu programmatūras palaišana Exchange 2016 serveros
Microsoft SharePoint
Izslēgšana:
C:\Program Files\Common Files\Microsoft Shared\Web Server Extensions\XX[1]\Logs\ |
*.log |
%WINDIR%\\Syswow64\LogFiles\SharePoint\[4] |
*.log |
%WINDIR%\System32\LogFiles\SharePoint\[5] |
*.log |
SharePoint 2010:
C:\Users\search_account[6]\AppData\Local\Temp\gthrsvc_SPSearch4\[4] |
*.* |
C:\Documents and Settings\search_account[6]\Local Settings\Temp\gthrsvc_SPSearch4\[5] |
*.* |
[1] -XX apzīmē Microsoft SharePoint Server versiju
[2] -SharePoint 2010
[3] -SharePoint 2013
[4] -64 bitu Microsoft SharePoint Server
[5] -32 bitu Microsoft SharePoint Server
[6] -Nosaukuma nosaukums kontam, kā darbojas SharePoint meklēšanas pakalpojums
SharePoint 2013:
C:\Program Files\Microsoft Office Servers\15.0\Data\Office Server\Applications\gthrsvc\ |
*.* |
Microsoft Interneta informācijas pakalpojumi (IIS)
%systemroot%\\IIS pagaidu saspiestās datnes\ |
*.* (IIS 5, IIS 6) |
%SystemDrive%\inetpub\temp\IIS pagaidu saspiestie faili\ |
*.* (IIS 7+) |
%SystemDrive%\inetpub\temp\ASP Saliktie šabloni\ |
*.* (IIS 7+) |
%systemroot%\System32\LogFiles\ |
*\*.log (IIS 5, IIS 6) |
%systemdrive%\inetpub\logs\logfiles\ |
*\*.log (IIS 7, IIS 8) |
%systemroot%\system32\inetsrv\ |
metabase.bin (IIS 5)MetaBase.xml (IIS 6)MBschema.xml (IIS 6) |
%systemroot%\system32\inetsrv\config\ |
*.config (IIS 7+) |
Microsoft Hyper-V
Izslēgumi mapēs, kurās tiek glabāta virtuālo mašīnu konfigurācija:
Virtuālās mašīnas\*.xml Virtuālās mašīnas Cache\*.xml Virtuālās mašīnas Cache\*.bin Virtuālās mašīnas Cache\*.vsv Momentuzņēmumi\*.xml Momentuzņēmumi\*.xml Momentuzņēmumi\*.bin Momentuzņēmumi\*.vsv Momentuzņēmumi Cache\*.xmlVirtuālo disku failu izslēgšana:
*.vhd *.avhd *.vhdx *.avhdx Izslēgšanas kritēriji: *.vhd *.avhdxMicrosoft Lync/Skype for Business Server
%SystemDrive%\\RtcReplicaRoot\*.* Microsoft Lync/Skype for Business Server failu koplietošana
Failu koplietošanas izslēgšana tiek automātiski ģenerēta no datubāzes.
Microsoft Configuration Manager
Serveris
%ProgramFiles%\\Microsoft Configuration Manager\inboxes |
"\\\*\\*.CIV""\\\*\\*.MIF""\\\*\\*.PKN""\\*\*\\*.POL""\\*\*\\*.SID""\\\*\\\*.SMX""\\*\*\\*.XML""\\*\*\\*.ZIP" |
%ProgramFiles%\\Microsoft Configuration Manager\Logs |
\*\*\*.LO_\*\*\*.LOG |
%ProgramFiles%\Microsoft Configuration Manager\EasySetupPayload |
\*\*.CONFIG\*\*.CSV\*\*\*.INI\*\*.JSON\*\*.XML\*\*.XSD\*\*.XSL\*\*.XSLT\*\*.ZIP |
%ProgramFiles%\\Microsoft Configuration Manager\MP\OUTBOXES |
\*\*.POL |
%ProgramFiles%\SMS_CCM\ServiceData |
\*\*.MSG |
%Windir%\CCM\ServiceData |
|
Izslēgtās vienības, pamatojoties uz MCM shēmu.
SCCMContentLib |
|
SMS_DP$ |
|
SMSPKG |
|
SMSPKGSIG |
|
SMSSIG$ |
|
Izslēgtās vienības, pamatojoties uz atrašanās vietu (piemēram, D:\\SMSPKGD$, G:\\SMSPKGG$).
|
|
Klients
%Windir%\CCM |
\*\*.SDF |
C:\Windows\CCMCache |
|
C:\Windows\CCCCMSetup |
|
%Windir%\\CCM\Logs |
|
C:\Program Files\Microsoft Policy Platform\authorityDb |
|
%Windir%\CCM\temp |
|
Kerio Connect
Kerio Connect veikala mape ir izslēgta (piemēram, C:\Program Files\Kerio\MailServer\store).
Kerio Control
Instalācijas mape ir izslēgta (piemēram, C:\Program Files\Kerio\MailServer).
Microsoft ISA Server
Izslēgšana:
* %ProgramFiles%\\Microsoft ISA Server\*.* %ProgramFiles%\Microsoft ISA Server\Logs\*.* %ProgramFiles%\Microsoft SQL Server\*.* Microsoft Forefront draudu pārvaldības vārtejas
Izslēgumi:
%ProgramFiles%\\Microsoft Forefront Threat Management Gateway\*.* %ProgramFiles%\Microsoft SQL Server\MSSQL10.ISARS\*.* %ProgramFiles%\Microsoft SQL Server\MSSQL10.MSFW\*.* %SystemRoot%\Temp\ScanStorage\*.* %ProgramFiles%\Microsoft Forefront Threat Management Gateway\Logs\*.*Tīmekļa kešatmiņas un teksta žurnālu direktoriji arī tiek izslēgti.


