Kysymys
- Automaattisten poissulkemisten ottaminen käyttöön tai poistaminen käytöstä ESET-palvelinsovelluksissa Windowsille
- Yksityiskohtainen luettelo automaattisista poissulkemisista
Ratkaisu
Automaattisten poissulkemisten ottaminen käyttöön tai poistaminen käytöstä ESET-palvelinsovelluksissa Windowsille
-
#@##publication_url id='351' language='1' content='Avaa ESET Windows -sovelluksen pääohjelmaikkuna' target='_blank'#@#.
-
Avaa Lisäasetukset painamalla F5-näppäintä.
-
Napsauta Scans (Tarkastukset), laajenna Exclusions (Poissulkemiset ) → Automatic Exclusions (Automaattiset poissulkemiset) ja ota automaattiset poissulkemiset käyttöön tai poista ne käytöstä napsauttamalla automaattisten poissulkemisten vieressä olevaa vaihtovaliketta. Tallenna muutokset napsauttamalla OK.
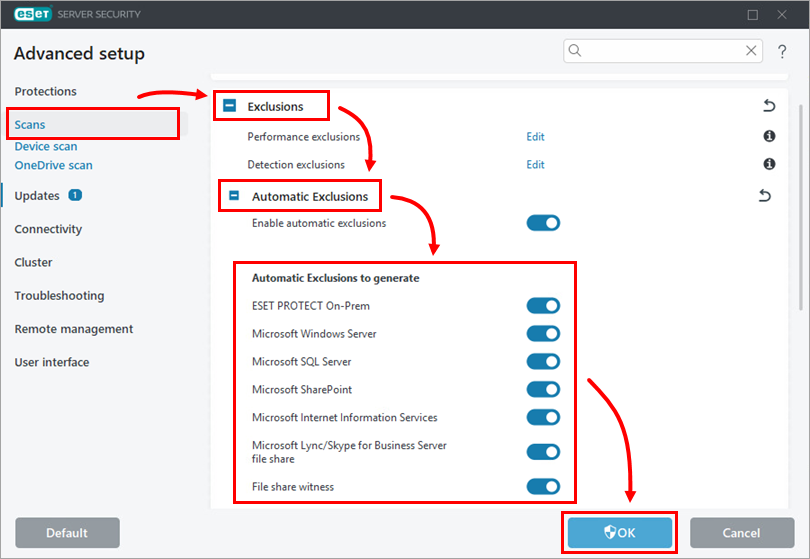
Automaattisten poissulkemisten yksityiskohtainen luettelo
- ESET PROTECT On-Prem
- Microsoft Windows Server
- Microsoft SQL Server
- Microsoft Exchange Server
- Microsoft SharePoint
- Microsoft Internetin tietopalvelut (IIS)
- Microsoft Hyper-V
- Microsoft Lync/Skype for Business Server
- Microsoft Lync/Skype for Business Server -palvelimen tiedostojako
- Microsoft Configuration Manager
- Kerio Connect
- Kerio Control
- Microsoft ISA Server
- Microsoft Forefront Threat Management Gateway
ESET PROTECT On-Prem
%APPDATA%\ESET\ESET Remote Administrator\Server\*.*Microsoft Windows Server
Windows Update:
%windir%\SoftwareDistribution\Datastore\\ |
Datastore.edb |
%windir%\SoftwareDistribution\Datastore\Logs\ |
Edb*.jrs |
Windows Security:
%windir%\\Security\Database\ |
*.edb |
Ryhmäkäytäntö:
%allusersprofile%\\ |
NTUser.pol |
%SystemRoot%\System32\GroupPolicy\Machine\%SystemRoot%\System32\GroupPolicy\User\ |
Registry.pol |
Active Directory:
%windir%\Ntds\ |
Ntds.dit |
SYSVOL:
%windir%\Ntfrs\\ |
jetsysedb.chk |
%systemroot%\Sysvol\Staging areas\ |
Nntfrs_cmp*.* |
Replica_Root\DO_NOT_REMOVE_NtFrs_PreInstall_Directory\\ |
Ntfrs*.* |
%systemroot%\Sysvol\Sysvol\ |
*.adm |
FRS (File Replication Service) ja DFSR (Distributed File System Replication):
%systemdrive%\System Volume Information\DFSR\ |
$db_normal$ |
DHCP:
%systemroot%\System32\DHCP\\ |
*.mdb |
DNS:
%systemroot%\System32\Dns\ |
*.log |
WINS:
%systemroot%\System32\Wins\ |
*.chk |
Varmennepalvelut:
%systemroot%\system32\CertLog\\ |
*.edb |
MSMQ:
%SystemRoot%\system32\MSMQ\storage\ |
*.mq |
Terminal Server Licensing Service:
%systemroot%\system32\LServer\ |
*.edb |
Tulostuspalvelu:
%systemroot%\system32\spool\PRINTERS\\ |
*.spl |
Sivutiedosto:
C:\Pagefile.sys |
Windows Update Services:
C:\WSUS\UpdateServicesDbFiles\ |
SUSDB.mdf |
Failover-klusteri:
\Device\CSVVolume?\* |
Windows Serverin varmuuskopiointi:
\Device\HarddiskVolume*\EFI\Microsoft\Boot\ \Device\HarddiskVolumeShadowCopy ????\ |
BCD |
Windows Data Deduplication -ominaisuus:
\\?\Volume{GUID}\System Volume Information\Dedup |
\ChunkStore\* |
Microsoft SQL Server
|
|
*.mdf |
|
|
*.bak
*.trn |
|
|
*.* |
|
|
*.* |
|
|
*.* |
|
|
*.* |
|
|
*.* |
[1] - PROGRAM_FILES muuttuu 32- tai 64-bittisen SQL-asennuksen mukaan.
[2] - INSTANCE_ID on SQL-instanssin ID.
Microsoft Exchange Server
Exchange-palvelimien automaattiset poissulkemiset perustuvat Microsoftin suosituksiin. ESET Mail Security for Microsoft Exchange Server soveltaa vain hakemisto- ja kansio-poissulkemisia(prosessi- ja tiedostonimipäätteisiäpoissulkemisia ei sovelleta). Katso lisätietoja seuraavista Microsoftin tietokanta-artikkeleista:
- Exchange Serverin virustorjunnan poissulkemisten päivitys
- Virustarkistussuositukset yritystietokoneille, joissa käytetään tällä hetkellä tuettuja Windows-versioita
- Tiedostotason virustorjuntatarkistus Exchange 2007:ssä
- Tiedostotason virustorjuntatarkistus Exchange 2010:ssä
- Virustorjuntaohjelmisto käyttöjärjestelmässä Exchange-palvelimissa (Exchange 2013)
- Windows-virustorjuntaohjelmiston käyttäminen Exchange 2016 -palvelimissa
Microsoft SharePoint
Poissulkemiset:
C:\Program Files\Common Files\Microsoft Shared\Web Server Extensions\XX[1]\Logs\ |
*.log |
%WINDIR%\Syswow64\LogFiles\SharePoint\[4] |
*.log |
%WINDIR%\System32\LogFiles\SharePoint\[5] |
*.log |
SharePoint 2010:
C:\ \Users\search_account[6]\AppData\Local\Temp\gthrsvc_SPSearch4\[4] |
*.* |
C:\Documents and Settings\search_account[6]\LocalSettings\Temp\gthrsvc_SPSearch4\[5] |
*.* |
[1] -XX tarkoittaa Microsoft SharePoint Serverin versiota
[2] -SharePoint 2010
[3] -SharePoint 2013
[4] -64-bittinen Microsoft SharePoint Server
[5] -32-bittinen Microsoft SharePoint Server
[6] -Tilin nimi, jolla SharePoint-hakupalvelua käytetään
SharePoint 2013:
C:\Program Files\Microsoft Office Servers\15.0\Data\Office Server\Applications\gthrsvc\ |
*.* |
Microsoftin Internetin tietopalvelut (IIS)
%systemroot%\\IIS Temporary Compressed Files\ |
*.* (IIS 5, IIS 6) |
%SystemDrive%\inetpub\temp\IIS Temporary Compressed Files\ |
*.* (IIS 7+) |
%SystemDrive%\inetpub\temp\ASP Compiled Templates\ |
*.* (IIS 7+) |
%systemroot%\System32\LogFiles\ |
*\*.log (IIS 5, IIS 6) |
%systemdrive%\inetpub\logs\logfiles\ |
*\*.log (IIS 7, IIS 8) |
%systemroot%\system32\inetsrv\\ |
metabase.bin (IIS 5)MetaBase.xml (IIS 6)MBschema.xml (IIS 6) |
%systemroot%\system32\inetsrv\config\ |
*.config (IIS 7+) |
Microsoft Hyper-V
Poissulkemiset kansioissa, joihin virtuaalikoneen kokoonpano on tallennettu:
Virtuaalikoneet Cache\*.xml Virtuaalikoneet Cache\*.xml Virtuaalikoneet Cache\*\*.bin Virtuaalikoneet Cache\*\*.vsv Snapshots\*.xml Snapshots\*\*.bin Snapshots\*\*.vsv Snapshots Cache\*.xmlVirtuaalisen aseman tiedostojen poissulkeminen:
*.vhd *.avhd *.vhdx *.avhdxMicrosoft Lync/Skype for Business Server
%SystemDrive%\RtcReplicaRoot\*.* Microsoft Lync/Skype for Business Server -palvelimen tiedostojako
Tiedostojakojen poissulkemiset luodaan automaattisesti tietokannasta.
Microsoft Configuration Manager
Palvelin
%ProgramFiles%\Microsoft Configuration Manager\inboxes |
"\\\*\\\*.CIV""\\\*\\\\*.MIF""\\\*\\\*.PKN""\\\*\\\\*.POL""\\\*\\\\*.SID""\\\*\\\\*.SMX""\\\*\\\\*.XML""\\\*\\\*.ZIP" |
%ProgramFiles%\\Microsoft Configuration Manager\Logs |
\*\*.LO_\*\*.LOG |
%ProgramFiles%\Microsoft Configuration Manager\EasySetupPayload |
\*\*.CONFIG\*\*.CSV\*\*.INI\*\*.JSON\*\*.XML\*\*.XSD\*\*.XSL\*\*.XSLT\*\*.ZIP |
%ProgramFiles%\Microsoft Configuration Manager\MP\OUTBOXES |
\*\*.POL |
%ProgramFiles%\SMS_CCM\ServiceData |
\*\*.MSG |
%Windir%\CCM\ServiceData %Windir%\CCM\ServiceData |
|
MCM-järjestelmään perustuvat poissuljetut yksiköt.
SCCMContentLib |
|
SMS_DP$ |
|
SMSPKG |
|
SMSPKGSIG |
|
SMSSIG$ |
|
Poissuljetut yksiköt sijainnin perusteella (esimerkiksi D:\\\SMSPKGD$, G:\\\SMSPKGG$).
|
|
Asiakas
%Windir%\CCM |
\*\*.SDF |
C:\Windows\CCMCache |
|
C:\Windows\CCMSetup |
|
%Windir%\CCM\Logs |
|
C:\ Ohjelmatiedostot\Microsoft Policy Platform\authorityDb |
|
%Windir%\CCM\temp |
|
Kerio Connect
Kerio Connectin tallennuskansio on jätetty pois (esimerkiksi C:\Program Files\Kerio\MailServer\store).
Kerio Control
Asennuskansio jätetään pois (esimerkiksi C:\Program Files\Kerio\MailServer).
Microsoft ISA Server
Poissulkemiset:
* %ProgramFiles%\Microsoft ISA Server\*.* %ProgramFiles%\Microsoft ISA Server\Logs\*.* %ProgramFiles%\Microsoft SQL Server\*.* %ProgramFiles%\Microsoft SQL Server\*.* Microsoft Forefront Threat Management Gateway
Poissulkemiset:
%ProgramFiles%\\Microsoft Forefront Thread Management Gateway\*.* %ProgramFiles%\\Microsoft SQL Server\MSSQL10.ISARS\*.* %ProgramFiles%\\Microsoft SQL Server\MSSQL10.MSFW\*.* %SystemRoot%\Temp\ScanStorage\*.* %ProgramFiles%\\Microsoft Forefront Threat Management Gateway\Logs\*.*Myös verkkovälimuistitiedostojen ja tekstilokien hakemistot jätetään pois.


