Kiadvány
- Automatikus kizárások engedélyezése vagy letiltása az ESET Windows kiszolgálóalkalmazásokban
- Az automatikus kizárások részletes listája
Megoldás
Automatikus kizárások engedélyezése vagy letiltása az ESET Windows kiszolgálóalkalmazásokban
-
#@##publication_url id='351' language='1' content='Az ESET Windows alkalmazás fő programablakának megnyitása' target='_blank'#@#.
-
Nyomja meg az F5 billentyűt a Speciális beállítások megnyitásához.
-
Kattintson a Beolvasások gombra, bontsa ki a Kizárások → Automatikus kizárások menüpontot, és kattintson az automatikus kizárások melletti kapcsolóra azok engedélyezéséhez vagy letiltásához. Kattintson az OK gombra a módosítások mentéséhez.
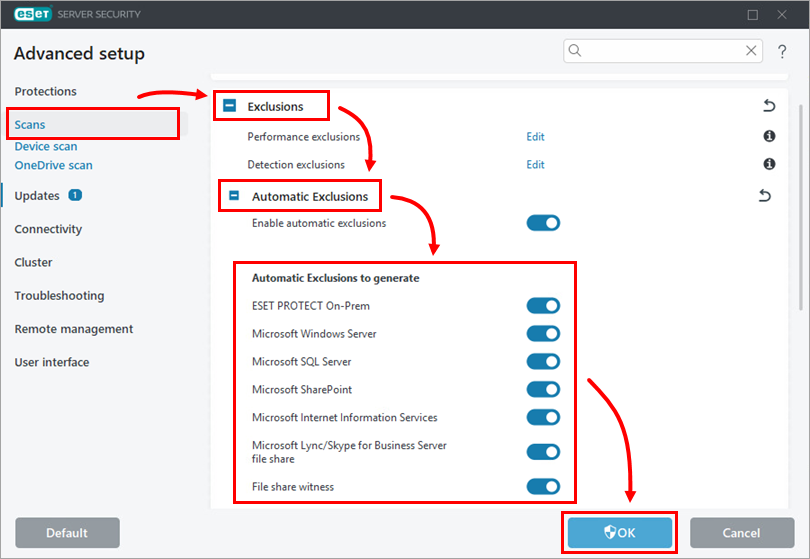
Az automatikus kizárások részletes listája
- ESET PROTECT On-Prem
- Microsoft Windows Server
- Microsoft SQL Server
- Microsoft Exchange Server
- Microsoft SharePoint
- Microsoft Internet Information Services (IIS)
- Microsoft Hyper-V
- Microsoft Lync/Skype for Business Server
- Microsoft Lync/Skype for Business Server fájlmegosztás
- Microsoft Configuration Manager
- Kerio Connect
- Kerio Control
- Microsoft ISA Server
- Microsoft Forefront Threat Management Gateway
ESET PROTECT On-Prem
%APPDATA%\ESET\ESET\ESET Távoli rendszergazda\Server\*.*Microsoft Windows Server
Windows Update:
%windir%\\SoftwareDistribution\Datastore\ |
Datastore.edb |
%windir%\SoftwareDistribution\Datastore\Logs\ |
Edb*.jrs |
Windows biztonság:
%windir%\\Security\Database\ |
*.edb |
Csoportházirend:
%allusersprofile%\\ |
NTUser.pol |
%SystemRoot%\System32\GroupPolicy\Machine\%SystemRoot%\System32\GroupPolicy\User\ |
Registry.pol |
Active Directory:
%windir%\Ntds\ |
Ntds.dit |
SYSVOL:
%windir%\Ntfrs\ |
jetsysedb.chk |
%systemroot%\Sysvol\Staging areas\ |
Nntfrs_cmp*.* |
Replica_Root\DO_NOT_REMOVE_NtFrs_PreInstall_Directory\ |
Ntfrs*.* |
%systemroot%\Sysvol\Sysvol\ |
*.adm |
FRS (File Replication Service) és DFSR (Distributed File System Replication):
%systemdrive%\System Volume Information\DFSR\ |
$db_normal$ |
DHCP:
%systemroot%\System32\DHCP\ |
*.mdb |
DNS:
%systemroot%\System32\Dns\ |
*.log |
WINS:
%systemroot%\System32\WINS\ |
*.chk |
Tanúsítványszolgáltatások:
%systemroot%\system32\CertLog\ |
*.edb |
MSMQ:
%SystemRoot%\system32\MSMQ\storage\ |
*.mq |
Terminálkiszolgáló licencelő szolgáltatás:
%systemroot%\system32\LServer\ |
*.edb |
Nyomtatási szolgáltatás:
%systemroot%\system32\spool\PRINTERS\ |
*.spl |
Pagefile:
C:\Pagefile.sys |
Windows Update Services:
C:\WSUS\UpdateServicesDbFiles\ |
SUSDB.mdf |
Failover fürt:
\Device\CSVVolume?\* |
Windows Server biztonsági mentés:
\Device\HarddiskVolume*\EFI\Microsoft\Boot\ \Device\HarddiskVolumeShadowCopy ???\\ |
BCD |
Windows Data Deduplication funkció:
\\?\Volume{GUID}\System Volume Information\Dedup |
\ChunkStore\* |
Microsoft SQL Server
|
|
*.mdf |
|
|
*.bak
*.trn |
|
|
*.* |
|
|
*.* |
|
|
*.* |
|
|
*.* |
|
|
*.* |
[1] - A PROGRAM_FILES a 32 bites vagy 64 bites SQL telepítés alapján változik.
[2] - INSTANCE_ID az SQL-példány azonosítója.
Microsoft Exchange Server
Az Exchange szerverek automatikus kizárásai a Microsoft ajánlásain alapulnak. Az ESET Mail Security for Microsoft Exchange Server csak a könyvtár/mappa kizárásokat alkalmazza(a folyamatok és a fájlnévkiterjesztések kizár ásai nem kerülnek alkalmazásra). A részletekért lásd a következő Microsoft Knowledgebase cikkeket:
- Frissítés az Exchange Server víruskizárásokról
- Vírusvizsgálati ajánlások a Windows jelenleg támogatott verzióit futtató vállalati számítógépek számára
- Fájlszintű víruskeresés az Exchange 2007 rendszerben
- Fájlszintű víruskereső az Exchange 2010-en
- Vírusirtó szoftver az Exchange-kiszolgálók operációs rendszerében (Exchange 2013)
- Windows vírusvédelmi szoftver futtatása Exchange 2016 kiszolgálókon
Microsoft SharePoint
Kizárások:
C:\Program Files\Common Files\Microsoft Shared\Web Server Extensions\XX[1]\Naplók\ |
*.log |
%WINDIR%\Syswow64\LogFiles\SharePoint\[4] |
*.log |
%WINDIR%\System32\LogFiles\SharePoint\[5] |
*.log |
SharePoint 2010:
C:\Users\search_account[6]\AppData\Local\Temp\gthrsvc_SPSearch4\[4] |
*.* |
C:\Dokumentumok és beállítások\search_account[6]\Lokálisbeállítások\Temp\gthrsvc_SPSearch4\[5] |
*.* |
[1] -XX a Microsoft SharePoint Server egy verzióját jelöli
[2] -SharePoint 2010
[3] -SharePoint 2013
[4] -64 bites Microsoft SharePoint Server
[5] -32 bites Microsoft SharePoint Server
[6] -A fiók neve, amelyik a SharePoint keresőszolgáltatás futtatásához használt fiók neve
SharePoint 2013:
C:\Program Files\Microsoft Office Servers\15.0\Data\Office Server\Applications\gthrsvc\ |
*.* |
Microsoft Internet Information Services (IIS)
%systemroot%\\IIS ideiglenes tömörített fájlok\ |
*.* (IIS 5, IIS 6) |
%SystemDrive%\inetpub\temp\IIS ideiglenes tömörített fájlok\ |
*.* (IIS 7+) |
%SystemDrive%\inetpub\temp\ASP Compiled Templates\ |
*.* (IIS 7+) |
%systemroot%\System32\LogFiles\ |
*\*.log (IIS 5, IIS 6) |
%systemdrive%\inetpub\logs\logfiles\ |
*\*.log (IIS 7, IIS 8) |
%systemroot%\system32\inetsrv\ |
metabase.bin (IIS 5)MetaBase.xml (IIS 6)MBschema.xml (IIS 6) |
%systemroot%\system32\inetsrv\config\ |
*.config (IIS 7+) |
Microsoft Hyper-V
Kizárások a virtuális gép konfigurációját tároló mappákban:
Virtuális gépek Cache\*.xml Virtuális gépek Cache\*.xml Virtuális gépek Cache\*\*.bin Virtuális gépek Cache\*\*.vsv Pillanatképek\*.xml Pillanatképek\*\*.bin Pillanatképek\*\*.vsv Pillanatképek Cache\*.xmlKizárások a virtuális meghajtófájlokhoz:
*.vhd *.avhd *.vhdx *.avhdxMicrosoft Lync/Skype for Business Server
%SystemDrive%\RtcReplicaRoot\*.* Microsoft Lync/Skype for Business Server fájlmegosztás
A fájlmegosztási kizárások automatikusan generálódnak az adatbázisból.
Microsoft Configuration Manager
Kiszolgáló
%ProgramFiles%\Microsoft Configuration Manager\inboxes |
"\\\*\\\*.CIV""\\\*\\\\*.MIF""\\\\*\\\\*.PKN""\\\\*\\\\\*.POL""\\\*\\\\\*.SID""\\\*\\\\\*.SMX""\\\*\\\\\*.XML""\\\*\\\\\*.ZIP" |
%ProgramFiles%\Microsoft Configuration Manager\Naplók |
\*\*\*.LO_\*\*.LOG |
%ProgramFiles%\Microsoft Configuration Manager\EasySetupPayload |
\*\*.CONFIG\*\*.CSV\*\*.INI\*\*.JSON\*\*.XML\*\*.XSD\*\*.XSL\*\*.XSLT\*\*.ZIP |
%ProgramFiles%\Microsoft Configuration Manager\MP\OUTBOXES |
\*\*.POL |
%ProgramFiles%\SMS_CCM\ServiceData |
\*\*.MSG |
%Windir%\CCM\ServiceData |
|
Kizárt egységek az MCM rendszer alapján.
SCCMContentLib |
|
SMS_DP$ |
|
SMSPKG |
|
SMSPKGSIG |
|
SMSSIG$ |
|
Kizárt egységek a hely alapján (például D:\\\\SMSPKGD$, G:\\\SMSPKGG$).
|
|
Ügyfél
%Windir%\CCM |
\*\*.SDF |
C:\Windows\CCMCache |
|
C:\Windows\CCMSetup |
|
%Windir%\CCM\Logs |
|
C:\Program Files\Microsoft Policy Platform\authorityDb |
|
%Windir%\CCM\temp |
|
Kerio Connect
A Kerio Connect tároló mappája ki van zárva (például C:\Program Files\Kerio\MailServer\store).
Kerio Control
A telepítési mappa ki van zárva (például C:\Program Files\Kerio\MailServer).
Microsoft ISA Server
Kizárások:
%ProgramFiles%\Microsoft ISA Server\*.* %ProgramFiles%\Microsoft ISA Server\Logs\*.* %ProgramFiles%\Microsoft SQL Server\*.* %ProgramFiles%\Microsoft SQL Server\*.* Microsoft Forefront Threat Management Gateway
Kizárások:
%ProgramFiles%\\Microsoft Forefront Threat Management Gateway\*.* %ProgramFiles%\\Microsoft SQL Server\MSSQL10.ISARS\*.* %ProgramFiles%\\Microsoft SQL Server\MSSQL10.MSFW\*.* %SystemRoot%\Temp\ScanStorage\*.* %ProgramFiles%\\Microsoft Forefront Threat Management Gateway\Logs\*.*A webes gyorsítótár és a szöveges naplók könyvtárai szintén ki vannak zárva.


