Problema
- Ativar ou desativar as exclusões automáticas nos aplicativos de servidor da ESET para Windows
- Lista detalhada de exclusões automáticas
Solução
Ativar ou desativar as exclusões automáticas nos aplicativos do servidor ESET para Windows
-
Abra a janela principal do programa de seu aplicativo ESET Windows.
-
Pressione a tecla F5 para abrir a Configuração avançada.
-
Clique em Rastreamentos, expanda Exclusões → Exclusões automáticas e clique no botão de alternância ao lado das exclusões automáticas para ativá-las ou desativá-las. Clique em OK para salvar as alterações.
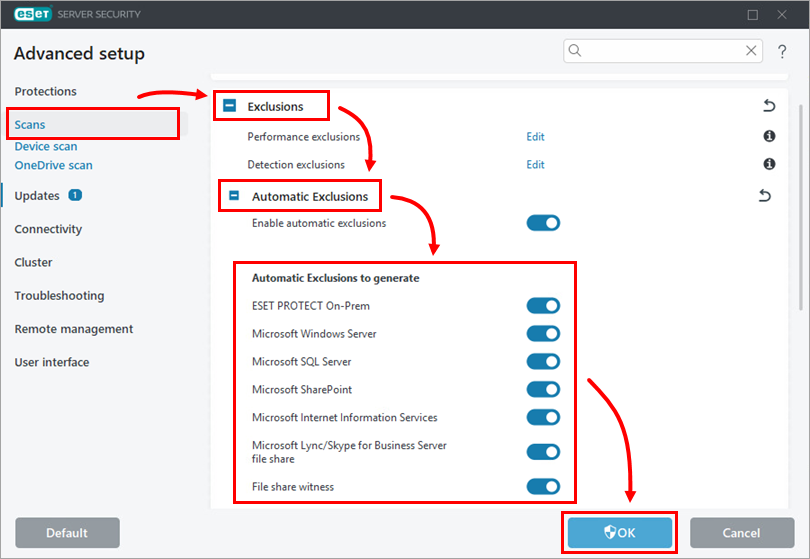
Lista detalhada de exclusões automáticas
- ESET PROTECT no local
- Microsoft Windows Server
- Microsoft SQL Server
- Microsoft Exchange Server
- Microsoft SharePoint
- Microsoft Internet Information Services (IIS)
- Microsoft Hyper-V
- Microsoft Lync/Skype for Business Server
- Compartilhamento de arquivos do Microsoft Lync/Skype for Business Server
- Microsoft Configuration Manager
- Kerio Connect
- Controle Kerio
- Microsoft ISA Server
- Microsoft Forefront Threat Management Gateway
ESET PROTECT no local
%APPDATA%\ESET\ESET Administrador remoto\Servidor\*.*Microsoft Windows Server
Windows Update:
%windir%\SoftwareDistribution\Datastore\ |
Armazenamento de dados.edb |
%windir%\SoftwareDistribution\Datastore\Logs\ |
Edb*.jrs |
Segurança do Windows:
%windir%\Security\Database\ |
*.edb |
Política de grupo:
%allusersprofile%\ |
NTUser.pol |
%SystemRoot%\System32\GroupPolicy\Machine\%SystemRoot%\System32\GroupPolicy\User\ |
Registry.pol |
Active Directory:
%windir%\Ntds\ |
Ntds.dit |
SYSVOL:
%windir%\Ntfrs\ |
jetsysedb.chk |
%systemroot%\Sysvol\Staging areas\ |
Nntfrs_cmp*.* |
Replica_Root\DO_NOT_REMOVE_NtFrs_PreInstall_Directory\ |
Ntfrs*.* |
%systemroot%\Sysvol\Sysvol\ |
*.adm |
FRS (Serviço de Replicação de Arquivos) e DFSR (Replicação Distribuída de Sistema de Arquivos):
%systemdrive%\Informações sobre o volume do sistema\DFSR\ |
$db_normal$ |
DHCP:
%systemroot%\System32\DHCP\ |
*.mdb |
DNS:
%systemroot%\System32\Dns\ |
*.log |
WINS:
%systemroot%\System32\Wins\ |
*.chk |
Serviços de certificado:
%systemroot%\system32\CertLog\ |
*.edb |
MSMQ:
%SystemRoot%\system32\MSMQ\storage\ |
*.mq |
Serviço de licenciamento do Terminal Server:
%systemroot%\system32\LServer\ |
*.edb |
Serviço de impressão:
%systemroot%\system32\spool\PRINTERS\ |
*.spl |
Arquivo de página:
C:\Pagefile.sys |
Serviços do Windows Update:
C:\WSUS\UpdateServicesDbFiles\ |
SUSDB.mdf |
Cluster de failover:
\Device\CSVVolume?\* |
Backup do Windows Server:
\Device\HarddiskVolume*\EFI\Microsoft\Boot\ \Device\HarddiskVolumeShadowCopy ???\ |
BCD |
Recurso de desduplicação de dados do Windows:
\\?\Volume{GUID}\System Volume Information\Deduplication |
\ChunkStore\* |
Servidor Microsoft SQL
|
|
*.mdf |
|
|
*.bak
*.trn |
|
|
*.* |
|
|
*.* |
|
|
*.* |
|
|
*.* |
|
|
*.* |
[1] - PROGRAM_FILES muda com base na instalação do SQL de 32 ou 64 bits.
[2] - INSTANCE_ID é o ID da instância do SQL.
Microsoft Exchange Server
As exclusões automáticas para Exchange Servers são baseadas nas recomendações da Microsoft. O ESET Mail Security para Microsoft Exchange Server aplica apenas exclusões de diretório/pasta(exclusões de processo e exclusões de extensão de nome de arquivo não são aplicadas). Consulte os seguintes artigos da Base de Conhecimento da Microsoft para obter detalhes:
- Atualização sobre as exclusões de antivírus do Exchange Server
- Recomendações de verificação de vírus para computadores corporativos que estejam executando versões do Windows atualmente suportadas
- Verificação antivírus em nível de arquivo no Exchange 2007
- Verificação antivírus em nível de arquivo no Exchange 2010
- Software antivírus no sistema operacional em servidores Exchange (Exchange 2013)
- Execução de software antivírus do Windows em servidores Exchange 2016
Microsoft SharePoint
Exclusões:
C:\Arquivos de Programas\Arquivos Comuns\Microsoft Shared\Extensões de Servidor Web\XX[1]\Logs\ |
*.log |
%WINDIR%\Syswow64\LogFiles\SharePoint\[4] |
*.log |
%WINDIR%\System32\LogFiles\SharePoint\[5] |
*.log |
SharePoint 2010:
C:\Usuários\busca_conta[6]\AppData\Local\Temp\gthrsvc_SPSearch4\[4] |
*.* |
C:\Documents and Settings\search_account[6]\LocalSettings\Temp\gthrsvc_SPSearch4\[5] |
*.* |
[1] -XX representa uma versão do Microsoft SharePoint Server
[2] -SharePoint 2010
[3] -SharePoint 2013
[4] - Microsoft SharePoint Server de 64 bits
[5] -Microsoft SharePoint Server de 32 bits
[6] -Nome de uma conta com a qual o serviço de pesquisa do SharePoint está sendo executado
SharePoint 2013:
C:\Program Files\Microsoft Office Servers\15.0\Data\Office Server\Applications\gthrsvc\ |
*.* |
Serviços de Informações da Internet da Microsoft (IIS)
%systemroot%\Arquivos temporários compactados do IIS\ |
*.* (IIS 5, IIS 6) |
%SystemDrive%\inetpub\temp\Arquivos temporários compactados do IIS\ |
*.* (IIS 7+) |
%SystemDrive%\inetpub\temp\ASP Modelos compilados\ |
*.* (IIS 7+) |
%systemroot%\System32\LogFiles\ |
*\*.log (IIS 5, IIS 6) |
%systemdrive%\inetpub\logs\logfiles\ |
*\*.log (IIS 7, IIS 8) |
%systemroot%\system32\inetsrv\ |
metabase.bin (IIS 5)MetaBase.xml (IIS 6)MBschema.xml (IIS 6) |
%systemroot%\system32\inetsrv\config\ |
*.config (IIS 7+) |
Microsoft Hyper-V
Exclusões em pastas onde a configuração da máquina virtual está armazenada:
Virtual Machines\*.xml Virtual Machines Cache\*.xml Virtual Machines Cache\*\*.bin Virtual Machines Cache\*\*.vsv Snapshots\*.xml Snapshots\*\*.bin Snapshots\*\*.vsv Snapshots Cache\*.xmlExclusões para arquivos de unidade virtual:
*.vhd *.avhd *.vhdx *.avhdxMicrosoft Lync/Skype for Business Server
%SystemDrive%\RtcReplicaRoot\*.* Compartilhamento de arquivos do Microsoft Lync/Skype for Business Server
As exclusões de compartilhamento de arquivos são geradas automaticamente a partir do banco de dados.
Microsoft Configuration Manager
Servidor
%ProgramFiles%\Microsoft Configuration Manager\inboxes |
"\\*\\*.CIV""\\*\\*.MIF""\\*\\*.PKN""\\*\\*.POL""\\*\\*.SID""\\*\\*.SMX""\\*\\*.XML""\\*\\*.ZIP" |
%ProgramFiles%\Microsoft Configuration Manager\Logs |
\*\*.LO_\*\*.LOG |
%ProgramFiles%\Microsoft Configuration Manager\EasySetupPayload |
\*\*.CONFIG\*\*.CSV\*\*.INI\*\*.JSON\*\*.XML\*\*.XSD\*\*.XSL\*\*.XSLT\*\*.ZIP |
%ProgramFiles%\Microsoft Configuration Manager\MP\OUTBOXES |
\*\*.POL |
%ProgramFiles%\SMS_CCM\ServiceData |
\*\*.MSG |
%Windir%\CCM\ServiceData |
|
Unidades excluídas com base no esquema MCM.
SCCMContentLib |
|
SMS_DP$ |
|
SMSPKG |
|
SMSPKGSIG |
|
SMSSIG$ |
|
Unidades excluídas com base na localização (por exemplo, D:\\SMSPKGD$, G:\\SMSPKGG$).
|
|
Cliente
%Windir%\CCM |
\*\*.SDF |
C:\Windows\CCMCache |
|
C:\Windows\CCMSetup |
|
%Windir%\CCM\Logs |
|
C:\Arquivos de programas\Microsoft Policy Platform\authorityDb |
|
%Windir%\CCM\temp |
|
Kerio Connect
A pasta store do Kerio Connect é excluída (por exemplo, C:\Program Files\Kerio\MailServer\store).
Kerio Control
A pasta de instalação é excluída (por exemplo, C:\Program Files\Kerio\MailServer).
Microsoft ISA Server
Exclusões:
%ProgramFiles%\Microsoft ISA Server\*.* %ProgramFiles%\Microsoft ISA Server\Logs\*.* %ProgramFiles%\Microsoft SQL Server\*.* Microsoft Forefront Threat Management Gateway
Exclusões:
%ProgramFiles%\Microsoft Forefront Threat Management Gateway\*.* %ProgramFiles%\Microsoft SQL Server\MSSQL10.ISARS\*.* %ProgramFiles%\Microsoft SQL Server\MSSQL10.MSFW\*.* %SystemRoot%\Temp\ScanStorage\*.* %ProgramFiles%\Microsoft Forefront Threat Management Gateway\Logs\*.*Os diretórios para cache da Web e registros de texto também são excluídos.


