Problem
- Włączanie lub wyłączanie automatycznych wykluczeń w aplikacjach serwerowych ESET dla systemu Windows
- Szczegółowa lista automatycznych wykluczeń
Rozwiązanie
Włączanie lub wyłączanie automatycznych wykluczeń w aplikacjach serwerowych ESET dla systemu Windows
-
Otwórz główne okno programu aplikacji ESET dla systemu Windows.
-
Naciśnij klawisz F5, aby otworzyć Zaawansowane ustawienia.
-
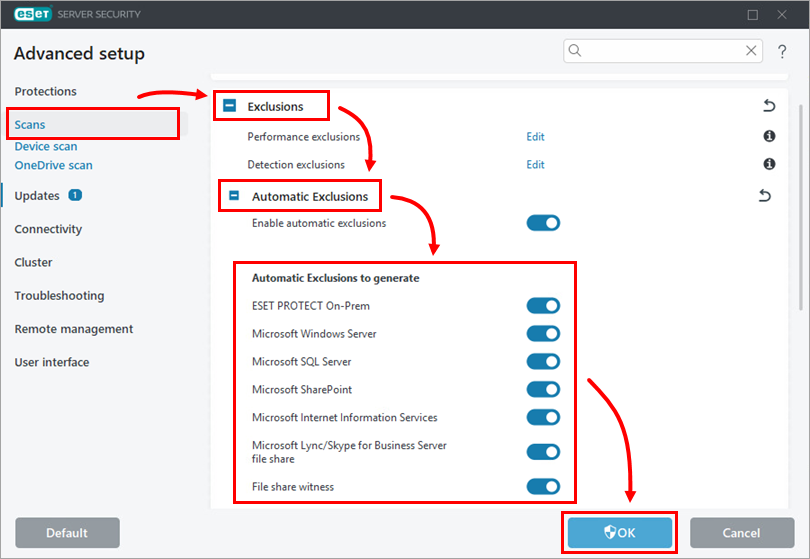
Kliknij Skanowania, rozwiń Wykluczenia → Automatyczne wykluczenia i kliknij przełącznik obok automatycznych wykluczeń, aby je włączyć lub wyłączyć. Kliknij OK, aby zapisać zmiany.
Szczegółowa lista automatycznych wykluczeń
- ESET PROTECT On-Prem
- Microsoft Windows Server
- Microsoft SQL Server
- Microsoft Exchange Server
- Microsoft SharePoint
- Microsoft Internet Information Services (IIS)
- Microsoft Hyper-V
- Microsoft Lync/Skype for Business Server
- Udział plików Microsoft Lync/Skype for Business Server
- Microsoft Configuration Manager
- Kerio Connect
- Kerio Control
- Microsoft ISA Server
- Microsoft Forefront Threat Management Gateway
ESET PROTECT On-Prem
%APPDATA%\ESET\ESET Remote Administrator\Server\*.*Microsoft Windows Server
Windows Update:
%windir%\SoftwareDistribution\Datastore\ |
Datastore.edb |
%windir%\SoftwareDistribution\Datastore\Logs\ |
Edb*.jrs |
Zabezpieczenia systemu Windows:
%windir%\Security\Database\ |
*.edb |
Zasady grupy:
%allusersprofile%\ |
NTUser.pol |
%SystemRoot%\System32\GroupPolicy\Machine\%SystemRoot%\System32\GroupPolicy\User\ |
Registry.pol |
Active Directory:
%windir%\Ntds\ |
Ntds.dit |
SYSVOL:
%windir%\Ntfrs\ |
jetsysedb.chk |
%systemroot%\Sysvol\Staging areas\ |
Nntfrs_cmp*.* |
Replica_Root\DO_NOT_REMOVE_NtFrs_PreInstall_Directory\ |
Ntfrs*.* |
%systemroot%\Sysvol\Sysvol\ |
*.adm |
FRS (File Replication Service) i DFSR (Distributed File System Replication):
%systemdrive%\System Volume Information\DFSR\ |
$db_normal$ |
DHCP:
%systemroot%\System32\DHCP\ |
*.mdb |
DNS:
%systemroot%\System32\Dns\ |
*.log |
WINS:
%systemroot%\System32\Wins\ |
*.chk |
Usługi certyfikatów:
%systemroot%\system32\CertLog\ |
*.edb |
MSMQ:
%SystemRoot%\system32\MSMQ\storage\ |
*.mq |
Usługa licencjonowania serwera terminali:
%systemroot%\system32\LServer\ |
*.edb |
Usługa drukowania:
%systemroot%\system32\spool\PRINTERS\ |
*.spl |
Pagefile:
C:\Pagefile.sys |
Usługi Windows Update:
C:\WSUS\UpdateServicesDbFiles\ |
SUSDB.mdf |
Klaster pracy awaryjnej:
\Device\CSVVolume?\* |
Kopia zapasowa systemu Windows Server:
\Device\HarddiskVolume*\EFI\Microsoft\Boot\ \Device\HarddiskVolumeShadowCopy ???\ |
BCD |
Funkcja deduplikacji danych systemu Windows:
\\?\Volume{GUID}\System Volume Information\Dedup |
\ChunkStore\* |
Microsoft SQL Server
|
|
*.mdf |
|
|
*.bak
*.trn |
|
|
*.* |
|
|
*.* |
|
|
*.* |
|
|
*.* |
|
|
*.* |
[1] - PROGRAM_FILES zmienia się w zależności od 32-bitowej lub 64-bitowej instalacji SQL.
[2] - INSTANCE_ID to identyfikator instancji SQL.
Microsoft Exchange Server
Automatyczne wykluczenia dla serwerów Exchange są oparte na zaleceniach firmy Microsoft. ESET Mail Security for Microsoft Exchange Server stosuje tylko wykluczenia katalogów/folderów(wykluczenia procesów i wykluczenia rozszerzeń nazw plików nie są stosowane). Szczegółowe informacje można znaleźć w następujących artykułach Microsoft Knowledgebase:
- Aktualizacja dotycząca wykluczeń programu antywirusowego Exchange Server
- Zalecenia dotyczące skanowania antywirusowego dla komputerów Enterprise z aktualnie obsługiwanymi wersjami systemu Windows
- Skanowanie antywirusowe na poziomie plików w Exchange 2007
- Skanowanie antywirusowe na poziomie plików w Exchange 2010
- Oprogramowanie antywirusowe w systemie operacyjnym na serwerach Exchange (Exchange 2013)
- Uruchamianie oprogramowania antywirusowego Windows na serwerach Exchange 2016
Microsoft SharePoint
Wykluczenia:
C:\Program Files\Common Files\Microsoft Shared\Web Server Extensions\XX[1]\Logs\ |
*.log |
%WINDIR%\Syswow64\LogFiles\SharePoint\[4] |
*.log |
%WINDIR%\System32\LogFiles\SharePoint\[5] |
*.log |
SharePoint 2010:
C:\Users\search_account[6]\AppData\Local\Temp\gthrsvc_SPSearch4\[4] |
*.* |
C:\Documents and Settings\search_account[6]\LocalSettings\Temp\gthrsvc_SPSearch4\[5] |
*.* |
[1] -XX reprezentuje wersję Microsoft SharePoint Server
[2] -SharePoint 2010
[3] -SharePoint 2013
[4] -64-bitowy Microsoft SharePoint Server
[5] -32-bitowy Microsoft SharePoint Server
[6] -Nazwa konta, jako które działa usługa wyszukiwania SharePoint
SharePoint 2013:
C:\Program Files\Microsoft Office Servers\15.0\Data\Office Server\Applications\gthrsvc\ |
*.* |
Microsoft Internet Information Services (IIS)
%systemroot%\IIS Temporary Compressed Files\ |
*.* (IIS 5, IIS 6) |
%SystemDrive%\inetpub\temp\IIS Temporary Compressed Files\ |
*.* (IIS 7+) |
%SystemDrive%\inetpub\temp\ASP Compiled Templates\ |
*.* (IIS 7+) |
%systemroot%\System32\LogFiles\ |
*\*.log (IIS 5, IIS 6) |
%systemdrive%\inetpub\logs\logfiles\ |
*\*.log (IIS 7, IIS 8) |
%systemroot%\system32\inetsrv\ |
metabase.bin (IIS 5)MetaBase.xml (IIS 6)MBschema.xml (IIS 6) |
%systemroot%\system32\inetsrv\config\ |
*.config (IIS 7+) |
Microsoft Hyper-V
Wykluczenia w folderach, w których przechowywana jest konfiguracja maszyny wirtualnej:
Virtual Machines\*.xml Virtual Machines Cache\*.xml Virtual Machines Cache\*.bin Virtual Machines Cache\*\*.vsv Snapshots\*.xml Snapshots\*\*.bin Snapshots\*\*.vsv Snapshots Cache\*.xmlWykluczenia dla plików dysków wirtualnych:
*.vhd *.avhd *.vhdx *.avhdxMicrosoft Lync/Skype for Business Server
%SystemDrive%\RtcReplicaRoot\*.* Udział plików programu Microsoft Lync/Skype dla firm Server
Wykluczenia udziałów plików są generowane automatycznie z bazy danych.
Microsoft Configuration Manager
Serwer
%ProgramFiles%\Microsoft Configuration Manager\inboxes |
"\\*\\*.CIV""\\*\\*.MIF""\\*\\*.PKN""\\*\\*.POL""\\*\\*.SID""\\*\\*.SMX""\\*\\*.XML""\\*\\*.ZIP" |
%ProgramFiles%\Microsoft Configuration Manager\Logs |
\*\*.LO_\*\*.LOG |
%ProgramFiles%\Microsoft Configuration Manager\EasySetupPayload |
\*\*.CONFIG\*\*.CSV\*\*.INI\*\*.JSON\*\*.XML\*\*XSD\*\*XSL\*\*.XSLT\*\*.ZIP |
%ProgramFiles%\Microsoft Configuration Manager\MP\OUTBOXES |
\*\*.POL |
%ProgramFiles%\SMS_CCM\ServiceData |
\*\*.MSG |
%Windir%\CCM\ServiceData |
|
Wykluczone jednostki na podstawie schematu MCM.
SCCMContentLib |
|
SMS_DP$ |
|
SMSPKG |
|
SMSPKGSIG |
|
SMSSIG$ |
|
Wykluczone jednostki na podstawie lokalizacji (na przykład D:\\SMSPKGD$, G:\\SMSPKGG$).
|
|
Klient
%Windir%\CCM |
\*\*.SDF |
C:\Windows\CCMCache |
|
C:\Windows\CCMSetup |
|
%Windir%\CCM\Logs |
|
C:\Program Files\Microsoft Policy Platform\authorityDb |
|
%Windir%\CCM\temp |
|
Kerio Connect
Folder sklepu Kerio Connect jest wykluczony (na przykład C:\Program Files\Kerio\MailServer\store).
Kerio Control
Folder instalacyjny jest wykluczony (na przykład C:\Program Files\Kerio\MailServer).
Microsoft ISA Server
Wykluczenia:
%ProgramFiles%\Microsoft ISA Server\*.* %ProgramFiles%\Microsoft ISA Server\Logs\*.* %ProgramFiles%\Microsoft SQL Server\*.* Microsoft Forefront Threat Management Gateway
Wykluczenia:
%ProgramFiles%\Microsoft Forefront Thread Management Gateway\*.* %ProgramFiles%\Microsoft SQL Server\MSSQL10.ISARS\*.* %ProgramFiles%\Microsoft SQL Server\MSSQL10.MSFW\*.* %SystemRoot%\Temp\ScanStorage\*.* %ProgramFiles%\Microsoft Forefront Threat Management Gateway\Logs\*.*Katalogi internetowej pamięci podręcznej i dzienników tekstowych są również wykluczone.


