이슈
- 클라이언트 장치에서 잠재적으로 원치 않는 애플리케이션(PUA)을 검역소에서 제거하고 향후 탐지에서 제외하는 작업을 만듭니다
- ESET 애플리케이션의 구성을 정책으로 변환하기
세부 정보
클릭하여 확장
PUA(잠재적으로 원치 않는 애플리케이션) 는 바이러스나 트로이 목마와 같은 다른 유형의 멀웨어처럼 의도가 명확하지 않은 광범위한 소프트웨어 범주입니다. 하지만 원치 않는 소프트웨어를 추가로 설치하거나 디바이스의 동작을 변경하거나 사용자가 승인하거나 예상하지 못한 활동을 수행할 수 있습니다.
솔루션
-
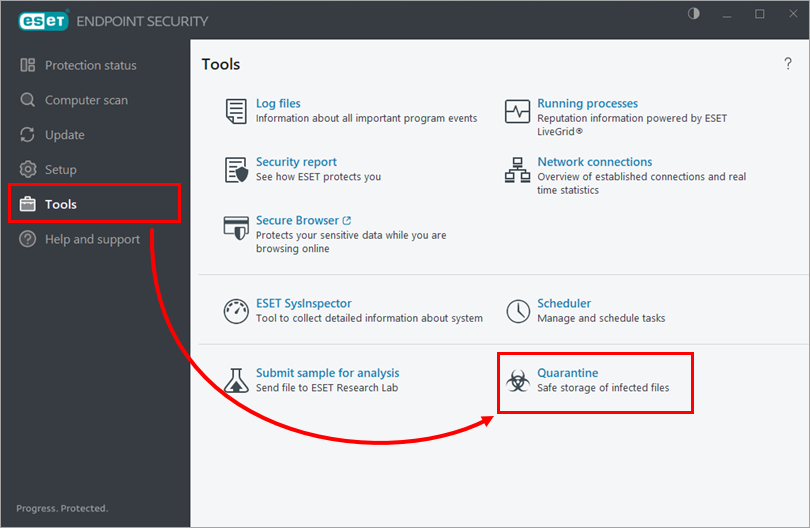
클라이언트 디바이스에서 잠재적으로 원치 않는 애플리케이션(PUA)이 격리되어 있는지 확인합니다. 검역된 항목을 보려면 ESET 엔드포인트 애플리케이션의 기본 프로그램 창 열기를 클릭하고 도구 → 검역을 클릭합니다.
-
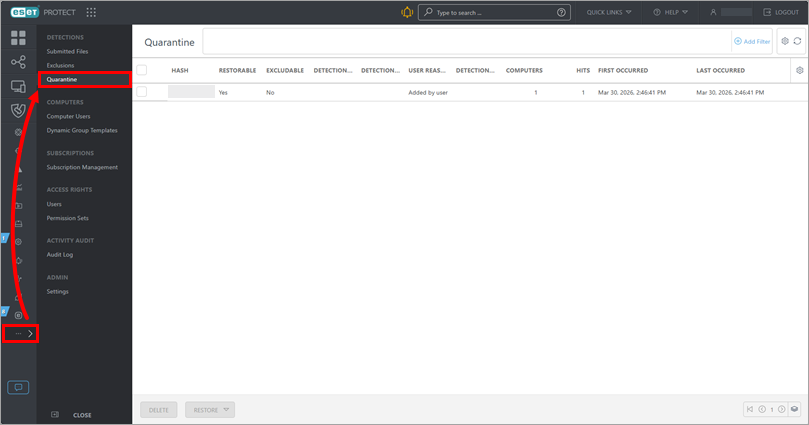
클라이언트 장치에서 검역된 잠재적으로 원치 않는 애플리케이션(PUA)이 ESET PROTECT 검역 목록에 표시되는지 확인합니다. 목록을 보려면 자세히 → 검역을 누르십시오.
-
잠재적으로 원치 않는 애플리케이션(PUA)을 검역소에서 제거하고 향후 탐지에서 제외하는 작업 생성을 시작하십시오.
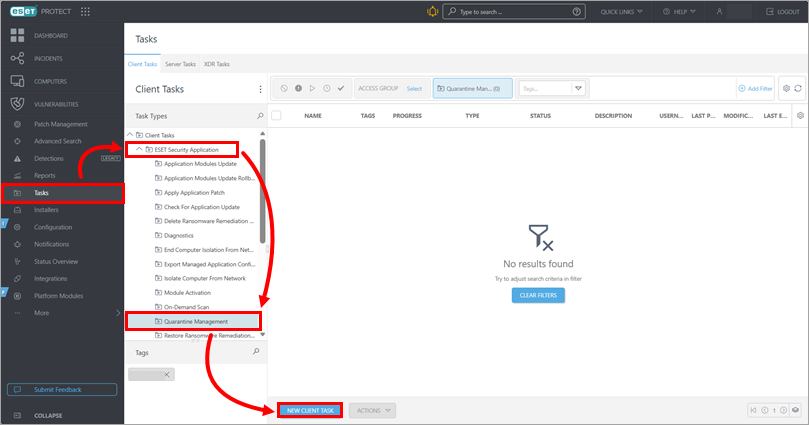
ESET 보호
작업 → ESET 보안 애플리케이션 → 검역소 관리 → 새 클라이언트 작업을 누르십시오.
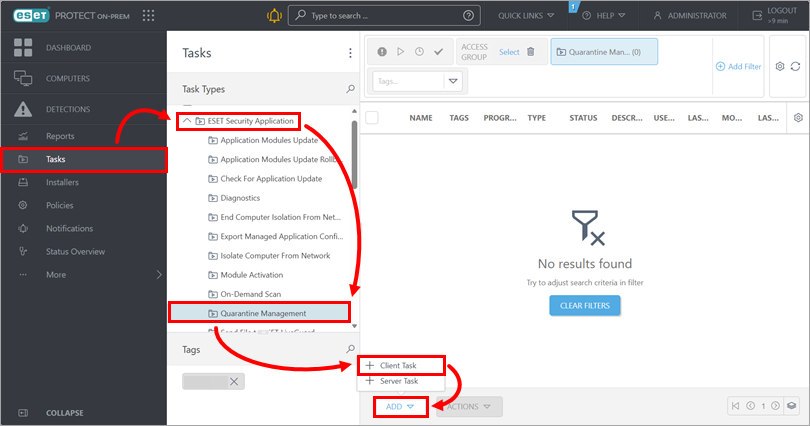
ESET PROTECT 온프레미스
작업 → ESET 보안 애플리케이션 → 검역 관리 → 추가 → 클라이언트 작업을 누르십시오.
-
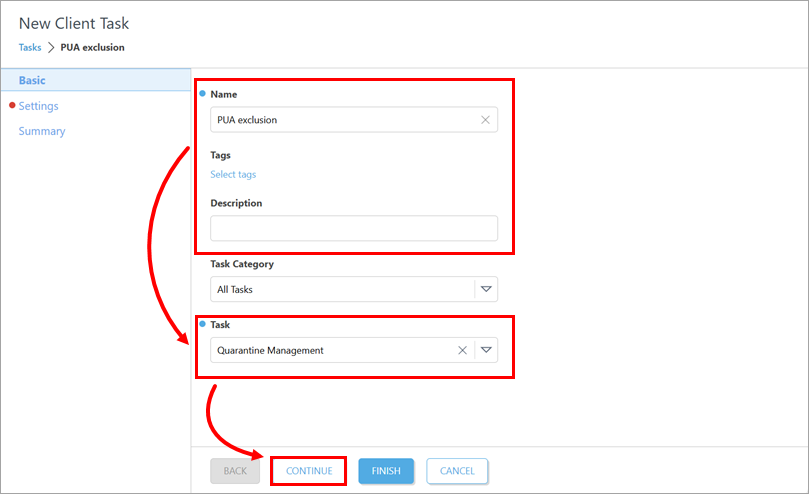
기본에서 작업 이름을 업데이트하고 필요한 경우 설명을 입력합니다. 작업 드롭다운 메뉴에서 검역소 관리가 선택되어 있는지 확인합니다. 계속을 클릭합니다.
-
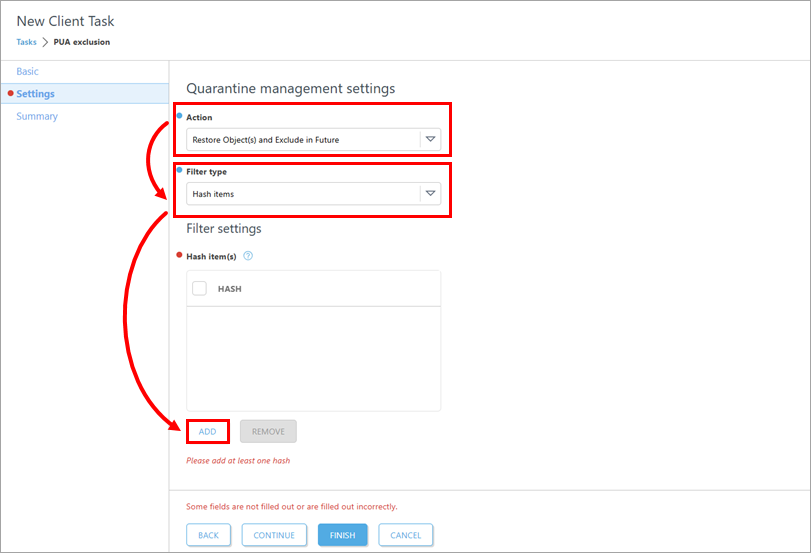
설정 아래의 작업 드롭다운 메뉴에서 개체 복원 및 나중에 제외를 선택합니다. 필터 유형 드롭다운 메뉴에서 해시 항목이 선택되어 있는지 확인합니다. 해시 항목 아래에서 추가를 클릭합니다 .
-
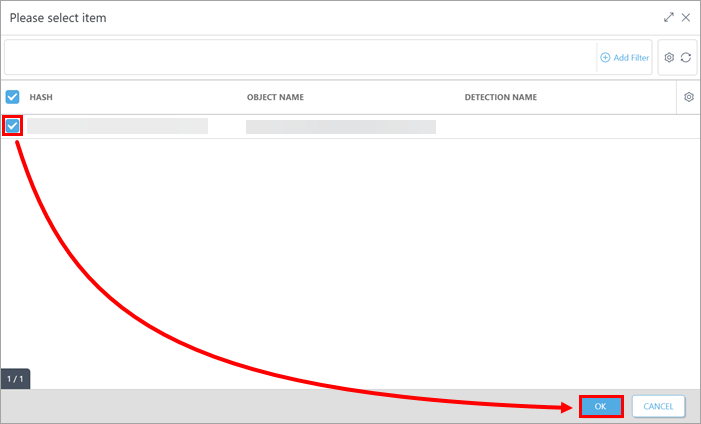
탐지 제외를 만들려는 잠재적으로 원치 않는 애플리케이션(PUA) 옆의 확인란을 선택하고 확인을 클릭합니다. 필요한 경우 여러 항목을 선택할 수 있습니다.
-
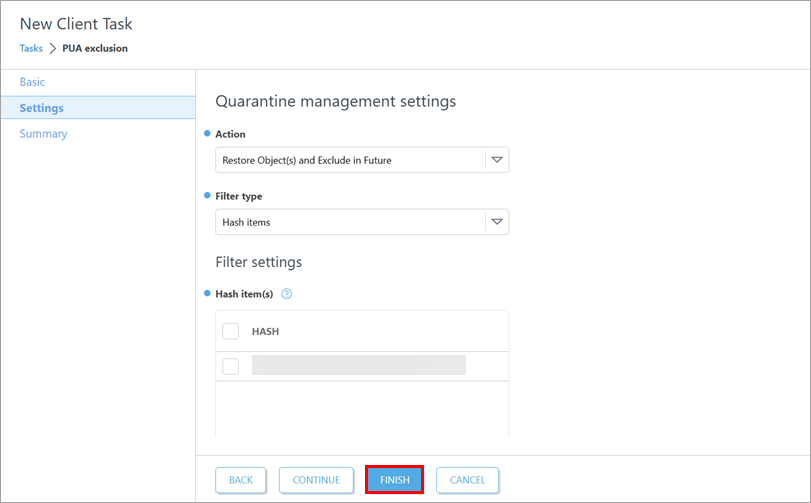
마침을 클릭합니다.
-
작업을 실행할 트리거를 만들고 대상 디바이스를 선택합니다-원치 않는 애플리케이션(PUA)이 격리되는 클라이언트 디바이스를 포함하세요.
-
클라이언트 디바이스에서 잠재적으로 원치 않는 애플리케이션(PUA)에 대한 탐지 제외가 생성되었는지 확인합니다: ESET 엔드포인트 애플리케이션의 기본 프로그램 창 열기를 누르고 F5를 눌러 고급 설정을 엽니다. 검사를 클릭하고 탐지 제외 옆의 편집을 클릭한 다음 탐지 제외 목록을 확인합니다.
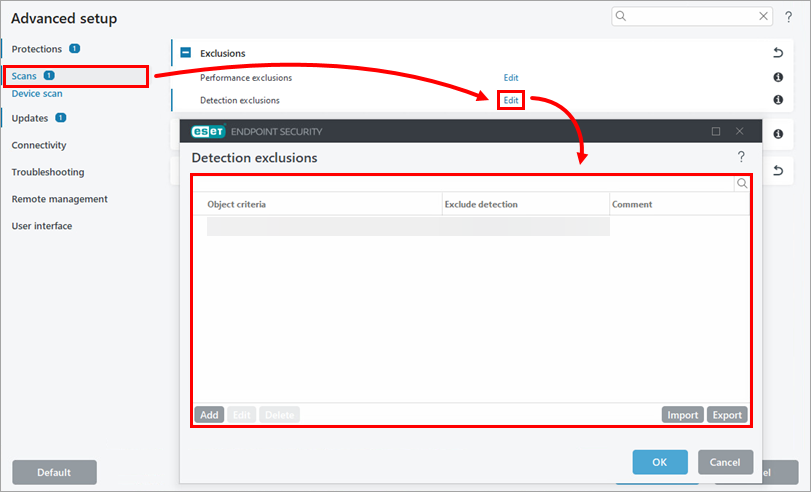
-
여러 클라이언트 장치에 동일한 탐지 제외를 적용하려면 탐지 제외를 생성한 클라이언트 장치에서 ESET 애플리케이션의 구성을 정책으로 변환하여 적용하려는 장치에 할당합니다.


