問題
- ESET PROTECT On-Prem Web Console にアクセスする際、「暗号化されていない接続を使用しています!HTTPS を使用するように Web サーバーを設定してください」という警告メッセージが表示される
- オールインワンインストーラーを使用して ESET PROTECT On-Prem Web Console を再インストールし、自動生成された証明書を使用してください
- オールインワンインストーラーを使用して ESET PROTECT On-Prem Web Console を再インストールし、カスタム証明書を使用してください
- 新しい証明書を生成し、ESET PROTECT On-Prem Web Console の HTTPS 接続を設定する
- カスタム証明書を使用して、ESET PROTECT On-Prem Web Console の HTTPS 接続を設定する
詳細
クリックして展開
手動でインストールされた ESET PROTECT On-Prem Web コンソールは、デフォルトで HTTP を使用します。セキュリティ上の理由から、ESET PROTECT On-Prem を HTTPS を使用するように設定することをお勧めします。
HTTPS を使用するには、「オールインワンインストーラ」を使用して ESET PROTECT On-Prem Web コンソールを再インストールするか、Apache Tomcat を設定して HTTPS 接続を使用するようにします。
解決策
関連する解決策:Linux ユーザー
オールインワンインストーラーを使用して ESET PROTECT On-Prem Web コンソールを再インストールし、自動生成された証明書を使用する
オールインワンインストーラを使用して ESET PROTECT On-Prem Web Console を再インストールし、セキュア接続 (HTTPS) 証明書を自動的に生成します。
-
Apache Tomcat が ESET PROTECT On-Prem Web Console によってのみ使用されていることを確認してください。
-
Apache Tomcat をアンインストールしてください。これにより、ESET PROTECT On-Prem Web Console もアンインストールされます。
-
ESET PROTECT On-Prem オールインワンインストーラーをダウンロードします。 お使いの ESET PROTECT On-Prem サーバーと同じバージョンを使用してください。ESET PROTECT On-Prem および関連コンポーネントのバージョンを確認する。
-
ESET PROTECT On-Prem オールインワンインストーラを実行します。言語を選択し、[次へ] をクリックします。
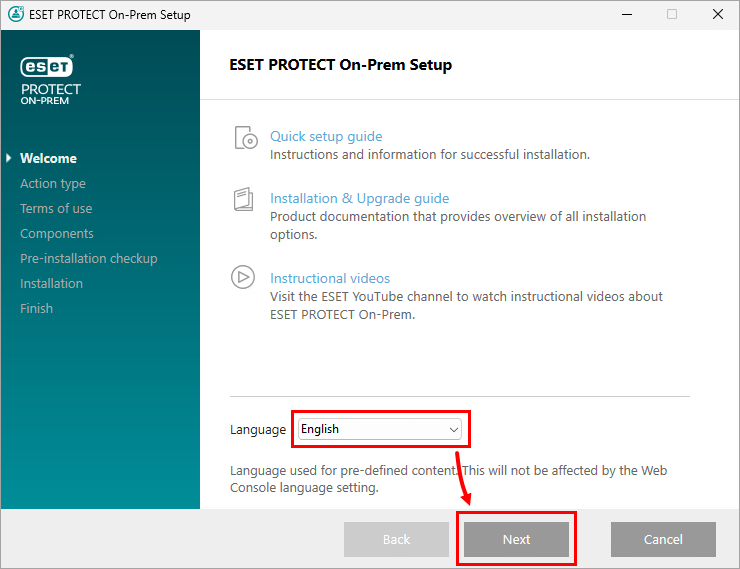
-
[インストール] を選択し、[次へ] をクリックします。
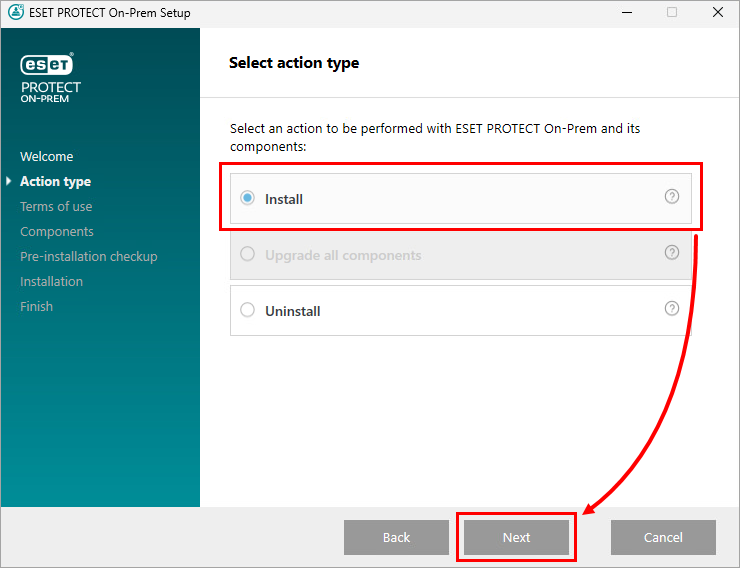
-
利用規約を確認し、「利用規約に同意します」の横にあるチェックボックスをオンにして、「次へ」をクリックします。
-
「ESET PROTECT Webconsole」の横にあるチェックボックスを選択し、「次へ」をクリックします。
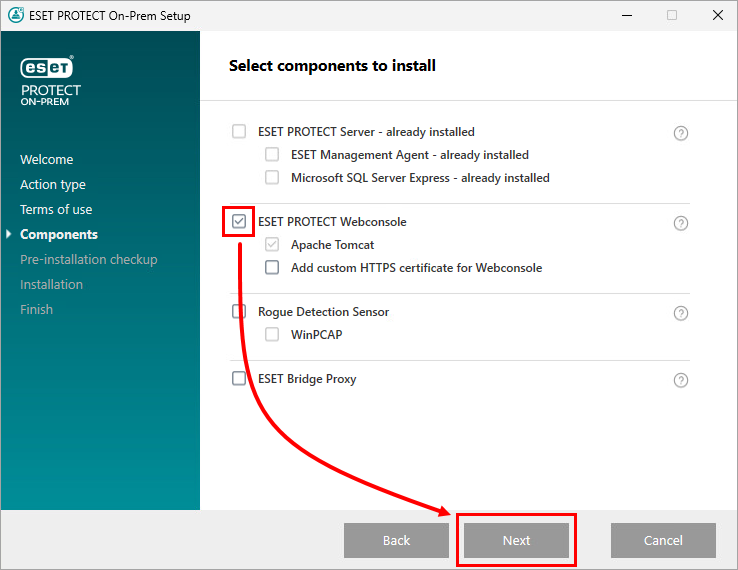
-
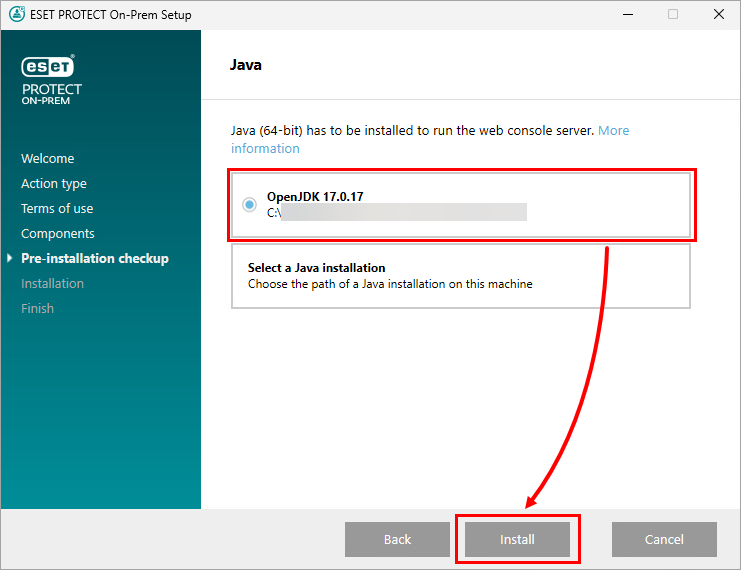
Java のインストール先を選択し、「インストール」をクリックします。
-
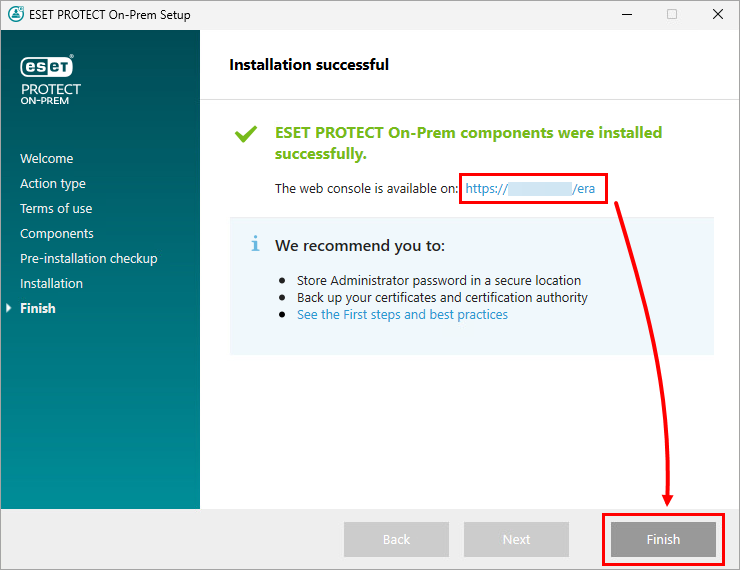
HTTPS 証明書はインストール中に自動的に生成されます。インストールが正常に完了すると、セキュアな接続を使用して ESET PROTECT On-Prem Web Console にアクセスできるようになります。「完了」をクリックします。
オールインワンインストーラーを使用して ESET PROTECT On-Prem Web Console を再インストールし、カスタム証明書を使用する
オールインワンインストーラーを使用して ESET PROTECT On-Prem Web Console を再インストールし、カスタム HTTPS 証明書を追加します。
-
Apache Tomcat が ESET PROTECT On-Prem Web Console によってのみ使用されていることを確認してください。
-
Apache Tomcat をアンインストールします。これにより、ESET PROTECT On-Prem Web Console もアンインストールされます。
-
ESET PROTECT On-Prem オールインワンインストーラーをダウンロードします。 お使いの ESET PROTECT On-Prem サーバーと同じバージョンを使用してください。ESET PROTECT On-Prem および関連コンポーネントのバージョンを確認する。
-
ESET PROTECT On-Prem オールインワンインストーラを実行します。言語を選択し、[次へ] をクリックします。
-
[インストール] を選択し、[次へ] をクリックします。
-
利用規約を確認し、「利用規約に同意します」の横にあるチェックボックスをオンにして、「次へ」をクリックします。
-
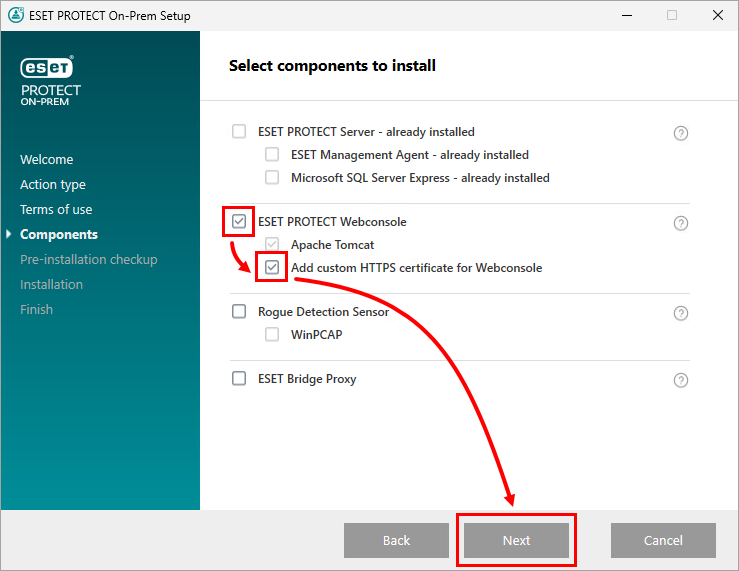
「ESET PROTECT Webconsole」および「Webconsole 用にカスタム HTTPS 証明書を追加する」の横にあるチェックボックスを選択し、「次へ」をクリックします。
-
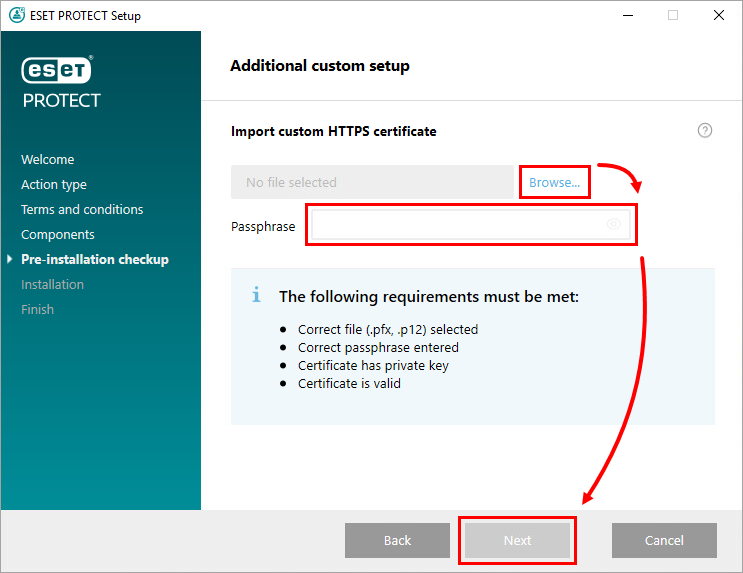
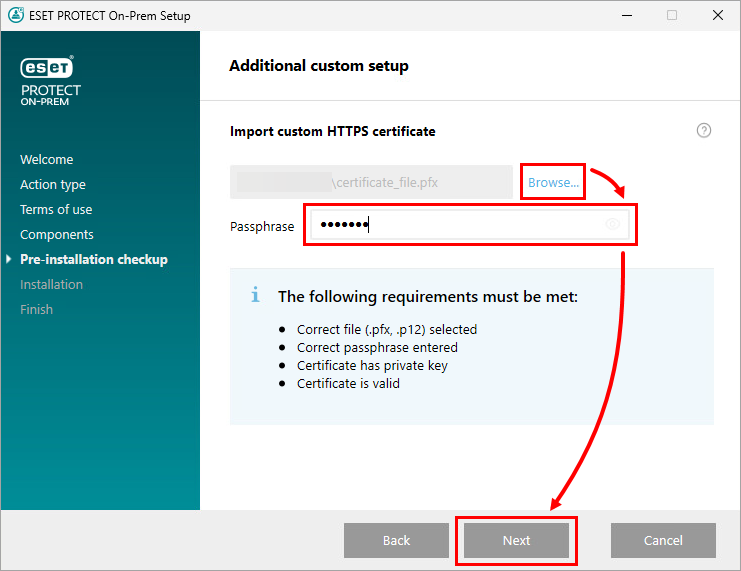
[参照] をクリックし、カスタム証明書を指定して選択し、パスフレーズを入力して、[次へ] をクリックします。
-
Javaのインストール先を選択し、「インストール」をクリックします。
-
インストール中は、このカスタム証明書が使用されます。インストールが正常に完了すると、セキュアな接続を使用して ESET PROTECT On-Prem Web Console にアクセスできるようになります。「完了」をクリックしてください。
新しい証明書を生成し、ESET PROTECT On-Prem Web Console の HTTPS 接続を設定する
Java キーストアを使用して新しい証明書を生成し、ESET PROTECT On-Prem Web コンソール用に Apache Tomcat で HTTPS 接続を設定します。
-
SSL 証明書を含むキーストアを作成します。
Java にはkeytool.exe が含まれており、これを使用するとコマンドラインから証明書を作成できます。1 つの証明書が侵害された場合でも他の Tomcat インスタンスの安全性を確保するため、(複数の Tomcat インスタンスがある場合は)Tomcat インスタンスごとに新しい証明書を生成する必要があります。
keytool.exeファイルの正確な保存場所へ移動します。パスは OS および Java のバージョンによって異なります。以下の例を参照してください。
C:\Program Files\Java\jre1.8.0_201\bin -
keytool.exeがある場所で、コマンドラインまたはターミナルを開きます。
-
以下のコマンドを編集して実行します。-keystore、-storepass、-keypassパラメータは、お使いの環境に合わせて編集してください。
keytool.exe -genkeypair -alias "tomcat" -keyalg RSA -keysize 4096 -validity 3650 -keystore "C:\Program Files\Apache Software Foundation\Tomcat_folder\tomcat.keystore" -storepass "yourpassword" -keypass "yourpassword" -dname "CN=Unknown, OU=Unknown, O=Unknown, L=Unknown, ST=Unknown, C=Unknown" -
以下のコマンドを編集して実行してください。-fileおよび-extパラメータを編集して、キーストアから証明書署名要求をエクスポートしてください。
keytool.exe -certreq -alias tomcat -file "C:\Install\Tomcat\tomcat.csr" -keystore "C:\Program Files\Apache Software Foundation\Tomcat_folder\tomcat.keystore" -ext san=dns:ESETPROTECT -
お好みのルート認証局 (CA) を使用して SSL 証明書に署名を受けてください。
後でルート認証局(CA)をインポートする予定の場合は、手順 8 に進んでください。この方法で進める場合、Web ブラウザに自己署名証明書に関する警告が表示される可能性があり、HTTPS 経由で ESET PROTECT On-Prem Web コンソールに接続するには例外を追加する必要があります。
-
CAのルート証明書と中間証明書をキーストアにインポートします。通常、証明書に署名した機関からこれらの証明書が入手できます。証明書の応答はキーストア内の信頼された証明書を使用して検証されるため、この手順が必要です。
以下のコマンドを編集して実行してください。-keystoreおよび-fileパラメータは、ご使用の環境に合わせて編集してください。
keytool.exe -import -alias root -keystore "C:\Program Files\Apache Software Foundation\Tomcat_folder\tomcat.keystore" -trustcacerts -file "C:\root.crt"keytool.exe -import -alias intermediate -keystore "C:\Program Files\Apache Software Foundation\Tomcat_folder\tomcat.keystore" -trustcacerts -file "C:\intermediate.crt.pem" -
ルートCAによる署名付き証明書を受け取ったら、CAの公開鍵をインポートし、続いて証明書tomcat.cer をキーストアにインポートしてください。
以下のコマンドを編集して実行してください。-file および -keystore パラメータを編集してください。
keytool.exe -import -alias tomcat -file "C:\Install\Tomcat\tomcat.cer" -keystore "C:\Program Files\Apache Software Foundation\Tomcat_folder\tomcat.keystore" -
Apache Tomcat の設定フォルダに移動します。パスは OS および Apache Tomcat のバージョンによって異なります。以下の例を参照してください。
C:\Program Files\Apache Software Foundation\apache-tomcat-9.0.112\conf -
テキストエディタ(例:メモ帳)でserver.xmlファイルを開き、</Engine>タグの後に以下のコードを追加します(すでに<Connector>タグが存在する場合は、以下の例に合わせてコードを編集してください)。
お使いの環境に合わせて、keystoreFileおよびkeystorePassパラメータを編集してください。
<Connector server="OtherWebServer" port="443" protocol="org.apache.coyote.http11.Http11NioProtocol" SSLEnabled="true" maxThreads="150" scheme="https" secure="true" clientAuth="false" sslProtocol="TLS" keystoreFile="C:\Program Files\Apache Software Foundation\Tomcat_folder\tomcat.keystore" keystorePass="yourpassword"/> -
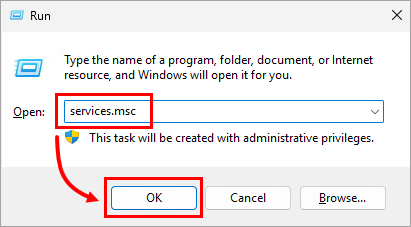
Windowsキー +R を押し、「services.msc」と入力して[OK] をクリックします。
-
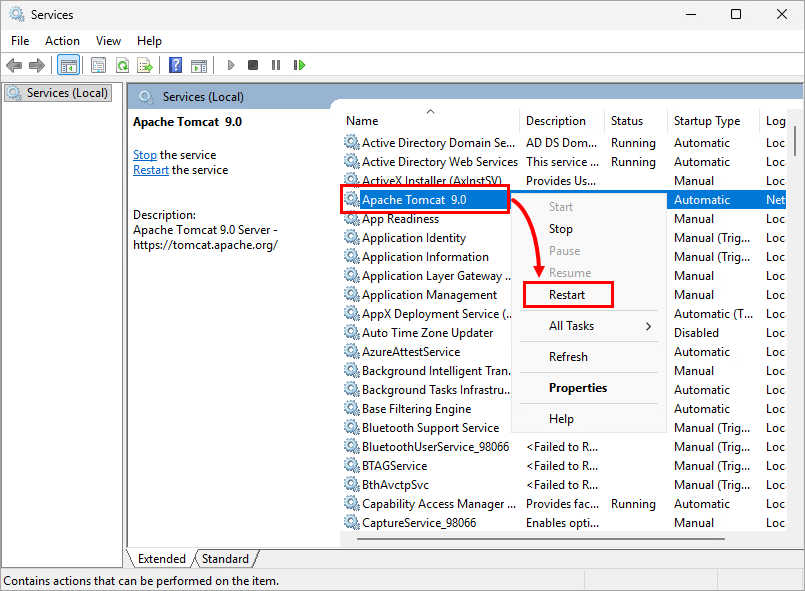
「Apache Tomcat 9.0」サービスを右クリックし、コンテキストメニューから [再起動] を選択します。
カスタム証明書を使用した ESET PROTECT On-Prem Web コンソールの HTTPS 接続の設定
カスタム証明書を使用して、ESET PROTECT On-Prem Web コンソール用の Apache Tomcat で HTTPS 接続を設定します。
- 証明書ファイル(例:
certificate.pfx)を Apache Tomcat のインストールフォルダ(例:C:\Program Files\Apache Software Foundation\apache-tomcat-9.0.112\)に移動します。 -
Apache Tomcatのインストールフォルダ内で、テキストエディタを使用して
Server.xmlを開き、次のようにファイルを編集します。-
Apache Tomcat 9
-
</Engine>タグの後に<Connectorタグがない場合は、以下の文字列をコピーして、</Engine>タグの後に貼り付けてください。keystoreFile、keystorePass、keystoreTypeには、各自の値を使用してください。<Connector server="OtherWebServer" port="443" protocol="org.apache.coyote.http11.Http11NioProtocol" SSLEnabled="true" maxThreads="150" scheme="https" secure="true" clientAuth="false" sslProtocol="TLS" sslEnabledProtocols="TLSv1.2,TLSv1.3" ciphers="TLS_AES_256_GCM_SHA384, TLS_CHACHA20_POLY1305_SHA256, TLS_AES_128_GCM_SHA256, TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256, TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256, TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA, TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384, TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384, TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA, TLS_RSA_WITH_AES_128_CBC_SHA256, TLS_RSA_WITH_AES_128_GCM_SHA256, TLS_RSA_WITH_AES_128_CBC_SHA, TLS_RSA_WITH_AES_256_CBC_SHA256, TLS_RSA_WITH_AES_256_GCM_SHA384, TLS_RSA_WITH_AES_256_CBC_SHA" keystoreFile="C:\Program Files\Apache Software Foundation\Tomcat_folder\certificate_file.pfx" keystorePass="Secret_Password_123" keystoreType="PKCS12" /> -
</Engine>タグの後に<Connectorタグが存在する場合は、以下のパラメータに独自の値を設定してください。keystoreFile– 証明書ファイル(.pfx、.keystoreなど)へのフルパスを指定します。 JKS以外の証明書(例:.pfxファイル)を使用する場合は、keyAliasを削除し(デフォルトでServer.xmlに含まれています)、適切なkeystoreTypeを追加してください。- keystorePass – 証明書のパスフレーズを
指定します。 keystoreType–証明書のタイプを指定します。
-
-
Apache Tomcat 10
<Connectorタグを次のように編集します。以下に挙げるパラメータには、適切な値を指定してください。
certificateKeystoreFile– 証明書ファイルへのフルパスを指定します。- certificateKeystorePassword – 証明書のパスフレーズを
指定します。
<Connector port="443"
               protocol="org.apache.coyote.http11.Http11NioProtocol"
               maxThreads="150"
               SSLEnabled="true">
               <SSLHostConfig>
                <Certificate certificateKeystoreFile="C:\Program Files\Apache Software Foundation\Tomcat 10.1\console.pfx"
                    certificateKeystorePassword="admin.1234"
                     type="RSA"/>
               </SSLHostConfig>
            </Connector>
-
-
Windowsキー +R を押し、「
services.msc」と入力して、「OK」をクリックします。 -
Apache Tomcat サービスを右クリックし、コンテキストメニューから [再起動] を選択します。


