Problema
- Nelle applicazioni ESET per la casa e i piccoli uffici per Windows viene visualizzato un messaggio di avviso relativo a un "attacco ICMP" o a un "attacco di avvelenamento della cache DNS"
- Nei file di log della protezione di rete vengono registrati eventi relativi a "Attacco di avvelenamento della cache ARP rilevato"
- Il supporto tecnico ESET ti ha indirizzato a questo articolo per svuotare la cache DNS
- Creare un'eccezione per il traffico IP interno
- Esegui lo strumento di svuotamento della cache DNS (solo in caso di avvelenamento DNS)
Dettagli
Clicca per espandere
L'ARP cache poisoning, il DNS cache poisoning e alcuni attacchi basati su ICMP tentano di manipolare le comunicazioni di rete spacciandosi per dispositivi affidabili o fornendo informazioni di rete false. Le applicazioni ESET rilevano e bloccano le attività che potrebbero indicare la presenza di questi attacchi.
In alcuni ambienti, dispositivi legittimi quali router, stampanti, dispositivi NAS o altri computer presenti sulla rete locale potrebbero essere erroneamente rilevati come minacce. Se l’indirizzo IP segnalato appartiene a un dispositivo attendibile, è possibile creare un’eccezione IDS per impedire futuri rilevamenti.
Soluzione
Se il firewall rileva erroneamente una minaccia al sistema, è possibile creare un'eccezione per il traffico IP interno. Se il problema non viene risolto, eseguire lo strumento di svuotamento del cache DNS.
Creare un'eccezione per il traffico IP interno
-
Verifica se l’indirizzo IP rilevato nella notifica rientra nell’intervallo seguente (dove “x” è compreso tra 0 e 255):
- 172.16.x.x–172.31.x.x
- 192.168.x.x
- 10.x.x.x
-
Controllare gli indirizzi IP presenti nella notifica:
- Se l'indirizzo IP rilevato rientra nell'intervallo sicuro sopra indicato, aprire la finestra principale dellapplicazione e passare al punto 3.
-
Se l’indirizzo IP rilevato non rientra nell’intervallo sicuro sopra indicato, oppure se al momento non ci sono periferiche di rete in uso sulla propria rete, il dispositivo rilevato dal Firewall si trova su una rete pubblica e potrebbe rappresentare una minaccia per il sistema. Consultare la sezione dedicata allo strumento ESET DNS-Flush e utilizzarlo per riparare eventuali file che potrebbero essere stati danneggiati da un attacco di tipo "DNS cache poisoning".
-
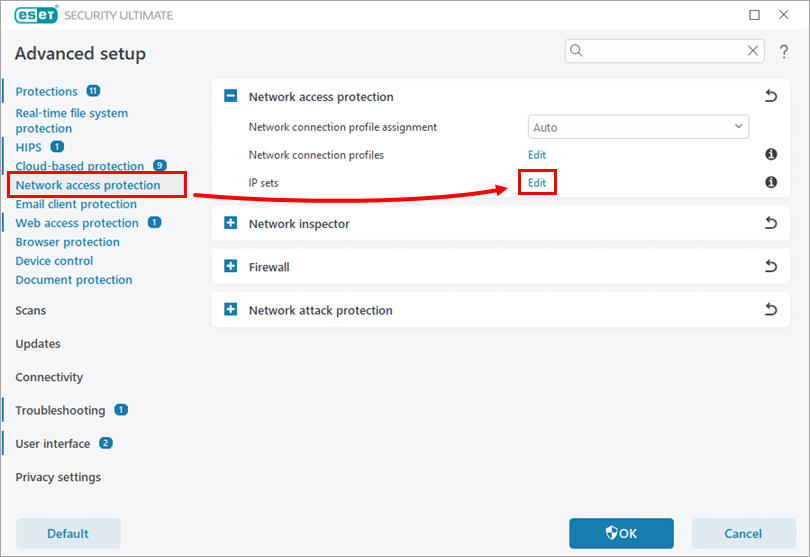
Fare clic su Protezione dell’accesso alla rete, quindi su Modifica accanto a Insiemi di indirizzi IP.
-
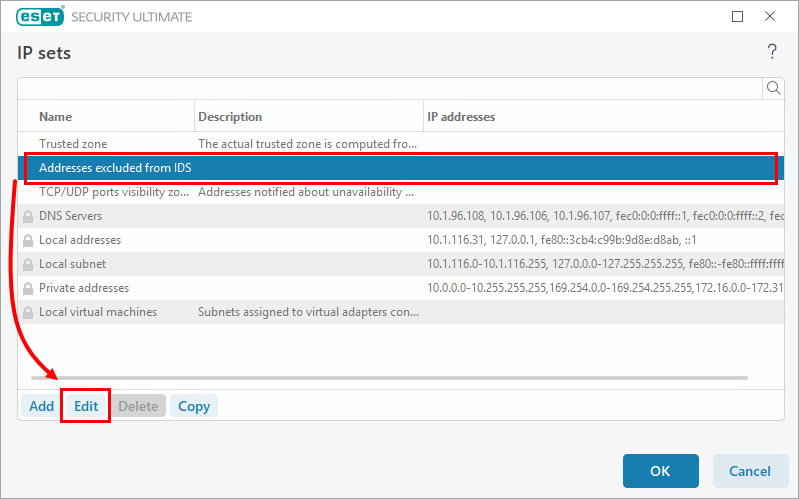
Nella finestra " Insiemi di indirizzi IP ", selezionare " Indirizzi esclusi dall’IDS " e fare clic su " Modifica".
-
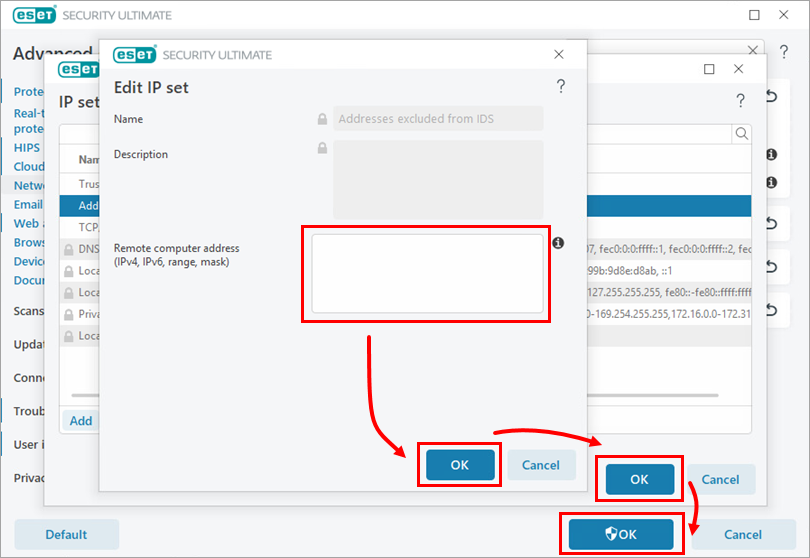
Nel campo Indirizzo del computer remoto (IPv4, IPv6, intervallo, maschera), digitare gli indirizzi IP erroneamente rilevati come minaccia. Fare clic su OK tre volte per salvare le modifiche e uscire dalle Impostazioni avanzate.
Non dovresti più visualizzare messaggi relativi ad attacchi provenienti da un indirizzo IP interno che sai essere sicuro. Se il problema persiste, esegui lo strumento di svuotamento della cache DNS.
Eseguire lo strumento di svuotamento della cache DNS (solo in caso di avvelenamento del DNS)
Invece di digitare ipconfig /flushdns nel Prompt dei comandi, è possibile utilizzare lo strumento ESET DNS Flush per svuotare la cache DNS.
-
Scarica lo strumentoDNS-Flush e salva il file sul Desktop.
-
Accedere al Desktop, estrarre o aprire il file
Flush DNS.zipe fare doppio clic suFlush DNS.exe. Lo strumento svuoterà e registrerà automaticamente la cache DNS. -
Dopo il riavvio del computer, apri l’applicazione ESET e esegui una scansione del computer.
La scansione del computer dovrebbe concludersi senza rilevare alcuna infezione. Se non viene rilevata alcuna minaccia, non è necessaria alcuna ulteriore azione.
Hai bisogno di ulteriore assistenza? Contatta il supporto tecnico ESET.


