Problema
- Las aplicaciones ESET Windows endpoint con el filtrado TLS habilitado no pueden conectarse a un sitio de intranet o localhost mediante HTTPS
- Se le solicita la contraseña repetidamente, pero se rechazan las credenciales
- El inicio de sesión único no funciona con el filtrado TLS habilitado en las aplicaciones ESET endpoint cuando se accede a sitios de intranet mediante HTTPS
- Las credenciales deben introducirse manualmente mediante un formulario HTML
- Cree una excepción en los equipos afectados para resolver el problema
- Desactive la función "Protección ampliada para autenticación" en el servidor
Detalles
Haga clic para ampliar
Esta situación puede producirse si la autenticación se basa en protocolos como SPNEGO (WWW-Authenticate: Negotiate), Kerberos y NTLM, y si se utilizan Channel Binding Tokens.
Este comportamiento es una característica de seguridad del protocolo de autenticación subyacente.
Solución
Cree una excepción en los ordenadores afectados para resolver el problema
-
Abra la ventana del programa principal de su aplicación ESET Windows.
-
Pulse la tecla F5 para acceder a Configuración avanzada.
-
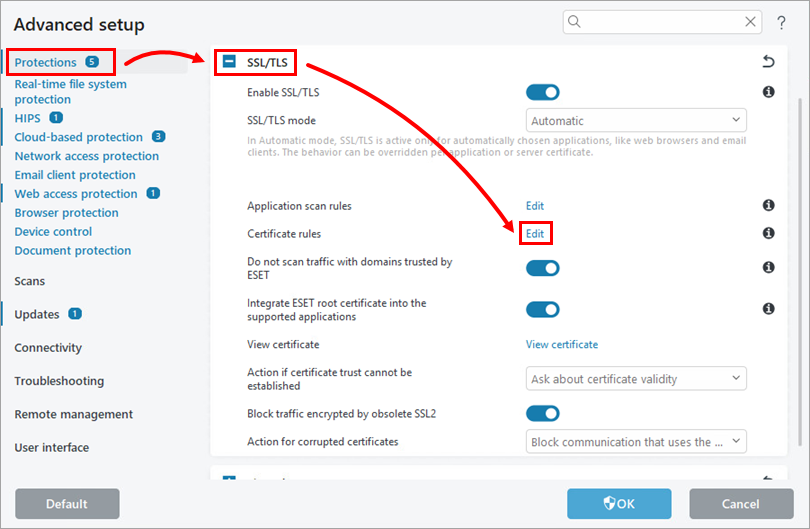
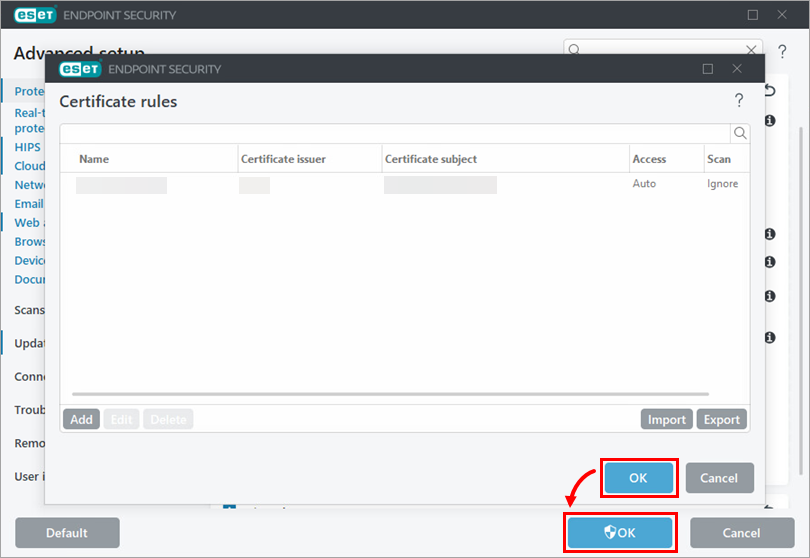
Haga clic en Protecciones → SSL/TLS → Editar (junto a Reglas de certificado).
-
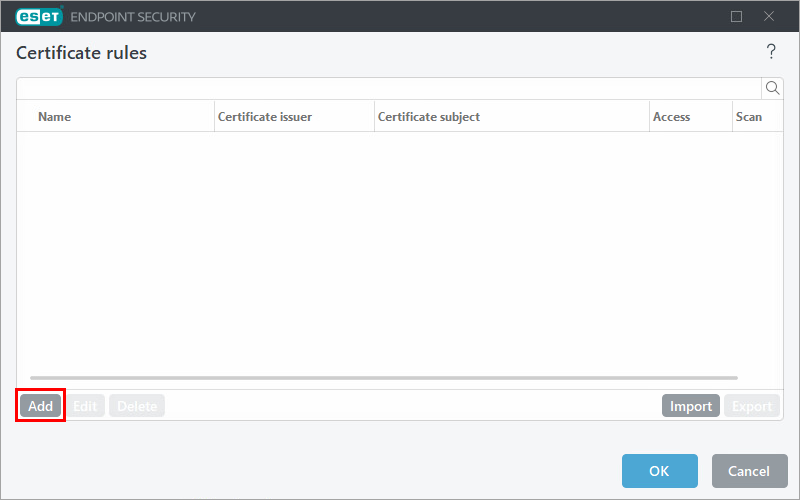
Haga clic en Añadir.
-
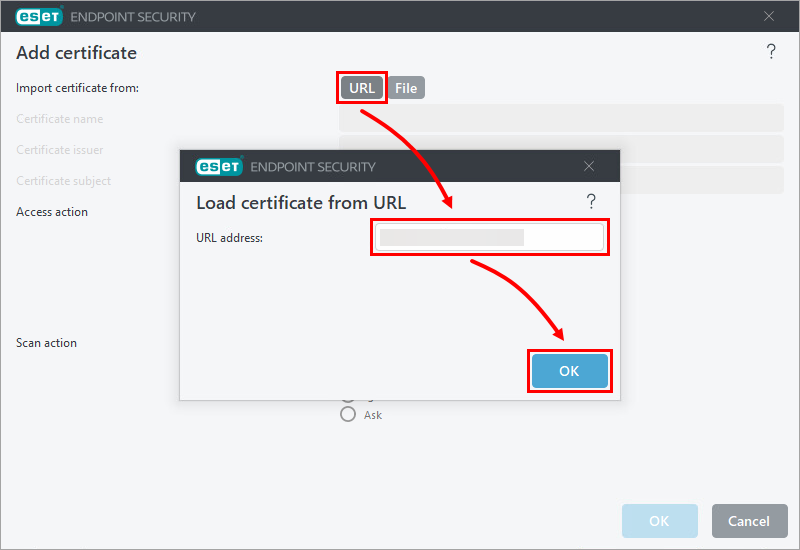
Haga clic en URL y escriba el nombre de dominio del servidor en el campo Dirección URL. Haz clic en Aceptar.
-
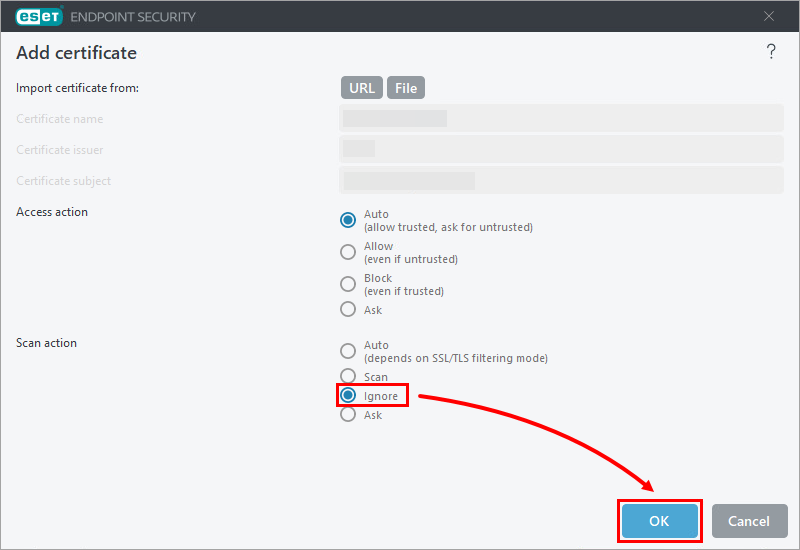
Junto a Acción de análisis, seleccione Ignorar y, a continuación, haga clic en Aceptar.
-
Haga clic en Aceptar → Aceptar para confirmar el cambio de configuración.
Si gestiona aplicaciones ESET endpoint de forma remota mediante ESET PROTECT, aplique esta configuración como una política.
Desactive la función "Protección ampliada para autenticación" en el servidor
Si desactiva esta función, su servidor será vulnerable a ataques de intermediario y no se recomienda. Le recomendamos que intente la solución anterior.
Para obtener más información, consulte:
- Prácticas recomendadas para la planificación e implementación seguras de AD FS: utilice la protección ampliada para la autenticación
- Token de enlace de canal


