Szczegóły
Barracuda SSL VPN™ to zintegrowane rozwiązanie sprzętowe i programowe umożliwiające bezpieczny, zdalny dostęp do wewnętrznych zasobów sieciowych z dowolnej przeglądarki internetowej, a dzięki ESET Secure Authentication (ESA) można łatwo zwiększyć bezpieczeństwo dzięki drugiemu czynnikowi uwierzytelniania.
Rozwiązanie
Wprowadzenie
W tym artykule opisano, jak skonfigurować Barracuda SSL VPN™ do uwierzytelniania użytkowników na serwerze ESA. Przed kontynuowaniem należy upewnić się, że zainstalowano komponent serwera RADIUS ESET Secure Authentication i można uzyskać dostęp do usługi RADIUS, która umożliwia zewnętrznym systemom uwierzytelnianie użytkowników.
Zanim urządzenie Barracuda SSL VPN™ będzie mogło używać serwera ESA do uwierzytelniania użytkowników za pośrednictwem usługi RADIUS, musi zostać skonfigurowane jako klient RADIUS na serwerze ESA. Następnie serwer z uruchomioną usługą ESA RADIUS musi zostać skonfigurowany jako serwer RADIUS na urządzeniu Barracuda SSL VPN™. Po określeniu tych konfiguracji można rozpocząć logowanie do Barracuda SSL VPN™ przy użyciu OTP ESA.
Krok I - Konfiguracja klienta RADIUS
Protokół RADIUS wymaga, aby żądania dostępu do serwerów RADIUS zawierały adres IP klienta RADIUS (na przykład urządzenia Barracuda SSL VPN™).
Aby umożliwić urządzeniu Barracuda SSL VPN™ komunikację z serwerem ESA, należy skonfigurować urządzenie jako klienta RADIUS na serwerze ESA RADIUS:
- Zaloguj się do ESA Web Console.
- Przejdź do Komponenty > RADIUS i znajdź nazwę hosta serwera z uruchomioną usługą ESA RADIUS.
- Kliknij nazwę hosta, a następnie kliknij przycisk Create New Radius Client.
- W sekcji Ustawienia podstawowe
- Nadaj klientowi RADIUS łatwą do zapamiętania nazwę.
- Skonfiguruj adres IP i wspólny klucz tajny dla klienta tak, aby odpowiadały konfiguracji urządzenia VPN. Adres IP to wewnętrzny adres IP urządzenia. Jeśli urządzenie komunikuje się za pośrednictwem protokołu IPv6, należy użyć tego adresu IP wraz z powiązanym identyfikatorem zakresu (identyfikatorem interfejsu).
- Współdzielony klucz tajny to współdzielony klucz tajny usługi RADIUS dla zewnętrznego uwierzytelniacza, który zostanie skonfigurowany na urządzeniu.
- W sekcji Uwierzytelnianie zastosuj ustawienia pokazane na rysunku 1-1 poniżej.
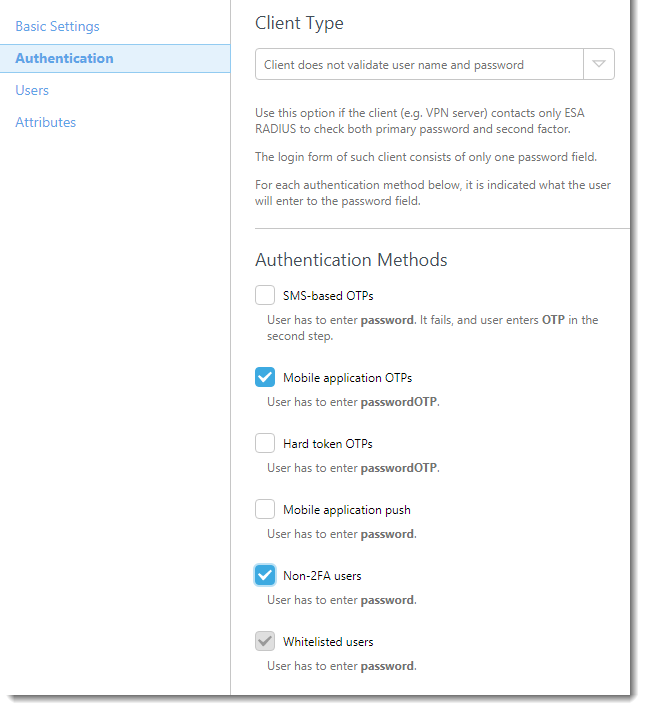
Rysunek 1-1
ESA została skonfigurowana do komunikacji z urządzeniem Barracuda SSL VPN™. Teraz należy skonfigurować urządzenie Barracuda SSL VPN™ do komunikacji z serwerem ESA. Najpierw utwórz nowy schemat uwierzytelniania, a następnie skonfiguruj ustawienia serwera RADIUS.
Krok II - Tworzenie nowego schematu uwierzytelniania
Aby utworzyć sekret współdzielony nowego schematu uwierzytelniania, wykonaj poniższe czynności:
- Zaloguj się do interfejsu administratora Barracuda
- Przejdź do Zarządzaj systemem → Kontrola dostępu → Schematy uwierzytelniania
- Utwórz nowy schemat, używając następujących wartości:
Nazwa: "ESA RADIUS"
Wybrane moduły: Dodaj "RADIUS" z listy "Dostępne moduły"
Wybrane zasady: Dodaj odpowiednie zasady z listy "Dostępne zasady" - Kliknij przycisk Dodaj.
Krok III - Konfiguracja ustawień serwera RADIUS
Pozostając w interfejsie administratora, wykonaj poniższe kroki:
- Przejdź do Zarządzaj systemem → Kontrola dostępu → Konfiguracja
- W sekcji RADIUS ustaw parametry pokazane poniżej na następujące wartości:
Serwer RADIUS: Adres IP serwera ESA RADIUS
Zapasowe serwery RADIUS: Dodaj nadmiarowe serwery ESA RADIUS, które skonfigurowałeś, lub pozostaw puste w przeciwnym razie
Port uwierzytelniania: 1812
Shared Secret: Ten sam wspólny sekret, który został zdefiniowany w części I
Metoda uwierzytelniania: PAP
Limit czasu: 30
Próby uwierzytelnienia: 2
Odrzuć wyzwanie: Nie - Kliknij przycisk Zapisz zmiany
- Przetestuj konfigurację, przechodząc do adresu URL, którego zwykle używasz do logowania SSL VPN. Wprowadź poświadczenia użytkownika testowego:
- Upewnij się, że używasz użytkownika, który został włączony dla aplikacji mobilnej 2FA przy użyciu ESA
- W polu hasła dodaj OTP wygenerowany przez aplikację mobilną do hasła AD. Na przykład, jeśli użytkownik ma hasło AD "Blink182" i OTP 999111, wpisz Blink182999111
Rozwiązywanie problemów
Jeśli nie możesz uwierzytelnić się za pośrednictwem serwera ESA RADIUS, upewnij się, że wykonałeś następujące kroki:
- Uruchom test dymu na serwerze RADIUS, zgodnie z Weryfikacja funkcjonalności ESA RADIUS.
- Jeśli nie naprawiono żadnych błędów i nadal nie można się połączyć, należy powrócić do istniejącej konfiguracji logowania (która nie korzysta z 2FA) i sprawdzić, czy można się połączyć
- Jeśli nadal nie można nawiązać połączenia przy użyciu starych ustawień, przywróć nowe ustawienia i sprawdź, czy zapora sieciowa nie blokuje protokołu UDP 1812 między urządzeniem VPN a serwerem RADIUS
- Jeśli nadal nie możesz się połączyć, skontaktuj się z pomocą techniczną ESET.


