Details
De Barracuda SSL VPN™ is een geïntegreerde hardware- en softwareoplossing die veilige, clientloze externe toegang tot interne netwerkbronnen mogelijk maakt vanuit elke webbrowser en, met ESET Secure Authentication (ESA), eenvoudig veiliger wordt gemaakt met een tweede authenticatiefactor.
Oplossing
Inleiding
Dit artikel beschrijft hoe u een Barracuda SSL VPN™ configureert om gebruikers te authenticeren tegen een ESA Server. Controleer voordat u verder gaat of u de RADIUS Server-component van ESET Secure Authentication hebt geïnstalleerd en of u toegang hebt tot de RADIUS-service waarmee externe systemen gebruikers kunnen verifiëren.
Voordat uw Barracuda SSL VPN™-apparaat de ESA Server kan gebruiken om gebruikers te verifiëren via RADIUS, moet het worden ingesteld als een RADIUS-client op de ESA Server. Vervolgens moet uw server waarop de ESA RADIUS-service wordt uitgevoerd, worden ingesteld als een RADIUS-server op het Barracuda SSL VPN™-apparaat. Zodra deze configuraties zijn opgegeven, kunt u beginnen met inloggen op uw Barracuda SSL VPN™ met behulp van ESA OTP's.
Stap I - RADIUS-clientconfiguratie
Het RADIUS-protocol vereist dat toegangsverzoeken aan RADIUS-servers het IP-adres voor de RADIUS-client bevatten (bijvoorbeeld het Barracuda SSL VPN™-apparaat).
Om het Barracuda SSL VPN™-apparaat te laten communiceren met uw ESA-server, moet u het apparaat configureren als een RADIUS-client op uw ESA RADIUS-server:
- Log in op ESA Web Console.
- Navigeer naar Onderdelen > RADIUS en zoek de hostnaam van de server waarop de ESA RADIUS-service draait.
- Klik op de hostnaam en klik vervolgens op Nieuwe Radius-client maken.
- In het gedeelte Basisinstellingen
- Geef de RADIUS-client een gedenkwaardige naam voor gemakkelijke referentie.
- Configureer het IP-adres en het gedeelde geheim voor de client zodat ze overeenkomen met de configuratie van uw VPN-apparaat. Het IP-adres is het interne IP-adres van uw apparaat. Als uw apparaat via IPv6 communiceert, gebruik dan dat IP-adres samen met de bijbehorende scope-ID (interface-ID).
- Het gedeelde geheim is het RADIUS gedeelde geheim voor de externe authenticator die u op uw apparaat zult configureren.
- Pas in het gedeelte Authenticatie de instellingen toe die worden getoond in Figuur 1-1 hieronder.
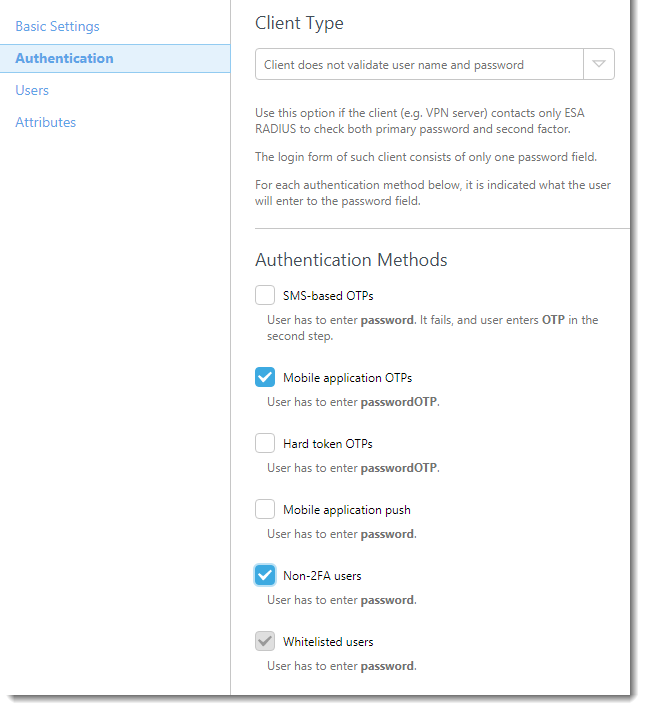
Afbeelding 1-1
ESA is nu geconfigureerd om te communiceren met het Barracuda SSL VPN™-apparaat. U moet nu het Barracuda SSL VPN™-apparaat configureren om te communiceren met de ESA Server. Maak eerst een nieuw authenticatieschema en configureer vervolgens de instellingen voor uw RADIUS-server.
Stap II - Een nieuw authenticatieschema maken
Volg de onderstaande stappen om het gedeelde geheim van het nieuwe authenticatieschema te maken:
- Log in op uw Barracuda admin-interface
- Navigeer naar Systeem beheren → Toegangsbeheer → Authenticatieschema's
- Maak een nieuw schema met de volgende waarden:
Naam: "ESA RADIUS"
Geselecteerde modules: Voeg "RADIUS" toe in de lijst "Beschikbare modules
Geselecteerde beleidsregels: Voeg uw van toepassing zijnde beleidsregels toe in de lijst "Available Policies - Klik op Toevoegen.
Stap III - Configureer de instellingen voor uw RADIUS-server
Terwijl u nog steeds in de beheerinterface bent, volgt u de onderstaande stappen:
- Navigeer naar Systeem beheren → Toegangsbeheer → Configuratie
- Stel in het gedeelte RADIUS de onderstaande parameters in op de volgende waarden:
RADIUS Server: Het IP-adres van uw ESA RADIUS-server
Back-up RADIUS-servers: Voeg eventuele redundante ESA RADIUS-servers toe die u hebt ingesteld, of laat deze anders leeg
Authenticatie poort: 1812
gedeeld geheim: hetzelfde gedeelde geheim dat je in deel I hebt gedefinieerd
Authenticatiemethode: PAP
Time-out: 30
Authenticatie pogingen: 2
Uitdaging afwijzen: Nee - Klik op Wijzigingen opslaan
- Test de setup door te navigeren naar de URL die u normaal gebruikt voor SSL VPN logins. Voer de referenties van uw testgebruiker in:
- Zorg ervoor dat u een gebruiker gebruikt die is ingeschakeld voor Mobile Application 2FA met ESA
- Voeg in het wachtwoordveld de OTP toe die door de mobiele applicatie is gegenereerd aan het AD-wachtwoord. Als de gebruiker bijvoorbeeld een AD-wachtwoord heeft van "Blink182" en een OTP van 999111, voer dan Blink182999111 in
Problemen oplossen
Als authenticatie via de ESA RADIUS-server niet lukt, controleer dan of de volgende stappen zijn uitgevoerd:
- Voer een rooktest uit tegen uw RADIUS-server, zoals beschreven in Verifiëren van ESA RADIUS-functionaliteit.
- Als er geen fouten zijn verholpen en u nog steeds geen verbinding kunt maken, ga dan terug naar een bestaande aanmeldconfiguratie (die geen 2FA gebruikt) en controleer of u wel verbinding kunt maken
- Als u nog steeds geen verbinding kunt maken met de oude instellingen, herstel dan de nieuwe instellingen en controleer of er geen firewall is die UDP 1812 blokkeert tussen uw VPN-apparaat en uw RADIUS-server
- Als u nog steeds geen verbinding kunt maken, neem dan contact op met de technische ondersteuning van ESET.


