Докладні відомості
Ви можете додати другий фактор до сервера Microsoft® TMG для опублікованих веб-ресурсів або VPN-з'єднань за допомогою ESET Безпечна автентифікація.
Рішення
Вступ
У цій статті описано, як налаштувати сервер Microsoft® Forefront Threat Management Gateway для автентифікації користувачів на сервері ESA. Перш ніж продовжити, переконайтеся, що ви інсталювали компонент RADIUS Server в ESET Secure Authentication і маєте доступ до служби RADIUS, яка дозволяє зовнішнім системам автентифікувати користувачів.
Перш ніж сервер TMG зможе використовувати сервер ESA для автентифікації користувачів за допомогою RADIUS, його потрібно налаштувати як клієнта RADIUS на сервері ESA. Далі, ваш сервер, на якому запущена служба ESA RADIUS, повинен бути налаштований як сервер RADIUS на сервері TMG. Після того, як ці конфігурації будуть вказані, ви можете почати вхід в свою VPN або веб-ресурс TMG, використовуючи OTPs ESA.
Крок I - Налаштування клієнта RADIUS
Протокол RADIUS вимагає, щоб запити доступу до серверів RADIUS містили IP-адресу клієнта RADIUS (наприклад, вашого Microsoft® TMG Sever).
Щоб дозволити серверу Microsoft® TMG взаємодіяти з сервером ESA, ви повинні налаштувати сервер TMG як клієнт RADIUS на сервері ESA RADIUS:
- Увійдіть в веб-консоль ESA.
- Перейдіть до Компоненти > RADIUS і знайдіть ім'я хоста сервера, на якому запущена служба ESA RADIUS.
- Клацніть ім'я хоста, а потім натисніть Створити нового клієнта радіуса.
- У розділі Основні параметри
- Дайте клієнту RADIUS ім'я, яке легко запам'ятовується.
- Налаштуйте IP-адресу і спільний секрет для клієнта так, щоб вони відповідали конфігурації вашого VPN-пристрою. IP-адреса - це внутрішня IP-адреса вашого пристрою. Якщо ваш пристрій взаємодіє через IPv6, використовуйте цю IP-адресу разом із відповідним ідентифікатором діапазону (ідентифікатором інтерфейсу).
- Спільний секрет - це спільний секрет RADIUS для зовнішнього автентифікатора, який ви налаштуєте на своєму пристрої.
- У розділі Автентифікація застосуйте налаштування, показані на Рисунку 1-1 нижче.
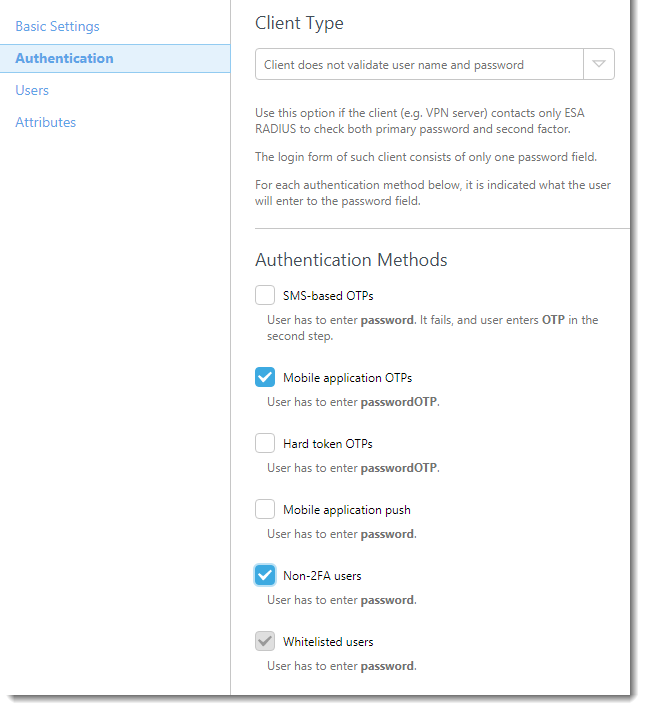
Малюнок 1-1
Тепер ESA налаштовано на зв'язок із сервером Microsoft® Forefront TMG Server. Тепер вам потрібно або налаштувати веб-прослуховувач Microsoft® TMG Server для зв'язку з сервером ESA, або налаштувати доступ VPN клієнта Microsoft® TMG Server для зв'язку з сервером ESA.
Інструкції з налаштування веб-прослуховувача див. у розділі Крок II нижче.
Інструкції з налаштування клієнтського доступу VPN див. у розділі Крок III нижче.
Крок II - Налаштування веб-прослуховувача
Щоб налаштувати веб-прослуховувач, виконайте наведені нижче кроки:
- Запустіть Forefront TMG Manager.
- Розгорніть Forefront TMG і перейдіть до Політики брандмауера.
- Клацніть правою кнопкою миші відповідне правило брандмауера (правило, пов'язане з цим веб-прослуховувачем) і виберіть Властивості з контекстного меню.
- Перейдіть на вкладку Прослуховувач, виберіть цей веб-прослуховувач зі спадного меню і натисніть Властивості.
- Перейдіть на вкладку Автентифікація і виберіть Автентифікація за допомогою HTML-форми зі спадного списку в розділі Метод автентифікації клієнта.
- Виберіть перемикач RADIUS у розділі Метод перевірки автентичності та натисніть"Налаштувати сервери перевірки..."
- Натисніть " Додати ", щоб налаштувати сервер ESA RADIUS, як показано нижче:
Ім'я сервера: ім'я хоста або IP-адреса вашого сервера ESA RADIUS
Опис сервера: зручне ім'я для вашого сервера
Спільний секрет: спільний секрет, який ви налаштували на кроці I
Порт аутентифікації: 1812
Тайм-аут: 30 секунд - Натисніть OK , а потім натисніть OK ще раз, щоб зберегти зміни.
- Натисніть Застосувати , щоб оновити конфігурацію сервера (див. Рисунок 2-1)
Малюнок 2-1
Перейдіть за URL-адресою, яку ви використовуєте для входу, і введіть свої тестові облікові дані, щоб переконатися, що програвач налаштовано:
- Переконайтеся, що ви використовуєте користувача, якому було надано доступ до Мобільного додатку 2FA за допомогою ESA.
- У полі пароля додайте OTP, згенерований мобільним додатком, до вашого пароля AD. Наприклад, якщо користувач має пароль AD "ABCD" і OTP 111999, введіть ABCD111999.
Крок III - Налаштуйте доступ до VPN-клієнта
Щоб налаштувати VPN клієнтський доступ, виконайте наведені нижче дії:
- Запустіть Forefront TMG Manager
- Розгорніть Forefront TMG і перейдіть до політики віддаленого доступу (VPN)
- Натисніть Вибрати методи автентифікації в крайній правій панелі
- Перейдіть на вкладку Автентифікація. Виберіть PAP або MS-CHAPv2, як показано на малюнку 3-1.
- Перейдіть на вкладку RADIUS і переконайтеся, що прапорець Використовувати RADIUS для автентифікації увімкнено, як показано на рисунку 3-2
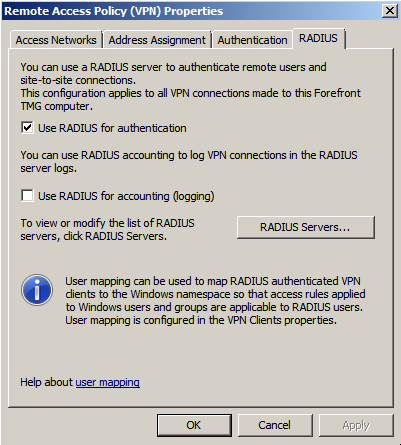
Рисунок 3-1
- Натисніть RADIUS Servers... і виберіть ваш сервер ESA RADIUS, налаштований раніше, або натисніть Add..., щоб налаштувати ваш сервер ESA RADIUS, як показано нижче:
Ім'я сервера: ім'я хоста або IP-адреса вашого сервера ESA RADIUS
Опис сервера: зручне ім'я для вашого сервера
Спільний секрет: спільний секрет, який ви налаштували на кроці I
Порт автентифікації: 1812
Тайм-аут: 30 секунд - Натисніть OK і натисніть OK ще раз.
Після збереження всіх змін натисніть Застосувати ще раз, щоб оновити конфігурацію сервера (див. Рисунок 3-3)
Малюнок 3-2
Перевірте налаштування, запустивши VPN клієнт, який ви зазвичай використовуєте для підключення до TMG. Введіть облікові дані вашого тестового користувача:
- Переконайтеся, що ви використовуєте користувача, якому було дозволено мобільний додаток 2FA за допомогою ESA.
- У полі пароля додайте OTP, згенерований мобільним додатком, до пароля AD. Наприклад, якщо користувач має пароль AD "ABCD" та OTP 111999, введіть ABCD111999.
Вирішення проблем
Якщо вам не вдається автентифікуватися через сервер ESA RADIUS, переконайтеся, що ви виконали наведені нижче кроки:
- Запустіть димовий тест на сервері RADIUS, як описано в розділі Перевірка функціональності ESA RADIUS.
- Якщо несправності не було виправлено, але ви все одно не можете підключитися, поверніться до існуючої конфігурації входу (яка не використовує 2FA) і перевірте, чи можете ви підключитися
- Якщо ви все ще можете підключитися, використовуючи старі налаштування, відновіть нові налаштування і переконайтеся, що брандмауер не блокує UDP 1812 між вашим VPN-пристроєм і вашим RADIUS-сервером
- Якщо ви все ще не можете підключитися, зверніться до служби технічної підтримки ESET.


