Podrobnosti
Pomocí ESET Secure Authentication můžete přidat druhý faktor na Microsoft® TMG Server pro publikované webové zdroje nebo VPN připojení.
Řešení
Úvod
Tento článek popisuje konfiguraci serveru Microsoft® Forefront Threat Management Gateway pro ověřování uživatelů proti serveru ESA. Než budete pokračovat, ověřte, zda máte nainstalovanou komponentu RADIUS Server ESET Secure Authentication a zda máte přístup ke službě RADIUS, která umožňuje externím systémům ověřovat uživatele.
Než bude moci server TMG používat server ESA k ověřování uživatelů prostřednictvím protokolu RADIUS, musí být na serveru ESA nastaven jako klient RADIUS. Dále musí být váš server se službou ESA RADIUS nastaven jako server RADIUS na serveru TMG Po zadání těchto konfigurací se můžete začít přihlašovat k síti TMG VPN nebo k webovému prostředku pomocí ESA OTP.
Krok I - Konfigurace klienta RADIUS
Protokol RADIUS vyžaduje, aby požadavky na přístup k serverům RADIUS obsahovaly IP adresu klienta RADIUS (například Microsoft® TMG Sever).
Aby mohl server Microsoft® TMG Server komunikovat se serverem ESA, je třeba server TMG Server nakonfigurovat jako klienta RADIUS na serveru ESA RADIUS Server:
- Přihlaste se dowebové konzoly ESA.
- Přejděte na stránku Components > RADIUS a vyhledejte název hostitele serveru, na kterém běží služba ESA RADIUS.
- Klikněte na název hostitele a potom na Vytvořit nového klienta Radius.
- V části Základní nastavení :
- Dejte klientovi RADIUS zapamatovatelný název, aby se na něj dalo snadno odkazovat.
- Nakonfigurujteadresy IP Address a Shared Secret pro klienta tak, aby odpovídaly konfiguraci zařízení VPN. IP adresa je vnitřní IP adresa vašeho spotřebiče. Pokud váš spotřebič komunikuje prostřednictvím protokolu IPv6, použijte tuto IP adresu spolu se souvisejícímID oboru (ID rozhraní).
- Sdílený tajný klíč je sdílený tajný klíč RADIUS pro externí ověřovací zařízení, které nakonfigurujete na svém zařízení.
- V části Authentication použijte nastavení zobrazené na obrázku 1-1 níže.
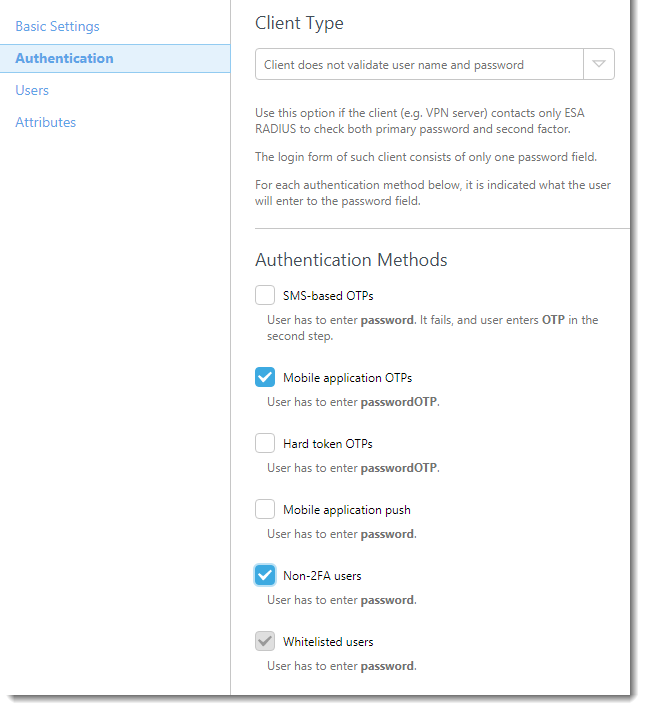
Obrázek 1-1
Systém ESA byl nyní nakonfigurován pro komunikaci se serverem Microsoft® Forefront TMG Server. Nyní je třeba buď nakonfigurovat webového posluchače serveru Microsoft® TMG Server pro komunikaci se serverem ESA, nebo je třeba nakonfigurovat klientský přístup VPN serveru Microsoft® TMG Server pro komunikaci se serverem ESA.
Pokyny ke konfiguraci webového posluchače naleznete v kroku II níže.
Pokyny ke konfiguraci přístupu klienta VPN naleznete v kroku III níže.
Krok II - Konfigurace webového posluchače
Chcete-li nakonfigurovat webový posluchač, postupujte podle následujících kroků:
- Spusťte Správce služby Forefront TMG.
- Rozbalte modul Forefront TMG a přejděte na položku Zásady brány firewall.
- Klikněte pravým tlačítkem myši na příslušné pravidlo brány firewall (pravidlo spojené s tímto webovým posluchačem) a z kontextové nabídky vyberte možnost Vlastnosti.
- Přejděte na kartu Posluchač, v rozevírací nabídce vyberte tento webový posluchač a klikněte na tlačítko Vlastnosti.
- Přejděte na kartu Ověřování a v rozevíracím seznamu v části Metoda ověřování klienta vyberte možnost Ověřování pomocí HTML formuláře.
- V části Metoda ověřování vyberte přepínač RADIUS a klikněte na tlačítko"Konfigurace ověřovacích serverů.. ."
- Klikněte na tlačítko Přidat a nakonfigurujte server ESA RADIUS podle následujících pokynů:
Název serveru : název hostitele nebo IP adresa serveru ESA RADIUS
Popis serveru : přívětivý název serveru
Sdílené tajemství: sdílené tajemství, které jste nakonfigurovali v kroku I
Ověřovací port: 1812
Time-out: 30 sekund - Klikněte na tlačítko OK a poté znovu klikněte na tlačítko OK pro uložení změn.
- Kliknutím na tlačítko Použít aktualizujte konfiguraci serveru (viz obrázek 2-1)
Obrázek 2-1
Přejděte na adresu URL, kterou používáte k přihlášení, a zadejte své testovací pověření, abyste ověřili, zda byl seznam nakonfigurován:
- Ujistěte se, že používáte uživatele, který má povolenou mobilní aplikaci 2FA pomocí ESA.
- Do pole pro heslo připojte k heslu AD OTP vygenerované mobilní aplikací. Pokud má uživatel například heslo AD "ABCD" a OTP 111999, zadejte ABCD111999.
Krok III - Konfigurace přístupu klienta VPN
Chcete-li nakonfigurovat klientský přístup VPN, postupujte podle následujících kroků:
- Spuštění nástroje Forefront TMG Manager
- Rozbalte nástroj Forefront TMG a přejděte na položku Zásady vzdáleného přístupu (VPN)
- Klikněte na možnost Vybrat metody ověřování v pravém podokně
- Přejděte na kartu Ověřování. Vyberte PAP nebo MS-CHAPv2 podle obrázku 3-1.
- Přejděte na kartu RADIUS a ujistěte se, že je zaškrtnuto políčko Použít RADIUS pro ověřování podle obrázku 3-2
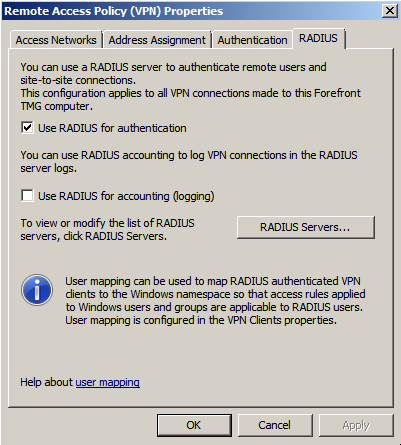
Obrázek 3-1
- Klikněte na položku Servery RADIUS.. . a vyberte dříve nakonfigurovaný server ESA RADIUS nebo klikněte na tlačítko Přidat.. a nakonfigurujte server ESA RADIUS podle následujících pokynů:
Název serveru : název hostitele nebo IP adresa serveru ESA RADIUS
Popis serveru : přívětivý název serveru
Sdílené tajemství: sdílené tajemství, které jste nakonfigurovali v kroku I
Ověřovací port: 1812
Time-out: 30 sekund - Klikněte na tlačítko OK a znovu klikněte na tlačítko OK .
Po uložení všech změn klikněte znovu na tlačítko Použít a aktualizujte konfiguraci serveru (viz obrázek 3-3)
Obrázek 3-2
Nastavení otestujte spuštěním klienta VPN, kterého běžně používáte pro připojení k TMG. Zadejte pověření testovacího uživatele:
- Ujistěte se, že používáte uživatele, který má povolenou mobilní aplikaci 2FA pomocí ESA.
- Do pole pro heslo připojte k heslu AD OTP vygenerované mobilní aplikací. Pokud má uživatel například heslo AD "ABCD" a OTP 111999, zadejte ABCD111999.
Řešení problémů
Pokud se vám nedaří ověřit prostřednictvím serveru ESA RADIUS, ujistěte se, že jste provedli následující kroky:
- Proveďte test proti serveru RADIUS podle postupu Ověření funkčnosti ESA RADIUS.
- Pokud nebyly odstraněny žádné závady a stále se nemůžete připojit, vraťte se ke stávající konfiguraci přihlašování (která nepoužívá 2FA) a ověřte, zda se můžete připojit
- Pokud se stále můžete připojit pomocí starých nastavení, obnovte nová nastavení a ověřte, zda mezi zařízením VPN a serverem RADIUS neblokuje UDP 1812 brána firewall
- Pokud se vám stále nedaří připojit, kontaktujte technickou podporu společnosti ESET.


