Détails
Vous pouvez ajouter un deuxième facteur à votre serveur Microsoft® TMG pour les ressources Web publiées ou les connexions VPN à l'aide d'ESET Secure Authentication.
Solution
Introduction
Cet article décrit comment configurer un serveur Microsoft® Forefront Threat Management Gateway pour authentifier les utilisateurs par rapport à un serveur ESA. Avant de continuer, vérifiez que vous avez installé le composant Serveur RADIUS d'ESET Secure Authentication et que vous pouvez accéder au service RADIUS qui permet aux systèmes externes d'authentifier les utilisateurs.
Avant que votre serveur TMG puisse utiliser le serveur ESA pour authentifier les utilisateurs via RADIUS, il doit être configuré en tant que client RADIUS sur le serveur ESA. Ensuite, votre serveur exécutant le service RADIUS ESA doit être configuré en tant que serveur RADIUS sur le serveur TMG. Une fois ces configurations spécifiées, vous pouvez commencer à vous connecter à votre VPN TMG ou à votre ressource Web en utilisant les OTP ESA.
Étape I - Configuration du client RADIUS
Le protocole RADIUS exige que les demandes d'accès aux serveurs RADIUS incluent l'adresse IP du client RADIUS (par exemple, votre serveur Microsoft® TMG).
Pour permettre au serveur Microsoft® TMG de communiquer avec votre serveur ESA, vous devez configurer le serveur TMG en tant que client RADIUS sur votre serveur RADIUS ESA :
- Connectez-vous à la console Web ESA.
- Naviguez vers Composants > RADIUS et localisez le nom d'hôte du serveur exécutant le service RADIUS ESA.
- Cliquez sur le nom d'hôte, puis sur Create New Radius Client (Créer un nouveau client Radius).
- Dans la section Basic Settings (Paramètres de base)
- Donnez au client RADIUS un nom mémorable pour faciliter les références.
- Configurez l'adresse IP et le secret partagé pour le client afin qu'ils correspondent à la configuration de votre appareil VPN. L'adresse IP est l'adresse IP interne de votre appareil. Si votre appareil communique via IPv6, utilisez cette adresse IP ainsi que l'ID de portée (ID d'interface) correspondant.
- Le secret partagé est le secret partagé RADIUS pour l'authentificateur externe que vous allez configurer sur votre appliance.
- Dans la section Authentification, appliquez les paramètres indiqués dans la figure 1-1 ci-dessous.
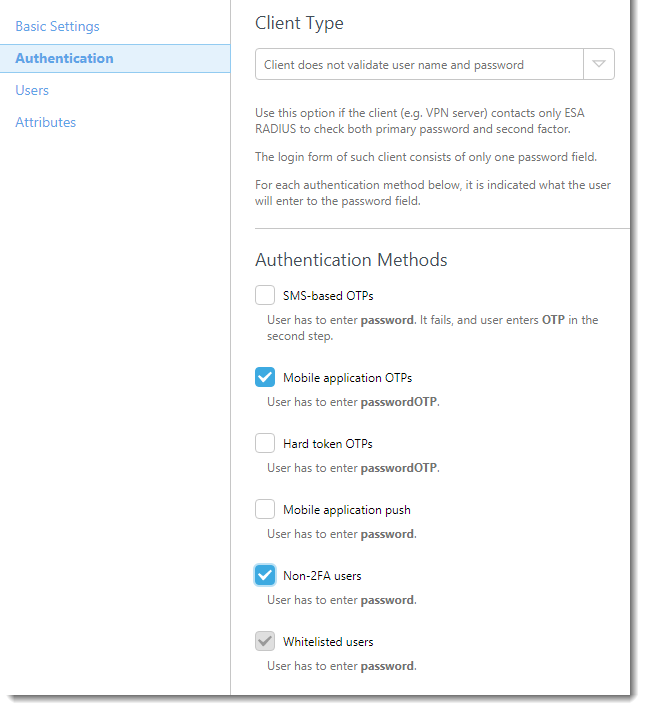
Figure 1-1
ESA a maintenant été configuré pour communiquer avec le serveur Microsoft® Forefront TMG. Vous devez maintenant configurer un auditeur Web du serveur Microsoft® TMG pour communiquer avec le serveur ESA, ou vous devez configurer l'accès client VPN du serveur Microsoft® TMG pour communiquer avec le serveur ESA.
Pour des instructions sur la configuration d'un auditeur Web, voir l'étape II ci-dessous.
Pour les instructions sur la configuration de l'accès client VPN, voir l'étape III ci-dessous.
Étape II - Configuration d'un auditeur Web
Pour configurer votre Web Listener, suivez les étapes ci-dessous :
- Lancez le Forefront TMG Manager.
- Développez Forefront TMG et naviguez vers Firewall Policy.
- Cliquez avec le bouton droit de la souris sur la règle de pare-feu pertinente (la règle associée à cet écouteur Web) et sélectionnez Propriétés dans le menu contextuel.
- Naviguez jusqu'à l'onglet Listener, sélectionnez ce Web Listener dans le menu déroulant et cliquez sur Propriétés.
- Naviguer vers l'onglet Authentification et sélectionner Authentification par formulaire HTML dans le menu déroulant de la section Méthode d'authentification du client.
- Sélectionnez le bouton radio RADIUS dans la section Méthode de validation de l'authentification, puis cliquez sur"Configurer les serveurs de validation..."
- Cliquez sur Ajouter pour configurer votre serveur RADIUS ESA comme suit :
Nom du serveur : le nom d'hôte ou l'adresse IP de votre serveur RADIUS ESA
Description du serveur : un nom convivial pour votre serveur
Secret partagé : le secret partagé que vous avez configuré à l'étape I
Port d'authentification : 1812
Délai d'attente : 30 secondes - Cliquez sur OK , puis cliquez à nouveau sur OK pour enregistrer vos modifications.
- Cliquez sur Apply pour mettre à jour la configuration de votre serveur (voir Figure 2-1)
Figure 2-1
Naviguez jusqu'à l'URL que vous utilisez pour vous connecter et entrez vos informations d'identification de test pour vérifier que le listener a été configuré :
- Assurez-vous que vous utilisez un utilisateur qui a été activé pour l'application mobile 2FA à l'aide de l'ESA.
- Dans le champ du mot de passe, ajoutez l'OTP généré par l'application mobile à votre mot de passe AD. Par exemple, si l'utilisateur a un mot de passe AD de "ABCD" et un OTP de 111999, tapez ABCD111999.
Étape III - Configuration de l'accès au client VPN
Pour configurer votre accès client VPN, suivez les étapes ci-dessous :
- Lancez le Forefront TMG Manager
- Développez Forefront TMG et naviguez jusqu'à Stratégie d'accès à distance (VPN)
- Cliquez sur Sélectionner les méthodes d'authentification dans le panneau le plus à droite
- Naviguez jusqu'à l'onglet Authentification. Sélectionner soit PAP soit MS-CHAPv2, comme indiqué dans la Figure 3-1.
- Naviguez jusqu'à l'onglet RADIUS et assurez-vous que la case à cocher Utiliser RADIUS pour l'authentification est activée, comme le montre la figure 3-2
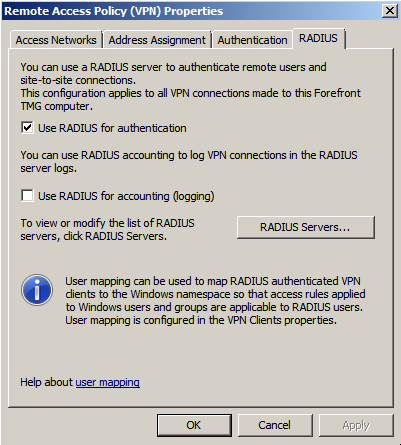
Figure 3-1
- Cliquez sur Serveurs RADIUS. .. et sélectionnez votre serveur RADIUS ESA configuré précédemment ou cliquez sur Ajouter... pour configurer votre serveur RADIUS ESA comme suit :
Nom du serveur : le nom d'hôte ou l'adresse IP de votre serveur RADIUS ESA
Description du serveur : un nom convivial pour votre serveur
Secret partagé : le secret partagé que vous avez configuré à l'étape I
Port d'authentification : 1812
Délai d'attente : 30 secondes - Cliquez sur OK et cliquez à nouveau sur OK .
Une fois que toutes les modifications ont été enregistrées, cliquez à nouveau sur Apply pour mettre à jour la configuration du serveur (voir figure 3-3)
Figure 3-2
Testez la configuration en lançant le client VPN que vous utilisez normalement pour vous connecter à TMG. Saisissez les informations d'identification de votre utilisateur de test :
- Assurez-vous que vous utilisez un utilisateur qui a été activé pour l'application mobile 2FA à l'aide de l'ESA.
- Dans le champ du mot de passe, ajoutez l'OTP généré par l'application mobile à votre mot de passe AD. Par exemple, si l'utilisateur a un mot de passe AD de "ABCD" et un OTP de 111999, tapez ABCD111999.
Résolution des problèmes
Si vous ne parvenez pas à vous authentifier via le serveur RADIUS de l'ESA, assurez-vous d'avoir effectué les étapes suivantes :
- Exécutez un test de fumée sur votre serveur RADIUS, comme indiqué dans la section Vérification de la fonctionnalité du serveur RADIUS de l'ESA.
- Si aucune erreur n'a été corrigée et que vous ne parvenez toujours pas à vous connecter, revenez à une configuration d'ouverture de session existante (qui n'utilise pas 2FA) et vérifiez que vous pouvez vous connecter
- Si vous pouvez toujours vous connecter en utilisant les anciens paramètres, restaurez les nouveaux paramètres et vérifiez qu'aucun pare-feu ne bloque le protocole UDP 1812 entre votre appareil VPN et votre serveur RADIUS
- Si vous ne parvenez toujours pas à vous connecter, contactez le support technique d'ESET.


