Details
U kunt een tweede factor toevoegen aan uw Microsoft® TMG Server voor gepubliceerde webbronnen of VPN-verbindingen met behulp van ESET Secure Authentication.
Oplossing
Inleiding
In dit artikel wordt beschreven hoe u een Microsoft® Forefront Threat Management Gateway-server configureert om gebruikers te verifiëren tegen een ESA-server. Controleer voordat u verder gaat of u de RADIUS Server component van ESET Secure Authentication hebt geïnstalleerd en of u toegang hebt tot de RADIUS service waarmee externe systemen gebruikers kunnen verifiëren.
Voordat uw TMG Server de ESA Server kan gebruiken om gebruikers te verifiëren via RADIUS, moet deze worden ingesteld als een RADIUS-client op de ESA Server. Vervolgens moet uw server waarop de ESA RADIUS-service wordt uitgevoerd, worden ingesteld als een RADIUS-server op de TMG-server Nadat deze configuraties zijn opgegeven, kunt u beginnen met inloggen op uw TMG VPN of Web Resource met behulp van ESA OTP's.
Stap I - RADIUS-clientconfiguratie
Het RADIUS-protocol vereist dat toegangsverzoeken aan RADIUS-servers het IP-adres van de RADIUS-client bevatten (bijvoorbeeld uw Microsoft® TMG Sever).
Om de Microsoft® TMG Server te laten communiceren met uw ESA Server, moet u de TMG Server configureren als een RADIUS-client op uw ESA RADIUS Server:
- Log in op ESA Web Console.
- Navigeer naar Onderdelen > RADIUS en zoek de hostnaam van de server waarop de ESA RADIUS-service draait.
- Klik op de hostnaam en klik vervolgens op Nieuwe Radius-client maken.
- In het gedeelte Basisinstellingen
- Geef de RADIUS-client een gedenkwaardige naam voor gemakkelijke referentie.
- Configureer het IP-adres en het gedeelde geheim voor de client zodat ze overeenkomen met de configuratie van uw VPN-apparaat. Het IP-adres is het interne IP-adres van uw apparaat. Als uw apparaat via IPv6 communiceert, gebruik dan dat IP-adres samen met de bijbehorende scope-ID (interface-ID).
- Het gedeelde geheim is het RADIUS gedeelde geheim voor de externe authenticator die u op uw apparaat zult configureren.
- Pas in het gedeelte Authenticatie de instellingen toe die worden getoond in Figuur 1-1 hieronder.
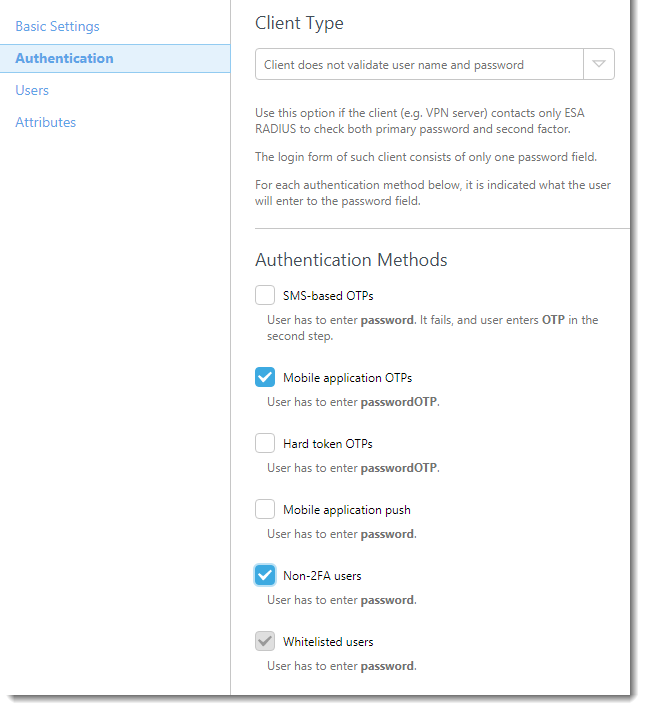
Afbeelding 1-1
ESA is nu geconfigureerd om te communiceren met de Microsoft® Forefront TMG Server. U moet nu ofwel een Microsoft® TMG Server Web Listener configureren om te communiceren met de ESA Server, of u moet de Microsoft® TMG Server VPN Client Access configureren om te communiceren met de ESA Server.
Zie stap II hieronder voor instructies voor het configureren van een web listener.
Zie stap III hieronder voor instructies voor het configureren van VPN-clienttoegang.
Stap II - Een Web Listener configureren
Volg de onderstaande stappen om uw Web Listener te configureren:
- Start de Forefront TMG Manager.
- Vouw Forefront TMG uit en navigeer naar Firewallbeleid.
- Klik met de rechtermuisknop op de relevante firewallregel (de regel die gekoppeld is aan deze Web Listener) en selecteer Eigenschappen in het contextmenu.
- Navigeer naar het tabblad Listener, selecteer deze Web Listener in het vervolgkeuzemenu en klik op Eigenschappen.
- Navigeer naar het tabblad Authenticatie en selecteer HTML-formulierauthenticatie in het vervolgkeuzemenu in de sectie Client Authenticatiemethode.
- Selecteer het keuzerondje RADIUS in de sectie Authenticatie Validatiemethode en klik vervolgens op"Validatieservers configureren..."
- Klik op Toevoegen om uw ESA RADIUS-server als volgt te configureren:
Servernaam: de hostnaam of het IP-adres van uw ESA RADIUS-server
Serverbeschrijving: een vriendelijke naam voor uw server
Gedeelde geheim: het gedeelde geheim dat u in stap I hebt geconfigureerd
Authenticatiepoort: 1812
Time-out: 30 seconden - Klik op OK en vervolgens nogmaals op OK om uw wijzigingen op te slaan.
- Klik op Toepassen om uw serverconfiguratie bij te werken (zie Figuur 2-1)
Afbeelding 2-1
Navigeer naar de URL die u gebruikt om in te loggen en voer uw testgegevens in om te controleren of de lijstbeheerder is geconfigureerd:
- Zorg ervoor dat u een gebruiker gebruikt die is ingeschakeld voor Mobile Application 2FA met behulp van ESA.
- Voeg in het wachtwoordveld de OTP die is gegenereerd door de mobiele applicatie toe aan uw AD-wachtwoord. Als de gebruiker bijvoorbeeld een AD-wachtwoord heeft van "ABCD" en een OTP van 111999, typ dan ABCD111999 in.
Stap III - Configureer uw VPN-clienttoegang
Volg de onderstaande stappen om uw VPN-clienttoegang te configureren:
- Start de Forefront TMG Manager
- Klap Forefront TMG uit en navigeer naar Beleid voor externe toegang (VPN)
- Klik op Authenticatiemethoden selecteren in het meest rechtse deelvenster
- Navigeer naar het tabblad Authenticatie. Selecteer PAP of MS-CHAPv2, zoals in afbeelding 3-1.
- Navigeer naar het tabblad RADIUS en zorg ervoor dat het selectievakje RADIUS gebruiken voor veri¿catie is ingeschakeld (zie afbeelding 3-2)
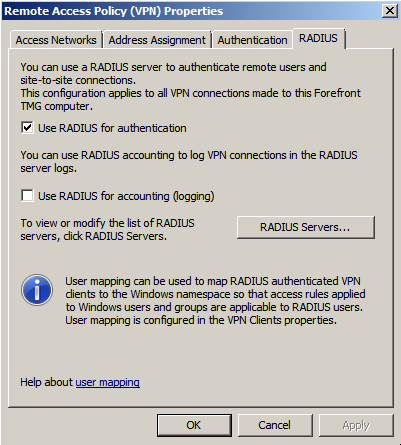
Afbeelding 3-1
- Klik op RADIUS Servers... en selecteer uw eerder geconfigureerde ESA RADIUS-server of klik op Toevoegen... om uw ESA RADIUS-server als volgt te configureren:
Servernaam: de hostnaam of het IP-adres van uw ESA RADIUS-server
Serverbeschrijving: een vriendelijke naam voor uw server
Gedeelde geheim: het gedeelde geheim dat u in stap I hebt geconfigureerd
Authenticatiepoort: 1812
Time-out: 30 seconden - Klik op OK en klik nogmaals op OK .
Zodra alle wijzigingen zijn opgeslagen, klikt u nogmaals op Toepassen om de configuratie van de server bij te werken (zie Afbeelding 3-3)
Afbeelding 3-2
Test de installatie door de VPN-client te starten die u normaal gebruikt om verbinding te maken met TMG. Voer de gegevens van uw testgebruiker in:
- Zorg ervoor dat u een gebruiker gebruikt die is ingeschakeld voor Mobile Application 2FA met ESA.
- In het wachtwoordveld voegt u de OTP die is gegenereerd door de mobiele applicatie toe aan uw AD-wachtwoord. Als de gebruiker bijvoorbeeld een AD-wachtwoord heeft van "ABCD" en een OTP van 111999, typ dan ABCD111999 in.
Problemen oplossen
Als u zich niet kunt authenticeren via de ESA RADIUS-server, controleer dan of u de volgende stappen hebt uitgevoerd:
- Voer een rooktest uit met uw RADIUS-server, zoals beschreven in Verifiëren van ESA RADIUS-functionaliteit.
- Als er geen fouten zijn verholpen en u nog steeds geen verbinding kunt maken, ga dan terug naar een bestaande aanmeldconfiguratie (die geen 2FA gebruikt) en controleer of u wel verbinding kunt maken
- Als u nog steeds verbinding kunt maken met de oude instellingen, herstel dan de nieuwe instellingen en controleer of er geen firewall is die UDP 1812 blokkeert tussen uw VPN-apparaat en uw RADIUS-server
- Als u nog steeds geen verbinding kunt maken, neem dan contact op met de technische ondersteuning van ESET.


