Problemă
- Aplicațiile ESET Windows endpoint cu filtrarea TLS activată nu se pot conecta la un site intranet sau localhost utilizând HTTPS
- Vi se solicită parola în mod repetat, dar credențialele sunt respinse
- Conectarea unică nu funcționează cu filtrarea TLS activată în aplicațiile ESET endpoint atunci când se accesează site-uri intranet utilizând HTTPS
- Credențialele trebuie introduse manual utilizând un formular HTML
- Creați o excepție pe computerele afectate pentru a rezolva problema
- Dezactivați funcția "Protecție extinsă pentru autentificare" pe server
Detalii
Faceți clic pentru a extinde
Această situație poate apărea dacă autentificarea se bazează pe protocoale precum SPNEGO (WWW-Authenticate: Negotiate), Kerberos și NTLM și dacă sunt utilizate Channel Binding Tokens.
Acest comportament este o caracteristică de securitate a protocolului de autentificare de bază.
Soluție
Creați o excepție pe computerele afectate pentru a rezolva problema
-
Deschideți fereastra programului principal al aplicației ESET Windows.
-
Apăsați tasta F5 pentru a accesa Configurare avansată.
-
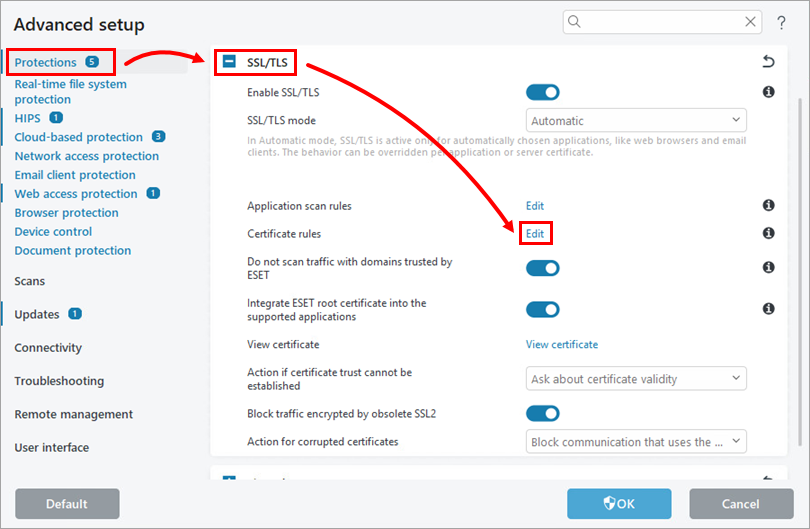
Faceți clic pe Protections → SSL/TLS → Edit (lângă Certificate rules).
-
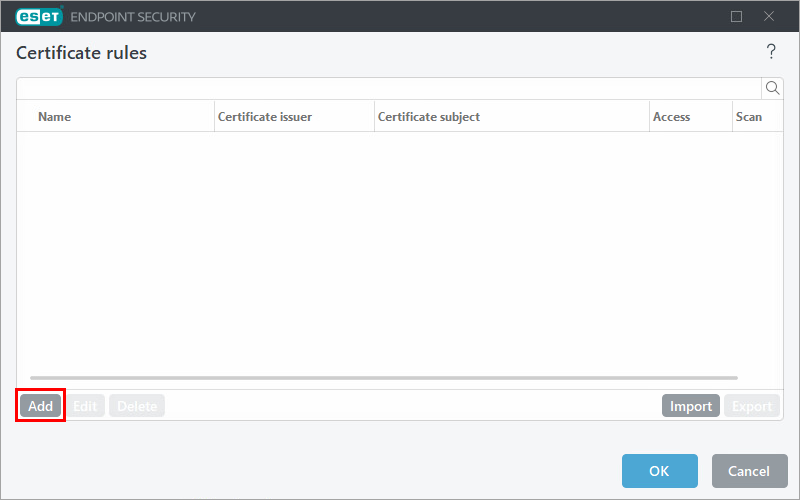
Faceți clic pe Add (Adăugare).
-
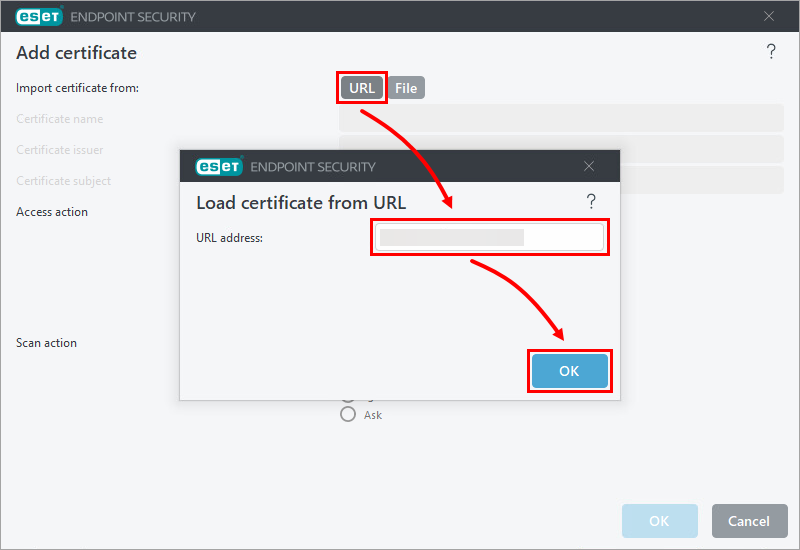
Faceți clic pe URL și tastați numele de domeniu al serverului în câmpul adresă URL. Faceți clic pe OK.
-
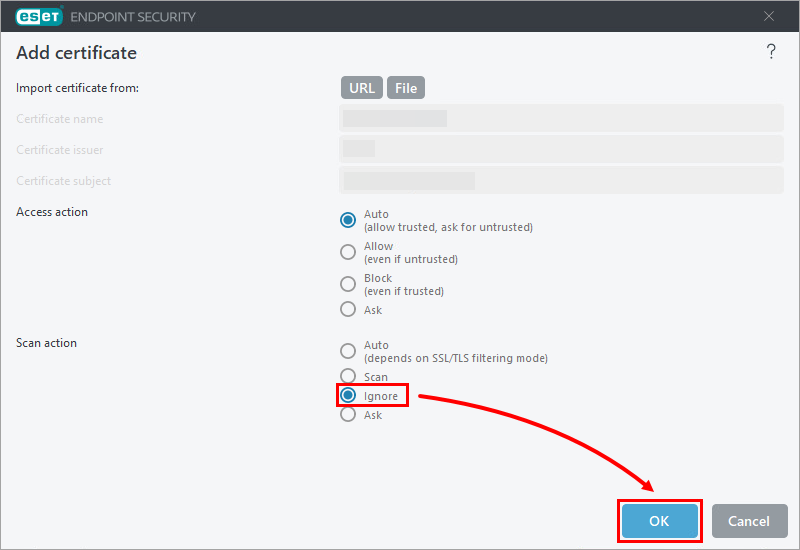
În dreptul acțiunii Scan, selectați Ignore, apoi faceți clic pe OK.
-
Faceți clic pe OK → OK pentru a confirma modificarea configurației.
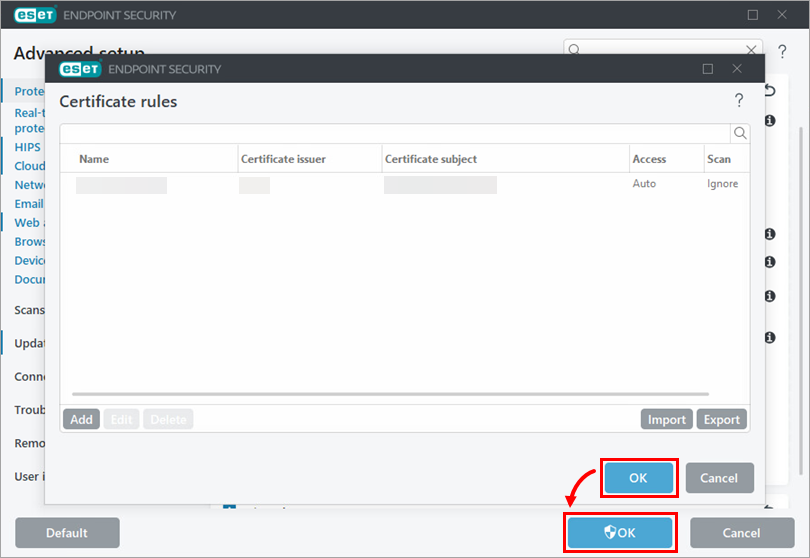
Dacă gestionați aplicațiile ESET endpoint de la distanță utilizând ESET PROTECT, aplicați aceste setări ca o politică.
Dezactivați caracteristica "Protecție extinsă pentru autentificare" pe server
Dezactivarea acestei caracteristici va lăsa serverul vulnerabil la atacurile Man in the Middle și nu este recomandată. Vă recomandăm să încercați soluția de mai sus.
Pentru mai multe informații, consultați:
- Best Practices for Secure Planning and Deployment of AD FS-Utilizați protecția extinsă pentru autentificare
- Jetoane de legare a canalelor


