Probleem
- ESET Windows eindpunt toepassingen met TLS filtering ingeschakeld kunnen geen verbinding maken met een intranet of localhost site met behulp van HTTPS
- Er wordt herhaaldelijk om het wachtwoord gevraagd, maar de aanmeldgegevens worden geweigerd
- Single sign-on werkt niet met TLS-filtering ingeschakeld in ESET eindpuntapplicaties bij toegang tot intranetsites via HTTPS
- Inloggegevens moeten handmatig worden ingevoerd via een HTML-formulier
- Maak een uitzondering op de betrokken computers om het probleem op te lossen
- Schakel de functie "Uitgebreide beveiliging voor authenticatie" op de server uit
Details
Klik om uit te breiden
Deze situatie kan zich voordoen als de verificatie is gebaseerd op protocollen zoals SPNEGO (WWW-Authenticate: Negotiate), Kerberos en NTLM en als er tokens voor kanaalbinding worden gebruikt.
Dit gedrag is een beveiligingskenmerk van het onderliggende authenticatieprotocol.
Oplossing
Maak een uitzondering op de betrokken computers om het probleem op te lossen
-
Open het hoofdprogrammavenster van uw ESET Windows-toepassing.
-
Druk op de F5-toets om naar Geavanceerde instellingen te gaan.
-
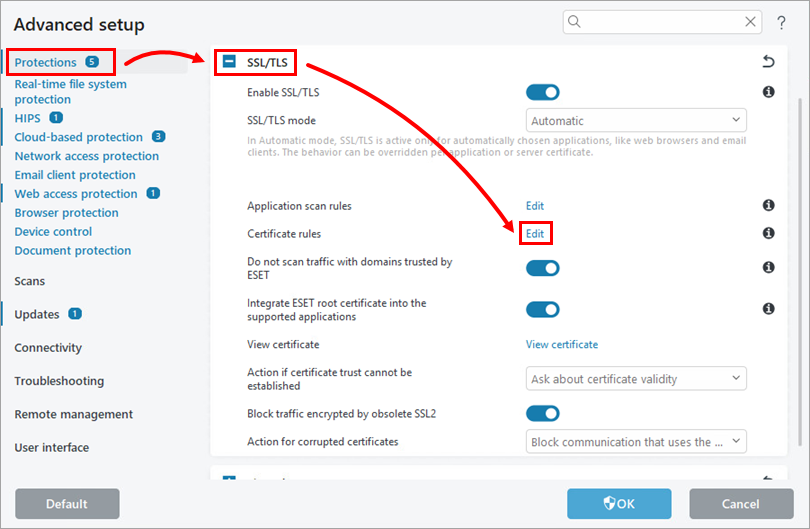
Klik op Beveiligingen → SSL/TLS → Bewerken (naast Certificaatregels).
-
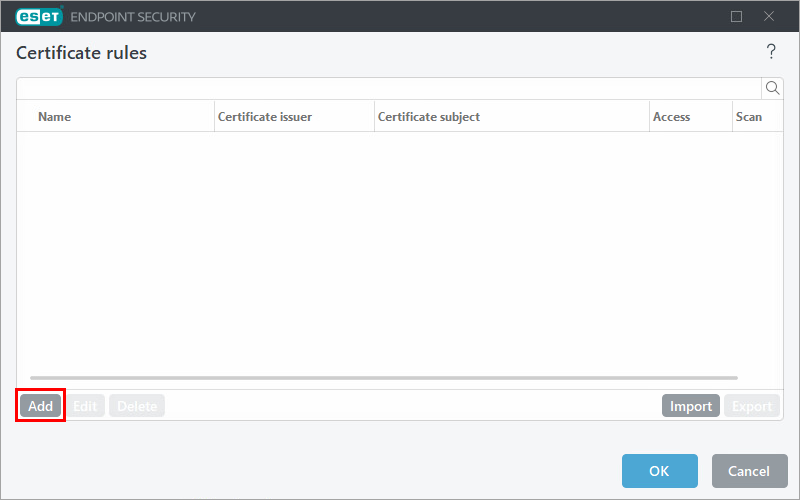
Klik op Toevoegen.
-
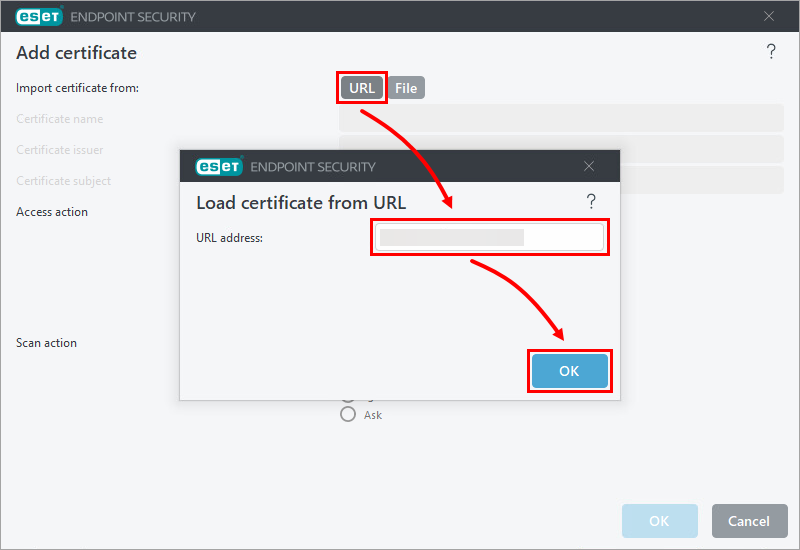
Klik op URL en typ de domeinnaam van de server in het veld URL-adres. Klik op OK.
-
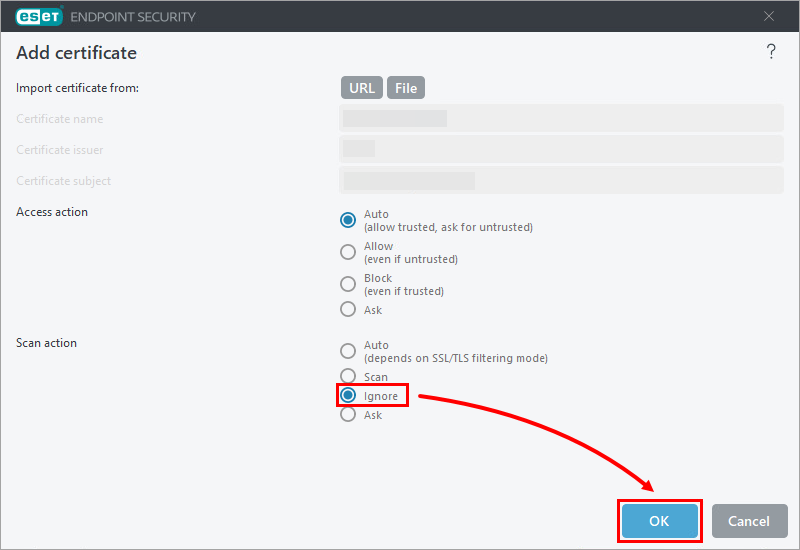
Naast Scanactie selecteert u Negeren en vervolgens klikt u op OK.
-
Klik op OK → OK om de wijziging van de configuratie te bevestigen.
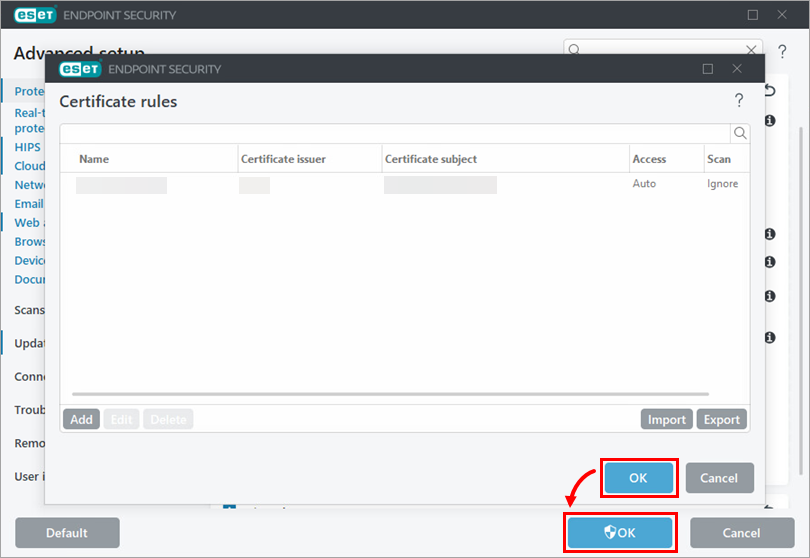
Als u ESET eindpunttoepassingen op afstand beheert met ESET PROTECT, past u deze instellingen toe als een beleid.
De functie "Uitgebreide beveiliging voor authenticatie" op de server uitschakelen
Het uitschakelen van deze functie maakt uw server kwetsbaar voor Man in the Middle-aanvallen en wordt niet aanbevolen. We raden je aan de bovenstaande oplossing te proberen.
Zie voor meer informatie:
- Best Practices voor veilige planning en implementatie van AD FS - Uitgebreide bescherming voor verificatiegebruiken
- Token voor kanaalbinding


