이슈
- ESET 보안 인증과 OWA의 통합
- Microsoft Exchange 서비스에 대한 액세스 보안을 위한 모범 사례
솔루션
전제 조건
아래 지침을 사용하려면 다음 전제 조건이 필요합니다:
- 작동하는 OWA 환경
- "도메인 관리자" 권한이 있는 계정에 대한 액세스 권한
- 유효한 ESET 보안 인증 라이센스
자세한 내용은 ESET 보안 인증(ESA) 설치 체크리스트 및 ESET 보안 인증 설치 설명서를 참조하세요.
설치
-
ESET 보안 인증 설치 관리자 파일을 다운로드합니다.
-
OWA 환경을 제공하는 시스템에서 관리자 권한으로 설치 파일을 실행합니다.
-
라이센스 계약을 검토하고 동의함을 클릭합니다.
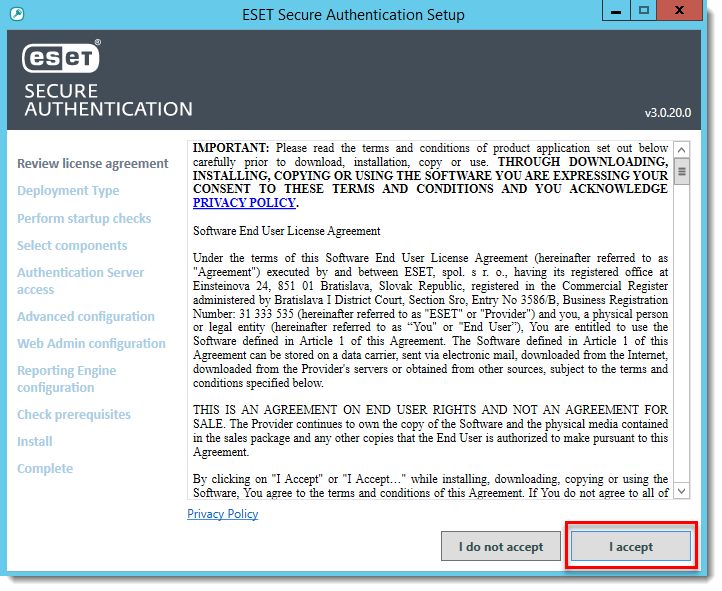
그림 1-1
- 설치에 적합한 배포 유형을 선택하고 다음을 클릭합니다.
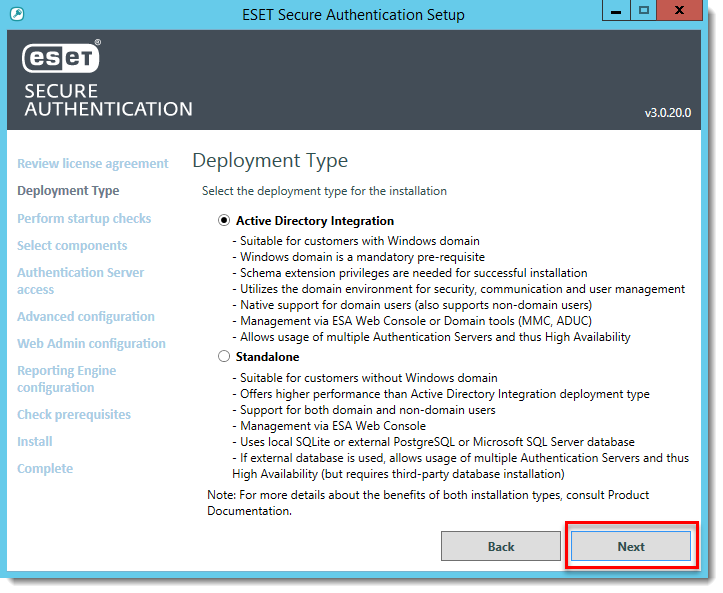
그림 1-2
- 모든 시작 확인이 성공했는지 확인한 후 다음을 클릭합니다.
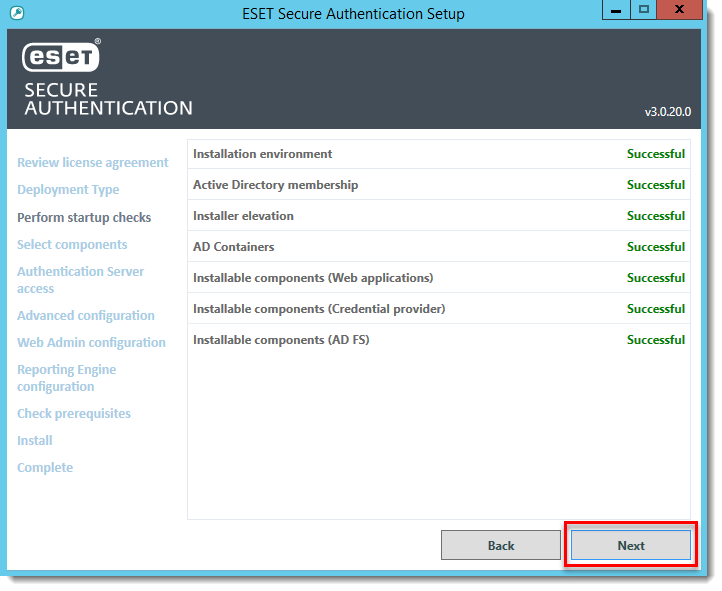
그림 1-3
- 설치하려는 구성 요소를 선택하고 다음을 클릭합니다. 다음 구성 요소가 필요합니다:
- 인증 서버
- Microsoft Exchange Server
- 인증 서버
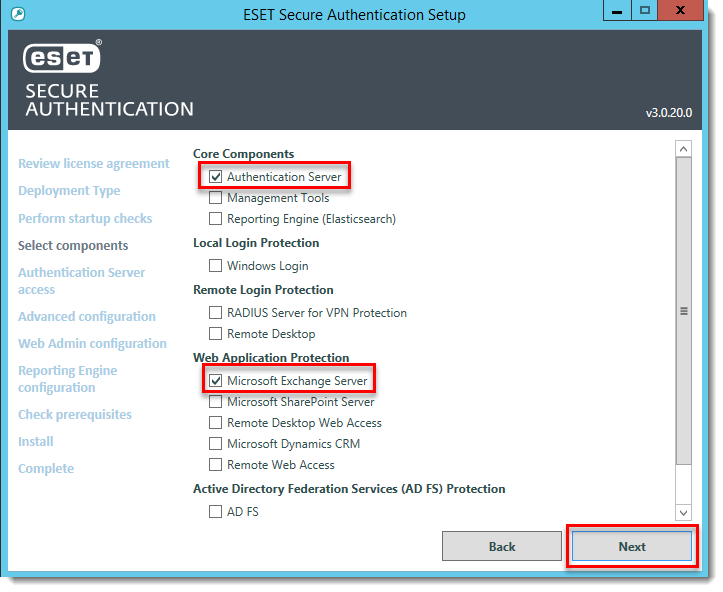
그림 1-4
- 설치가 완료되면 닫기를 클릭합니다.
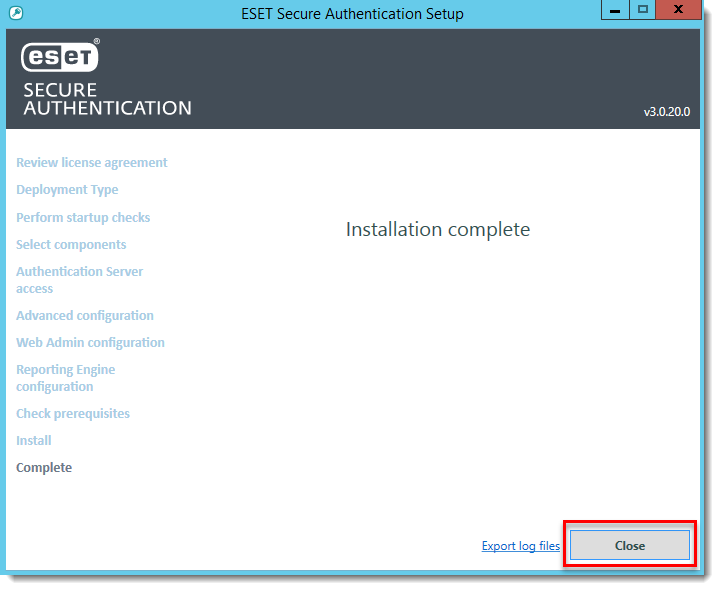
그림 1-5
구성
- ESET 보안 인증 웹 콘솔을 엽니다.
- 설정 > 라이센스를 클릭한 다음 해당 라이센스 유형을 선택합니다.
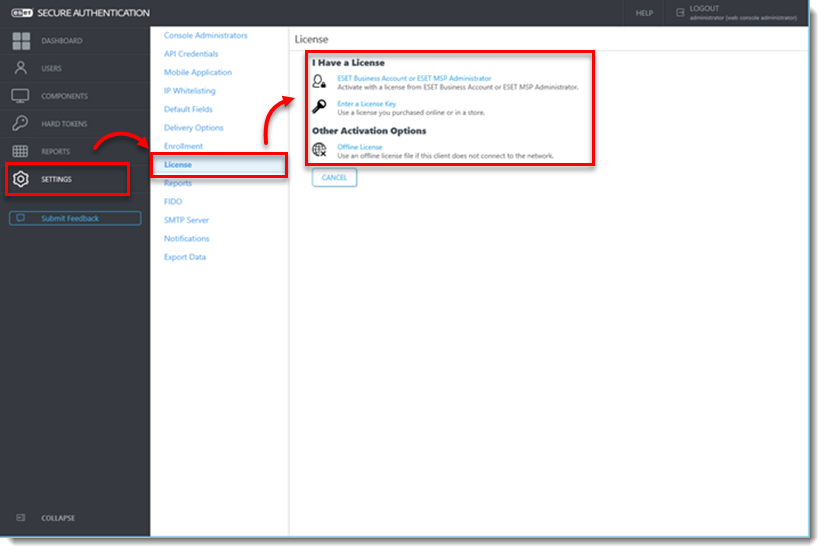
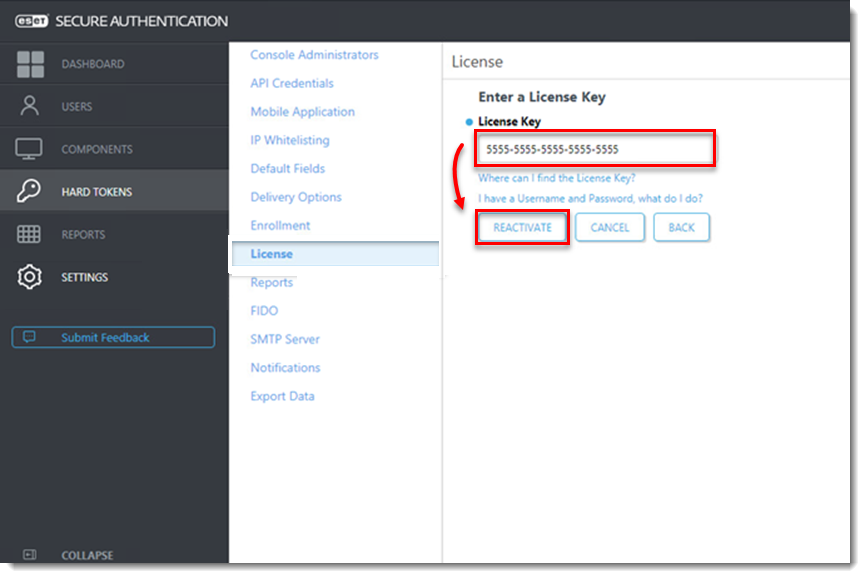
- 라이센스 키를 입력하고 활성화 (또는 재활성화)를 클릭합니다.
- 설정 > 모바일 애플리케이션을 클릭하고 토큰 이름을 지정한 다음 저장을 클릭합니다.
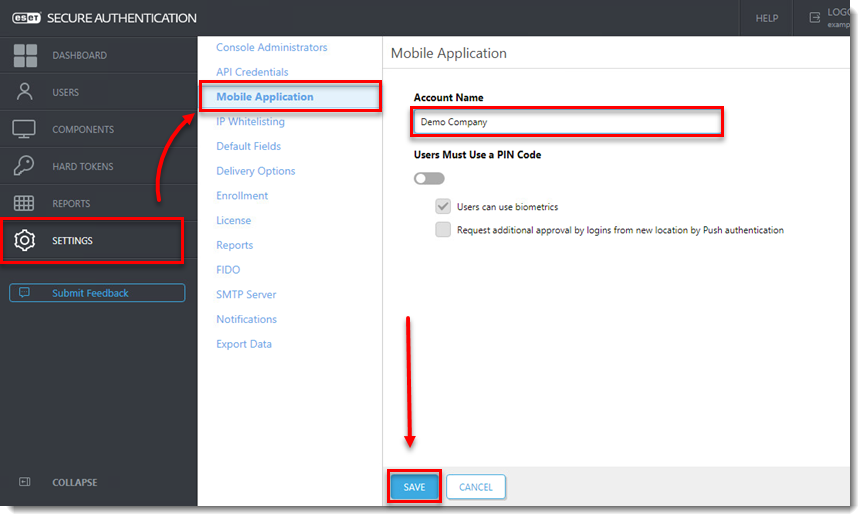
그림 2-3
- 구성 요소를 클릭하고 2FA 사용됨 옆의 토글이 Exchange 제어판 및 Outlook 웹 앱 모두에 대해 사용하도록 설정되어 있는지 확인합니다.
보안을 강화하려면 Exchange 제어판과 Outlook 웹 앱 모두에 대해 비 2FA 허용 옆의 확인란을 선택 취소하는 것이 좋습니다.
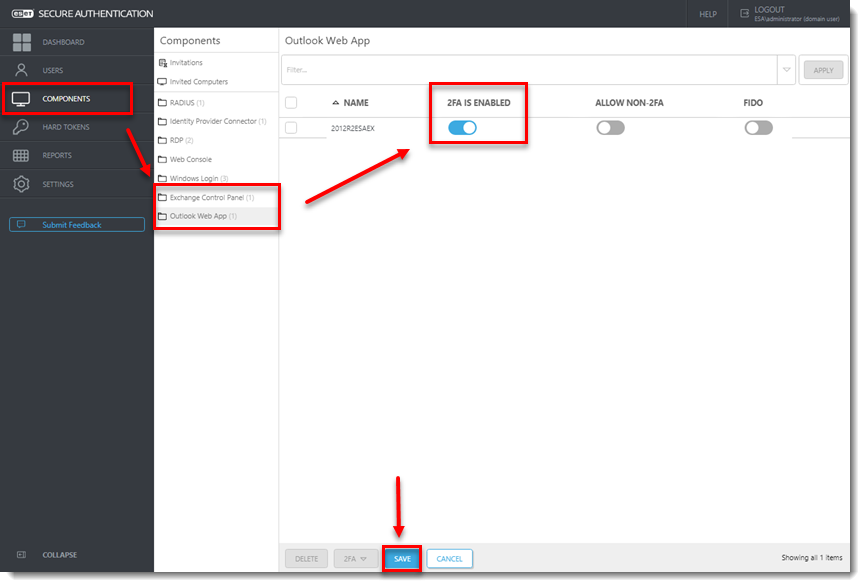
그림 2-4
- 설정 > IP 허용 목록을 클릭하고 기능별 IP 허용 목록 및 Outlook 웹 앱 사용 옆의 확인란을 선택합니다. 다음 두 주소(IPv6 및 IPv4용)를 입력하여 IT 관리자가 MFA를 사용할 수 없는 경우 시스템에서 완전히 잠길 수 없도록 합니다
- ::1
- 127.0.0.1
- Exchange 제어판 옆의 확인란을 선택하여 활성화합니다.
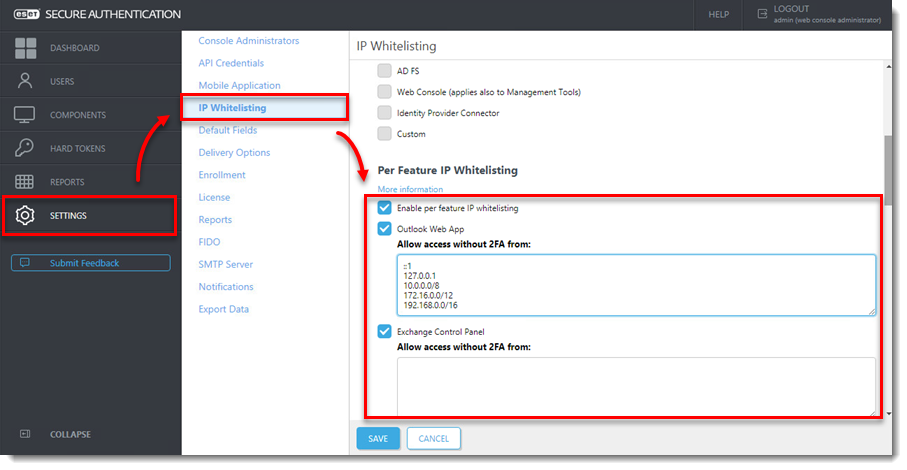
그림 2-5
사용자 등록
ESET 보안 인증에 대한 액세스를 허용하려면 사용 가능한 토큰 유형 중 하나에 대해 사용자를 구성해야 합니다. 가장 기본적인 토큰 유형은 SMS 기반 OTP입니다. 이 토큰을 사용하려면 모든 사용자에게 계정에 대해 구성된 휴대폰 번호가 있는지 확인합니다.
모든 사용자가 휴대폰 번호를 설정한 경우 아래 지침을 따르세요.
- 사용자를 클릭하고 해당 영역을 선택합니다.
- 등록하려는 사용자 이름을 클릭합니다.
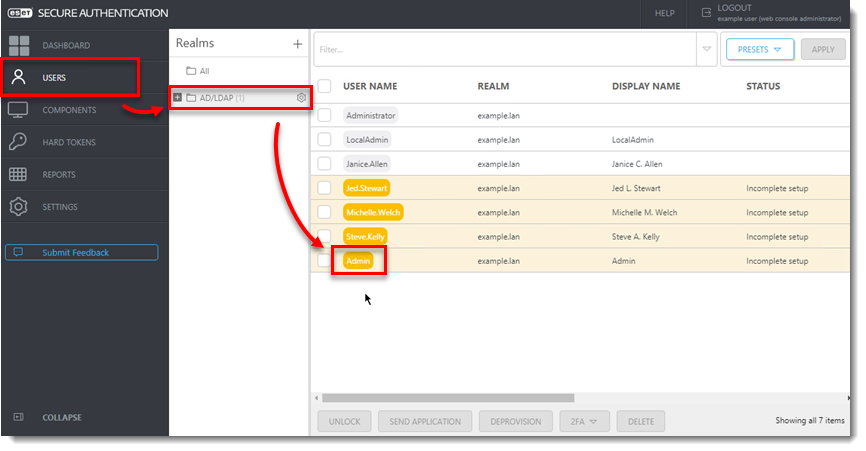
그림 3-1
- 유효한 전화번호가 입력되었는지 확인하고 전송하려는 토큰 유형 옆의 토글을 클릭하여 활성화한 다음 작업을 클릭하고 애플리케이션 보내기를 선택합니다.
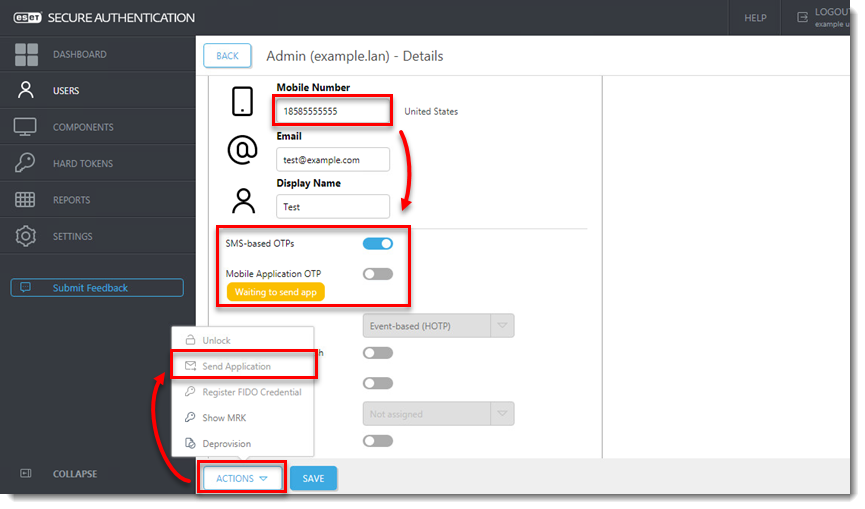
그림 3-2
이제 이 사용자는 할당된 OTP를 사용하도록 구성되었습니다. 사용자가 OWA에 로그인을 시도하면 ESET 보안 인증이 사용자의 OTP를 요청합니다.
Android 모바일 장치에서 푸시 토큰 사용
SMS 기반 OTP 대신 푸시 토큰을 사용하려면 아래 지침을 따르세요.
- 사용자를 클릭하고 해당 영역을 선택합니다.
- 푸시 토큰을 사용하려는 각 사용자 이름 옆의 확인란을 선택합니다.
- 2FA를 클릭하고 사용 > 애플리케이션 푸시를 선택합니다.
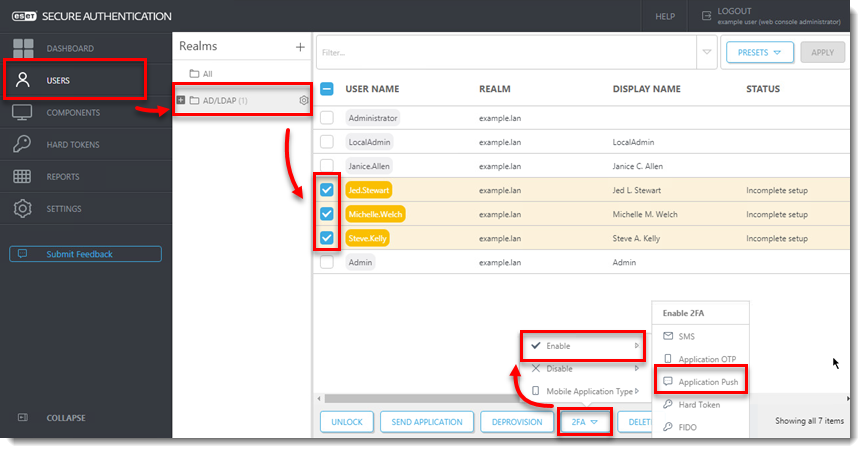
그림 4-1
ESET 보안 인증이 무작위로 생성된 로그인 ID를 표시하고 현재 등록된 장치에서 사용자에게 인증 시도를 승인 또는 거부하라는 푸시 알림을 보냅니다.
Exchange 서비스 강화
이 섹션에서는 몇 가지 보안 모범 사례를 제공합니다.
Microsoft Exchange Server를 기본 설치하면 인터넷에 ActiveSync 및 EWS(Exchange 웹 서비스)를 비롯한 여러 가지 다른 서비스도 제공됩니다. 연구에 따르면 이러한 서비스 중 일부는 ESET 보안 인증과 같은 MFA 솔루션을 우회하는 데 사용될 수 있습니다. 이를 방지하려면 회사 네트워크 외부에서 이러한 서비스에 대한 액세스를 제한할 것을 강력히 권장합니다.
ActiveSync
Microsoft ActiveSync를 사용하면 모바일 장치에서 Microsoft Exchange에 쉽게 연결할 수 있습니다. ESET 보안 인증은 Microsoft ActiveSync를 지원하지 않으므로 이 서비스에 대한 액세스를 제한하는 것이 좋습니다.
특정 장치(예: 회사 전화)만 ActiveSync를 통해 연결하도록 지정하는 것이 좋습니다. 이 작업은 Exchange 제어판과 Exchange 관리 셸을 통해 수행할 수 있습니다.
Exchange 서비스
공개적으로 사용 가능한 모든 서비스의 경우 IP 주소를 기준으로 다음 서비스에 대한 액세스를 제한하는 것이 좋습니다:
- 자동 검색
- EWS
- mapi
- Microsoft-Server-ActiveSync
- OAB
- PowerShell
- Rpc
- 이러한 제한을 설정하려면 인터넷 정보 서비스(IIS) 관리자에서 OWA 웹사이트를 열고 위에 나열된 각 서비스에 대한 IP 주소 및 도메인 제한으로 이동합니다.
- 작업 창에서 기능 설정 편집을 클릭합니다.
- 지정되지 않은 클라이언트에 대한 액세스 드롭다운 메뉴에서 거부를 선택합니다.
- 거부 조치 유형 드롭다운 메뉴에서 찾을 수 없음을 선택합니다.
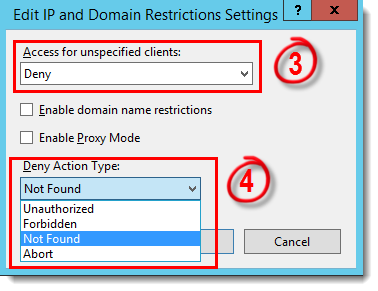
그림 5-1
-
항목 허용 추가를 클릭하고 특정 IP 주소 필드에 다음 주소를 추가합니다(시스템 자체에서 작동 중에 필요한 특정 리소스에 액세스할 수 없게 되는 것을 방지하기 위해):
- ::1
- 127.0.0.1
-
모든 서비스에 대해 1~5단계를 반복합니다.


