Problem
- Za uvoz podatkov iz vira ESET Threat Intelligence morate uporabiti vnosnik OpenCTI TAXII2
Rešitev
-
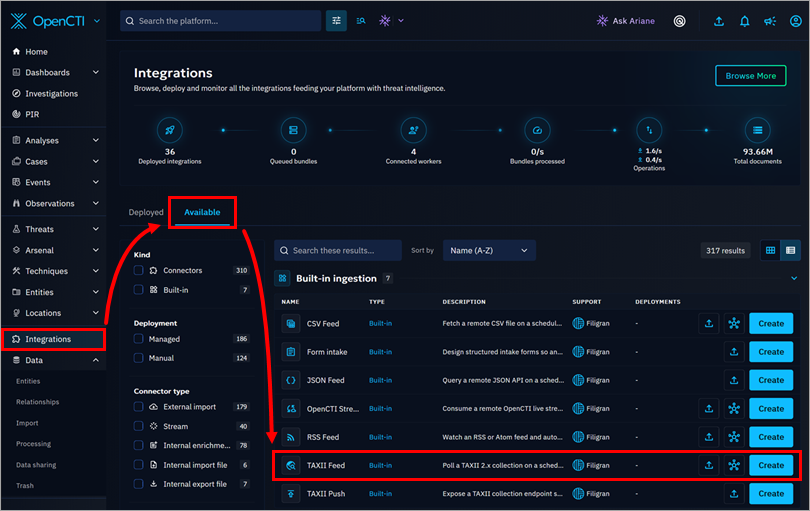
V glavnem meniju nadzorne plošče OpenCTI kliknite Integrations, nato zavihek Available (ki vsebuje katalog konektorjev in vgrajenih virov, ki jih lahko namestite), na seznamu poiščite možnost TAXII Feed in kliknite ustrezni gumb Create.
-
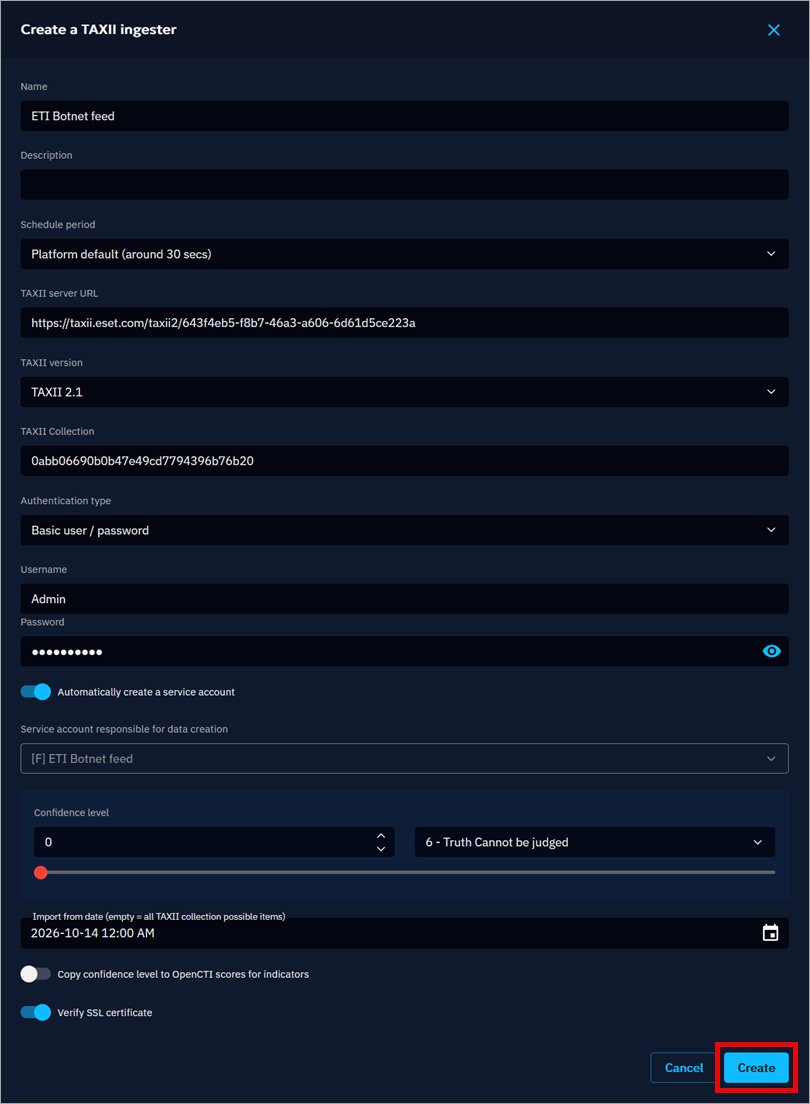
V oknu »Ustvari TAXII-vnosnik « vnesite podrobnosti o TAXII-viru, kot je opisano spodaj, nato pa kliknite »Ustvari«, da ustvarite nov vir.
- Ime: Ime vira podatkov (na primer vir podatkov ETI Botnet)
- Opis: Vnesite opis vira podatkov (neobvezno)
- Obdobje urnika: Izberite želeno možnost
- URL strežnika TAXII: Kopirajte URL korenskega imenika API-ja ESET Threat Intelligence TAXII 2.x (na primer
https://taxii.eset.com/taxii2/643f4eb5-f8b7-46a3-a606-6d61d5ce223a) - Različica TAXII: TAXII 2.1
- Zbirka TAXII: Kopirajte ID svoje zbirke TAXII (na primer
0abb06690b0b47e49cd7794396b76b20) - Vrsta avtentifikacije: Iz spustnega menija izberite »Osnovno (uporabniško ime/geslo) «
- Uporabniško ime in geslo: za pridobitev svojih poverilnic aktivirajte TAXII-vir
- Uporabnik, odgovoren za ustvarjanje podatkov: To polje lahko pustite prazno
- Stopnja zanesljivosti: Nastavite v skladu s svojo oceno
- Datum uvoza: Izberite datum, ki ni zgodnejši od prejšnjega dne
-
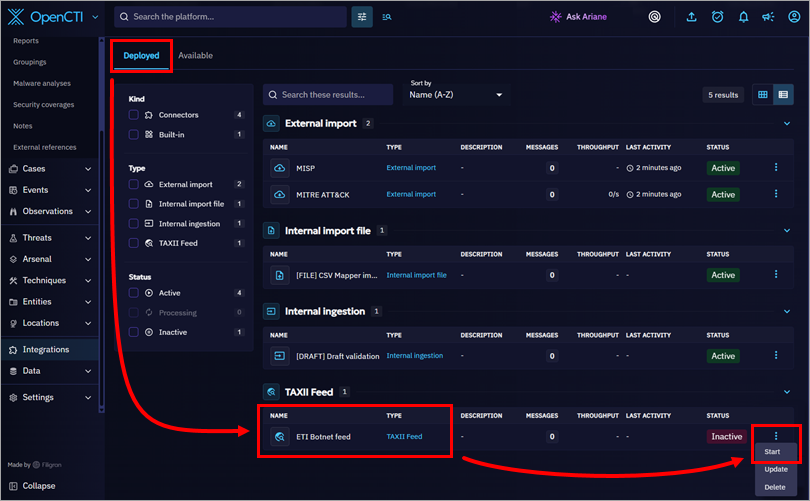
Kliknite zavihek »Deployed«, poiščite TAXII-vir, ki ste ga ustvarili, kliknite tri pikice na desni strani in kliknite »Start«, da začnete uvoz.