Проблем
- Трябва да използвате OpenCTI TAXII2 ingester, за да импортирате данните от ESET Threat Intelligence
Решение
-
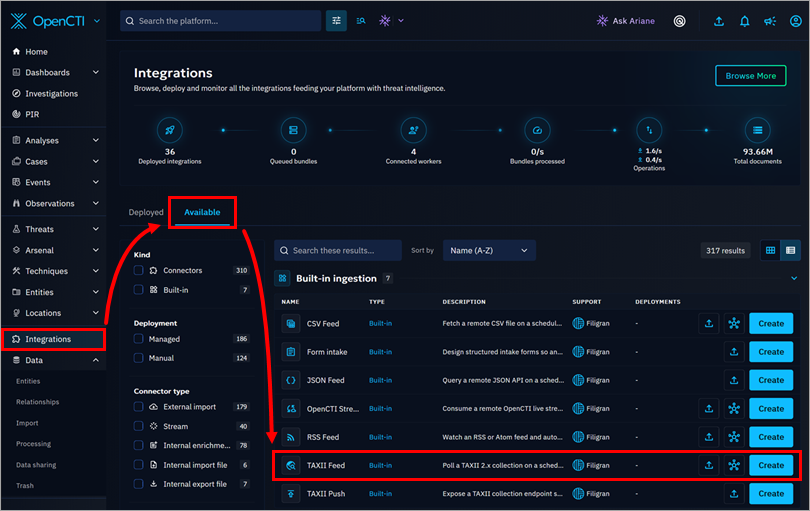
В главното меню на таблото за управление на OpenCTI кликнете върху „Интеграции“, след това върху раздела „Налични“ (който съдържа каталога с конектори и вградени канали, които можете да разгърнете), намерете опцията „TAXII канал “ в списъка и кликнете върху съответния бутон „Създаване “.
-
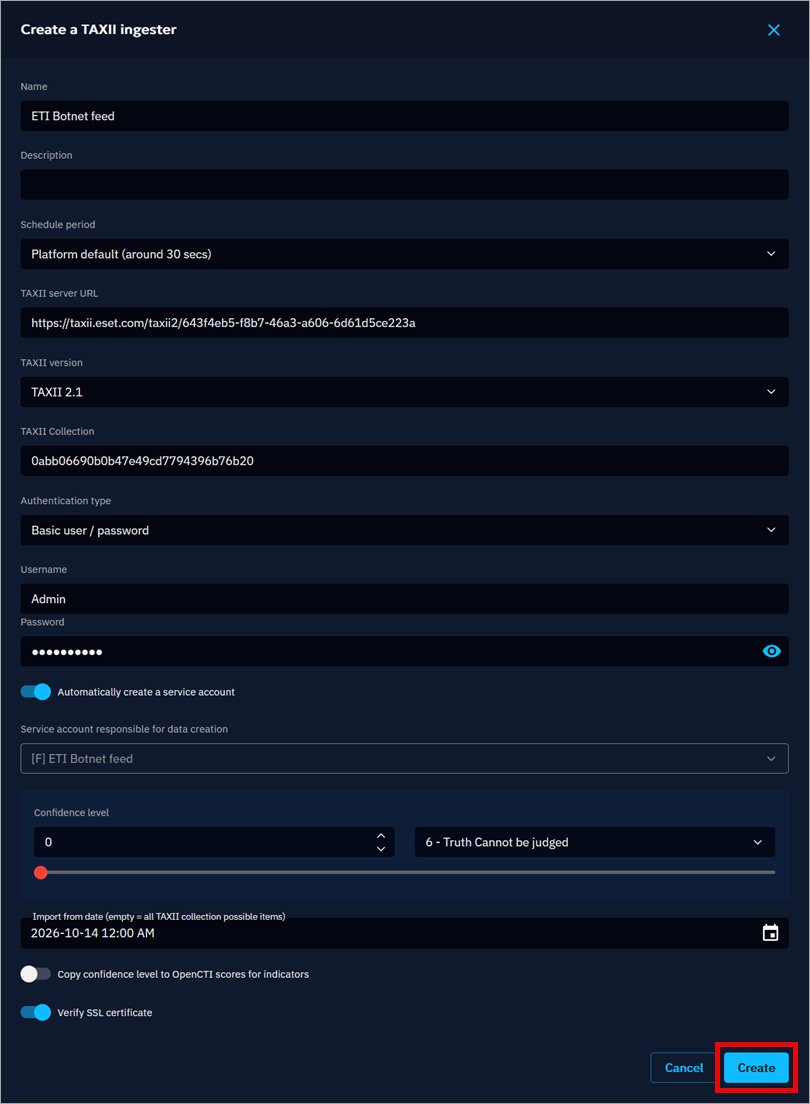
В прозореца „Създаване на TAXII инжестер“ попълнете данните за TAXII емисията, описани по-долу, и след това кликнете върху „Създаване“, за да създадете нова емисия.
- Име: Име на фийда (например, ETI Botnet feed)
- Описание: Попълнете описание на фийда (по избор)
- Период на график: Изберете предпочитания от вас вариант
- URL на TAXII сървъра: Копирайте URL адреса на кореновата директория на ESET Threat Intelligence TAXII 2.x API (например,
https://taxii.eset.com/taxii2/643f4eb5-f8b7-46a3-a606-6d61d5ce223a) - Версия на TAXII: TAXII 2.1
- TAXII колекция: Копирайте идентификатора на вашата TAXII колекция (например,
0abb06690b0b47e49cd7794396b76b20) - Тип удостоверяване: Изберете „Основен потребител/парола“ от падащото меню
- Потребителско име и парола: за да получите данните си за достъп, активирайте TAXII канал
- Потребител, отговорен за създаването на данните: Можете да оставите това поле празно
- Ниво на достоверност: Настройте според вашата преценка
- Дата на импортиране: Изберете дата, която не е по-ранна от предходния ден
-
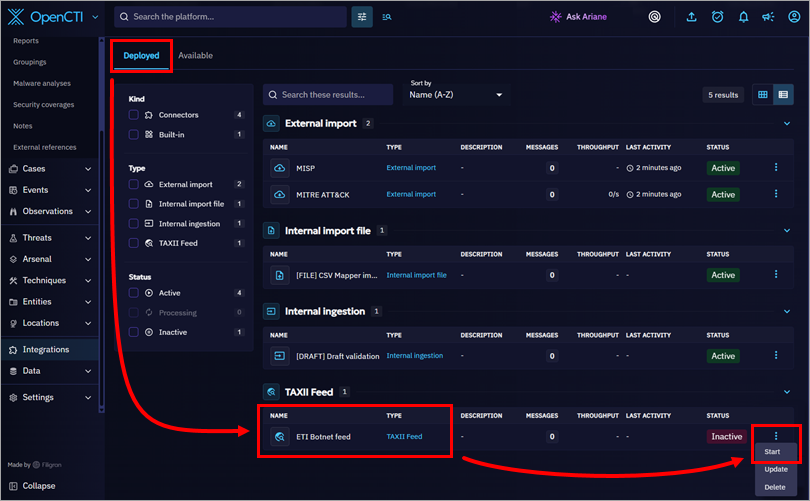
Кликнете върху раздела „Разгърнати“, намерете създадения от вас TAXII фийд, кликнете върху трите точки вдясно и кликнете върху „Старт“, за да започнете импортирането.