Problemet
ESET-produkter upptäcker och blockerar XData-malware som Win32/Filecoder.NLN och AES-NI som Win32/Filecoder.AESNI.
- Din ESET-produkt upptäckte en Win32/Filecoder.A ESNI-infektion
- Dekryptera dina filer med hjälp av verktyget ESETAESNIDecryptor.exe
- Dina personliga filer har blivit krypterade
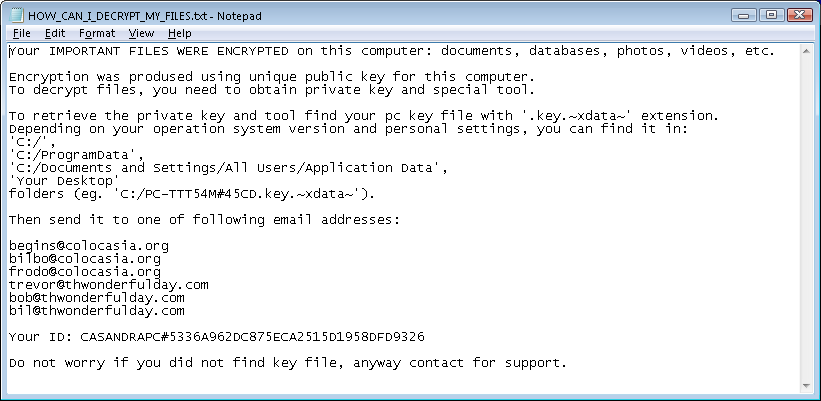
- Dina filer har bytt namn till något av följande tillägg: .aes256, .lock, .aes_ni_0day, .aes_ni, .decrypr_helper@freemail_hu, .~xdata~
- Du får någon av följande notiser på datorns skrivbordsbakgrund eller i en .txt-, .html- eller .png-fil:
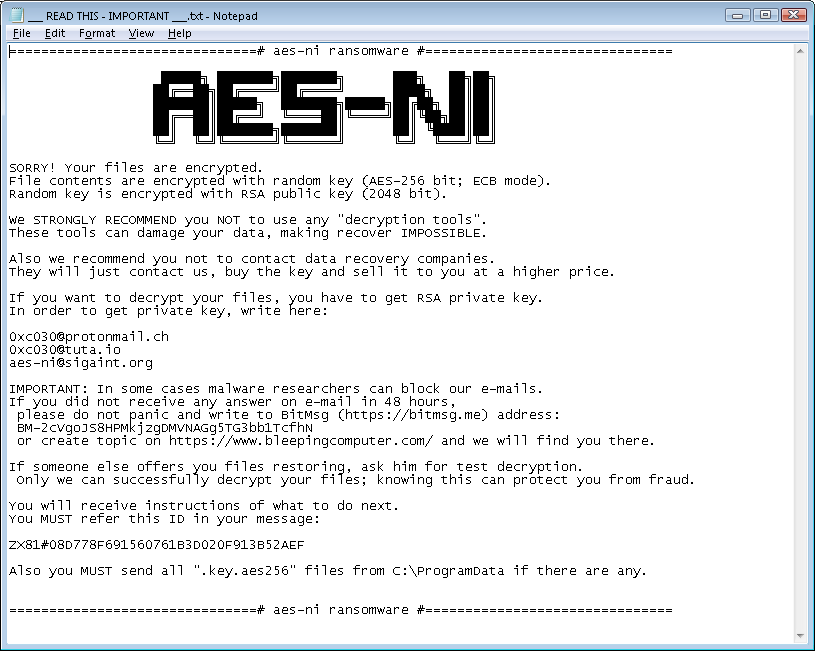
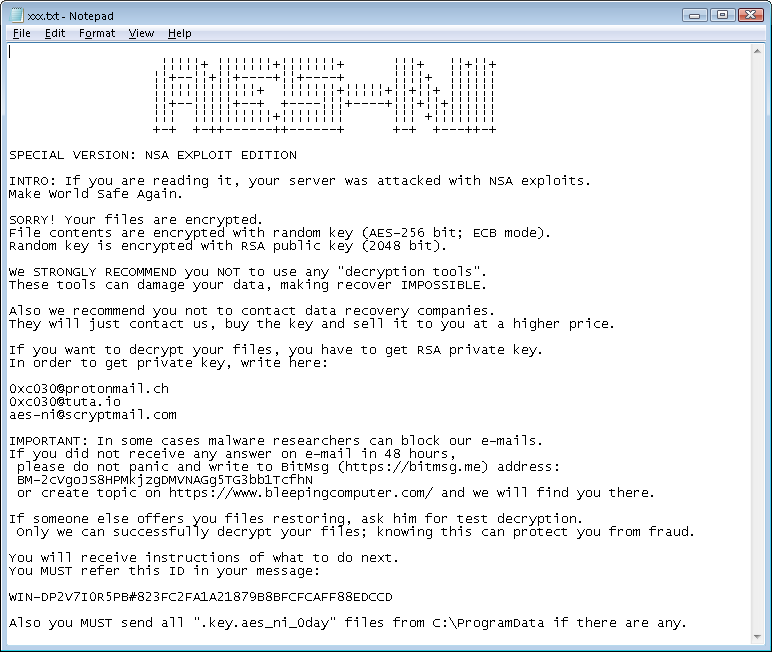
- "DINA FILER ÄR KRYPTERADE!"
- "Om du vill dekryptera dina filer måste du skaffa en privat RSA-nyckel."
- "alla dina data krypterades för att få tillbaka dem skriv till aes-ni@prontomail.com"
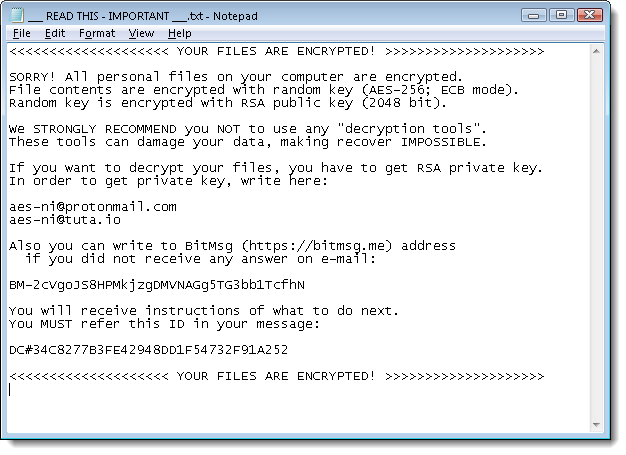
Bild 1-1
Klicka på +Detaljer för mer information och ytterligare bilder som är associerade med detta ransomware
Detaljerad information
Win32/Filecoder.AESNI är en trojan som krypterar filer på lokala enheter. Användaren får veta att de måste skicka information och göra en betalning med hjälp av Bitcoin-betalningstjänsten för att dekryptera sina filer.
- XData ransomware gör rundor mitt i den globala WannaCryptor-skräcken
- ESET släpper dekrypterare för AESNI ransomware-varianter, inklusive XData
- Win32/Filecoder.AESNI hotbeskrivning på virusradar.com
Exempel på filnamn för AES-NI-nycklar
- USER-43FF24E2A8#7988C10CEA4CBE5453802CE852506660-decrypr_helper NEW-2017421111129-542.key
- PC#7F8FF538043FDBDFAD07DBF085DE9910-SPECIAL NEW-201753011433-276.key.aes_ni
- PC#7F8FF538043FDBDFAD07DBF085DE9910-Bravo NEW-2017530113345-902.key.aes_ni_0day
- PC#7F8FF538043FDBDFAD07DBF085DE9910-#-201753182943-932.key.~xdata~
Bildgalleri
Lösning
- Ladda ner ESET AES-NI dekrypteringsverktyg och spara filen på skrivbordet.
ESETAESNIDekryptor.exe - Klicka på Start → Alla program → Tillbehör, högerklicka på Kommandotolken och välj sedan Kör som administratör i snabbmenyn
- Windows 8 / 8.1 / 10-användare: tryck på Windows-tangenten + Q för att söka efter program, skriv Kommandotolken i sökfältet , högerklicka på Kommandotolken och välj sedan Kör som administratör från snabbmenyn.
- Windows 8 / 8.1 / 10-användare: tryck på Windows-tangenten + Q för att söka efter program, skriv Kommandotolken i sökfältet , högerklicka på Kommandotolken och välj sedan Kör som administratör från snabbmenyn.
- Skriv kommandot
cd %userprofile%\Desktop(ersätt inte "userprofile" med ditt användarnamn - skriv kommandot exakt som det visas) och tryck sedan på Enter. - Skriv kommandot
ESETAESNIDecryptor.exeoch tryck på Retur. - Läs och godkänn licensavtalet för slutanvändare.
- Skriv
ESETAESNIDecryptor.exeC:och tryck på Retur för att skanna C-enheten. Om du vill skanna en annan enhet ersätter duC:med den aktuella enhetsbeteckningen.
- ESET AES-NI dekrypteringsverktyget körs och meddelandet "Letar efter nyckelfiler ..." visas. Därefter visas meddelandet "Letar efter infekterade filer...". Om en infektion upptäcks, följ anvisningarna från ESET AES-NI decryptor-verktyget för att rensa ditt system.
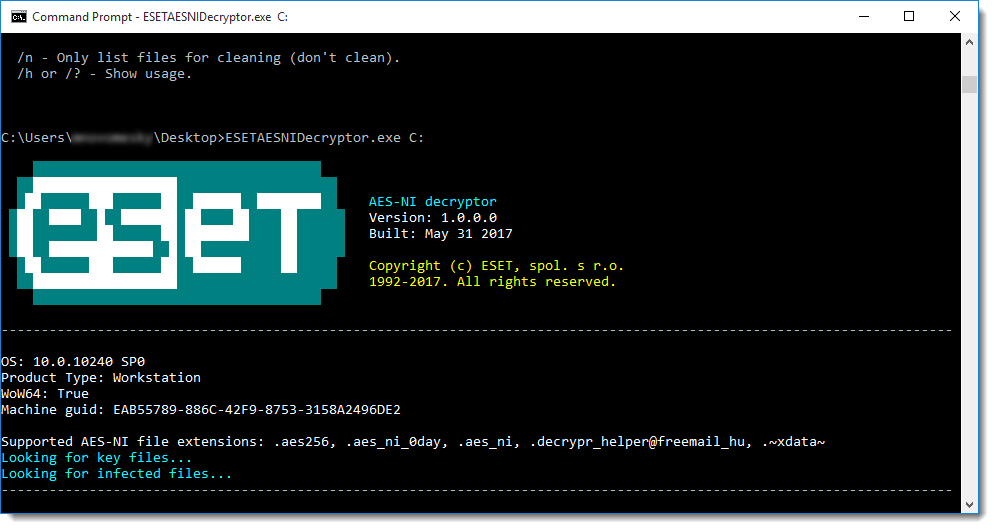
Bild 1-2


