Kysymys
ESET-tuotteet havaitsevat ja estävät XData-haittaohjelman Win32/Filecoder.NLN:nä ja AES-NI:n Win32/Filecoder.AESNI:nä.
- ESET-tuotteesi havaitsi Win32/Filecoder.AESNI-tartunnan
- Pura tiedostojesi salaus ESETAESNIDecryptor.exe-työkalulla
- Henkilökohtaiset tiedostosi on salattu
- Tiedostosi on nimetty uudelleen jollakin seuraavista laajennuksista: .aes256, .lock, .aes_ni_0day, .aes_ni, .decrypr_helper@freemail_hu, .~xdata~
- Saat jonkin seuraavista huomautuksista tietokoneesi työpöydän taustalle tai .txt-, .html- tai .png-tiedostona:
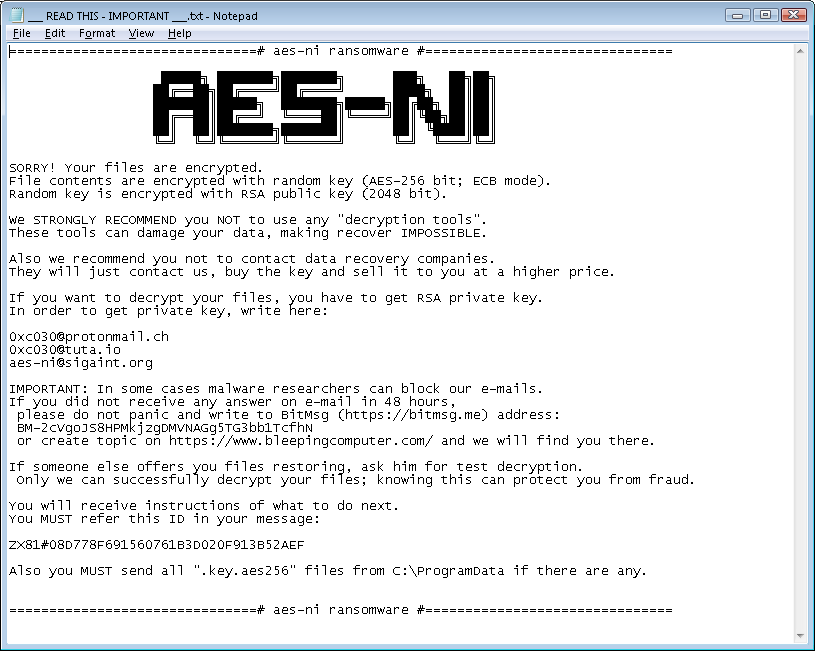
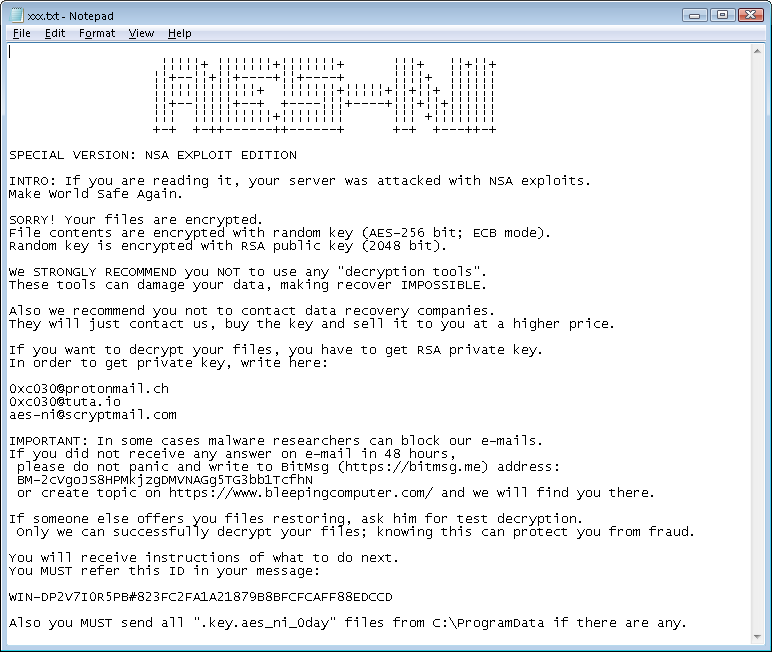
- "SINUN TIEDOSTOJASI OVAT SALATTUJA!"
- "Jos haluat purkaa tiedostojesi salauksen, sinun on hankittava RSA-yksityisavain."
- "kaikki tietosi on salattu saadaksesi ne takaisin kirjoita osoitteeseen aes-ni@prontomail.com"
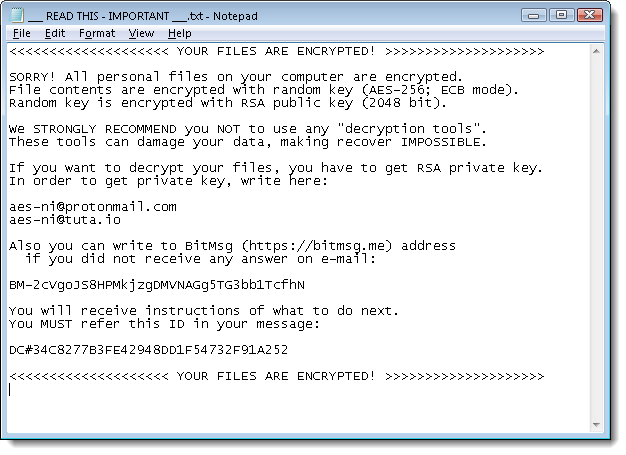
Kuva 1-1
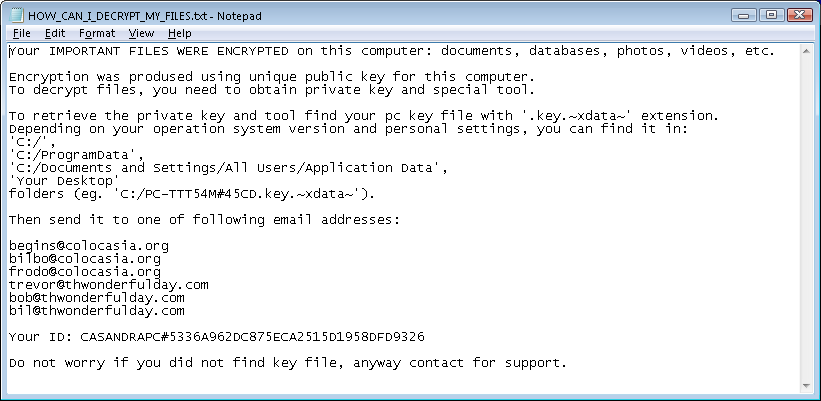
Napsauta +Details saadaksesi lisätietoja ja tähän kiristysohjelmaan liittyviä lisäkuvia
Yksityiskohdat
Win32/Filecoder.AESNI on troijalainen, joka salaa tiedostoja paikallisilla asemilla. Käyttäjälle kerrotaan, että hänen on lähetettävä tietoja ja suoritettava maksu Bitcoin-maksupalvelun avulla, jotta hän voi purkaa tiedostojensa salauksen.
- XData-lunnasohjelma tekee kierroksia maailmanlaajuisen WannaCryptor-pelon keskellä
- ESET julkaisee salauksenpurkulaitteen AESNI-lunnasohjelmavariantteja, mukaan lukien XData, varten
- Win32/Filecoder.AESNI-uhkakuvaus virusradar.com-sivustolla
Esimerkkejä AES-NI-avainten tiedostojen nimistä
- USER-43FF24E2A8#7988C10CEA4CBE5453802CE852506660-decrypr_helper NEW-2017421111129-542.key
- PC#7F8FF538043FDBDFAD07DBF085DE9910-SPECIAL NEW-201753011433-276.key.aes_ni
- PC#7F8FF538043FDBDFAD07DBF085DE9910-Bravo NEW-2017530113345-902.key.aes_ni_0day
- PC#7F8FF538043FDBDFAD07DBF085DE9910-#-201753182943-932.key.~xdata~
Kuvagalleria
Ratkaisu
- Lataa ESET AES-NI decryptor -työkalu ja tallenna tiedosto työpöydällesi.
ESETAESNIDecryptor.exe - Napsauta Käynnistä → Kaikki ohjelmat → Lisälaitteet, napsauta hiiren kakkospainikkeella komentokehotetta ja valitse sitten kontekstivalikosta Suorita järjestelmänvalvojana
- Windows 8 / 8.1 / 10 -käyttäjät: Etsi sovelluksia painamalla Windows-näppäintä + Q , kirjoita hakukenttään Command prompt , napsauta hiiren kakkospainikkeella Command promptia ja valitse sitten kontekstivalikosta Suorita järjestelmänvalvojana.
- Windows 8 / 8.1 / 10 -käyttäjät: Etsi sovelluksia painamalla Windows-näppäintä + Q , kirjoita hakukenttään Command prompt , napsauta hiiren kakkospainikkeella Command promptia ja valitse sitten kontekstivalikosta Suorita järjestelmänvalvojana.
- Kirjoita komento
cd %userprofile%\Desktop(älä korvaa "userprofile" käyttäjänimelläsi - kirjoita komento täsmälleen kuten kuvassa) ja paina Enter-näppäintä. - Kirjoita komento
ESETAESNIDecryptor.exeja paina Enter. - Lue ja hyväksy loppukäyttäjän lisenssisopimus.
- Kirjoita
ESETAESNIDecryptor.exeC:ja paina Enter skannataksesi C-aseman. Jos haluat skannata toisen aseman, korvaaC:vastaavalla aseman kirjaimella.
- ESET AES-NI decryptor -työkalu käynnistyy ja näyttöön tulee viesti "Looking for key files...". Sen jälkeen näytetään "Looking for infected files..." - viesti. Jos infektio havaitaan, noudata ESET AES-NI decryptor -työkalun ohjeita järjestelmän puhdistamiseksi.
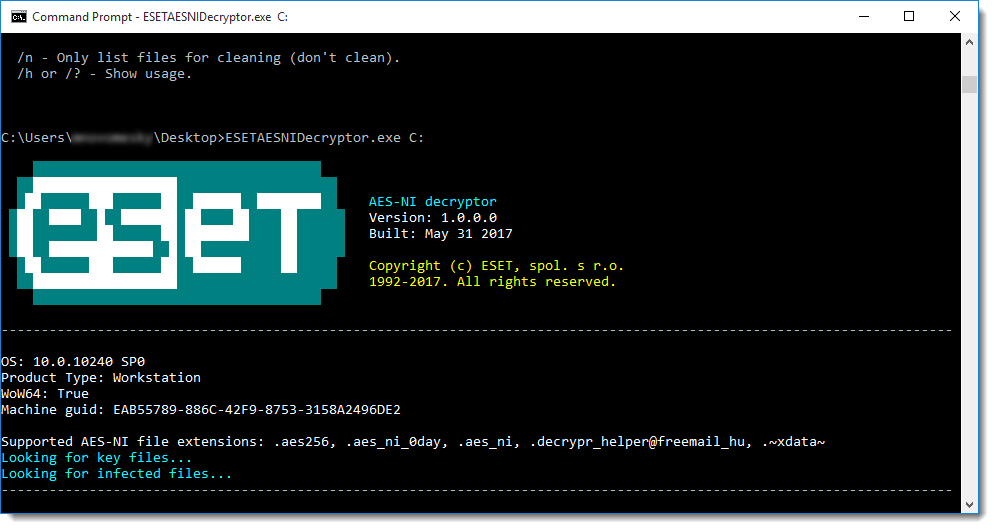
Kuva 1-2


