Väljaanne
ESETi tooted tuvastavad ja blokeerivad XData pahavara kui Win32/Filecoder.NLN ja AES-NI kui Win32/Filecoder.AESNI.
- Teie ESETi toode tuvastas Win32/Filecoder.AESNI nakkuse
- Dekrüpteerige oma failid, kasutades tööriista ESETAESNIDecryptor.exe
- Teie isiklikud failid on krüpteeritud
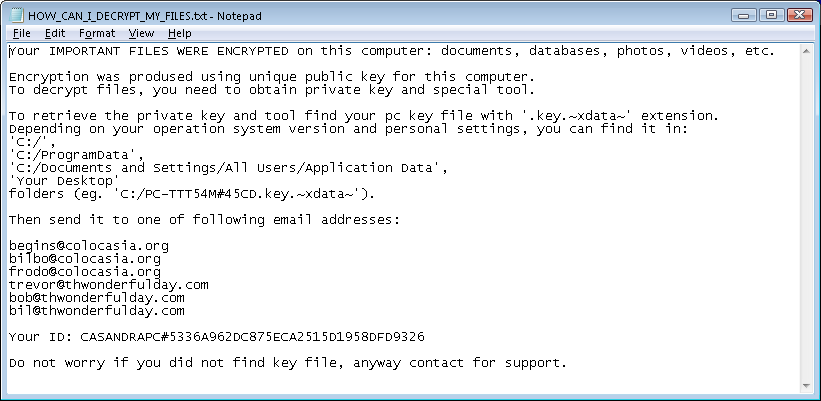
- Teie failid on ümber nimetatud ühega järgmistest laiendustest: .aes256, .lock, .aes_ni_0day, .aes_ni, .decrypr_helper@freemail_hu, .~xdata~
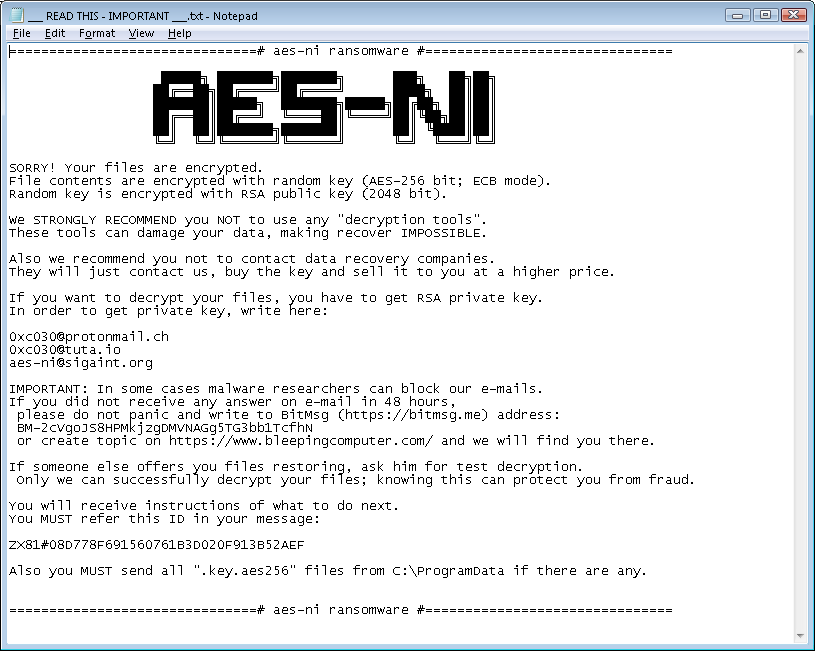
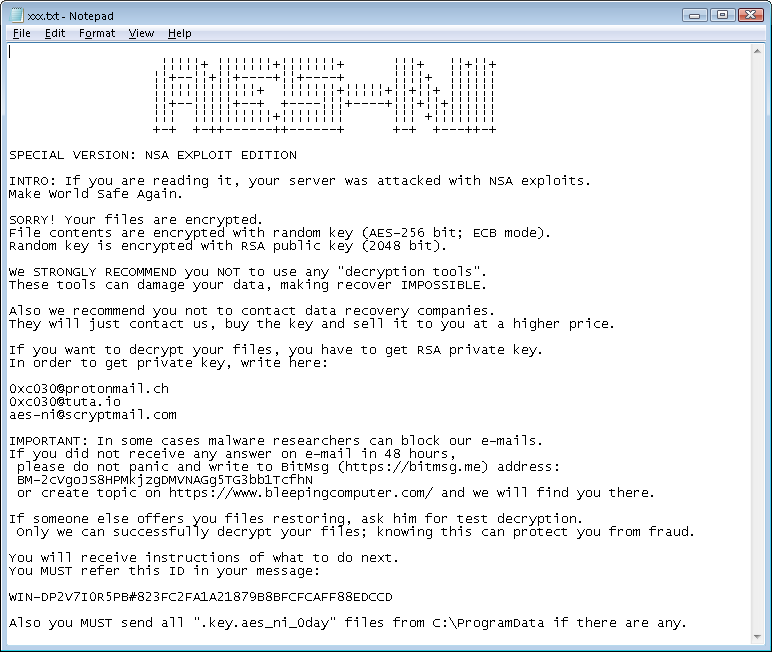
- Saate ühe järgmistest märkustest oma arvuti töölaua taustal või .txt-, .html- või .png-failina:
- "YOUR FILES ARE ENCRYPTED!"
- "Kui soovite oma faile dekrüpteerida, peate hankima RSA privaatvõtme"
- "kõik teie andmed on krüptitud, et neid tagasi saada, kirjutage aes-ni@prontomail.com"
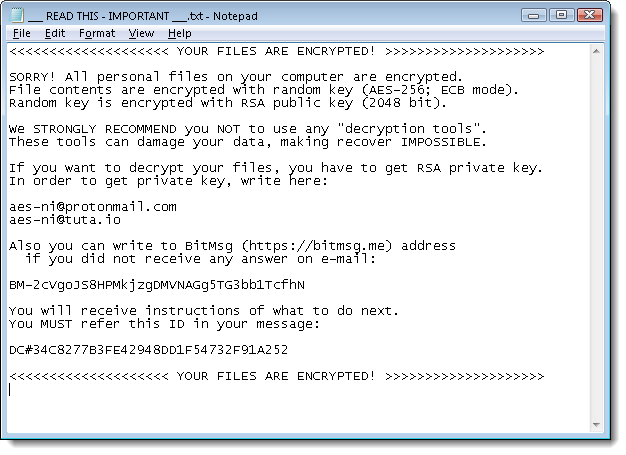
Joonis 1-1
Klõpsake +Detailid, et saada lisateavet ja täiendavaid pilte, mis on seotud selle lunavara programmiga
Details
Win32/Filecoder.AESNI on trooja, mis krüpteerib failid kohalikel ketastel. Kasutajale öeldakse, et ta peab failide dekrüpteerimiseks saatma teavet ja tegema makse Bitcoini makseteenuse abil.
- XData lunavara teeb ringi keset ülemaailmset WannaCryptori hirmu
- ESET avaldab dekrüptori AESNI lunavaravariantide, sealhulgas XData jaoks
- Win32/Filecoder.AESNI ohu kirjeldus virusradar.com-il
Näiteid AES-NI võtmefailide nimedest
- USER-43FF24E2A8#7988C10CEA4CBE5453802CE852506660-decrypr_helper NEW-2017421111129-542.key
- PC#7F8FF538043FDBDFAD07DBF085DE9910-SPECIAL NEW-201753011433-276.key.aes_ni
- PC#7F8FF538043FDBDFAD07DBF085DE9910-Bravo NEW-2017530113345-902.key.aes_ni_0day
- PC#7F8FF538043FDBDFAD07DBF085DE9910-#-201753182943-932.key.~xdata~
Pildigalerii
Lahendus
- Laadige alla ESET AES-NI dekrüpteerimise tööriist ja salvestage fail oma töölauale.
ESETAESNIDecryptor.exe - Klõpsake Start → All Programs → Accessories, tehke paremklõps Command prompt ja seejärel valige kontekstmenüüst Run as administrator (Käivita administraatorina )
- Windows 8 / 8.1 / 10 kasutajad: vajutage Windows klahvi + Q, et otsida rakendusi, kirjutage Search väljale Command prompt , tehke paremklõps Command prompt 'il ja valige seejärel kontekstmenüüst Run as administrator (Käivita administraatorina ).
- Windows 8 / 8.1 / 10 kasutajad: vajutage Windows klahvi + Q, et otsida rakendusi, kirjutage Search väljale Command prompt , tehke paremklõps Command prompt 'il ja valige seejärel kontekstmenüüst Run as administrator (Käivita administraatorina ).
- Kirjuta käsk
cd %userprofile%\Desktop(ära asenda "userprofile" oma kasutajanimega - kirjuta käsk täpselt nii nagu näidatud) ja vajuta Enter. - Sisestage käsk
ESETAESNIDecryptor.exeja vajutage Enter. - Lugege ja nõustuge lõppkasutaja litsentsilepinguga.
- Kirjutage käsk
ESETAESNIDecryptor.exeC:ja vajutage Enter, et skaneerida C-ketast. Teise ketta skannimiseks asendageC:vastava ketta tähega.
- ESET AES-NI dekrüptimisvahend käivitub ja kuvatakse teade "Otsitakse võtmefaile...". Pärast seda kuvatakse teade "Looking for infected files...". Kui avastatakse nakkus, järgige ESET AES-NI decryptor tööriista juhiseid, et puhastada oma süsteem.
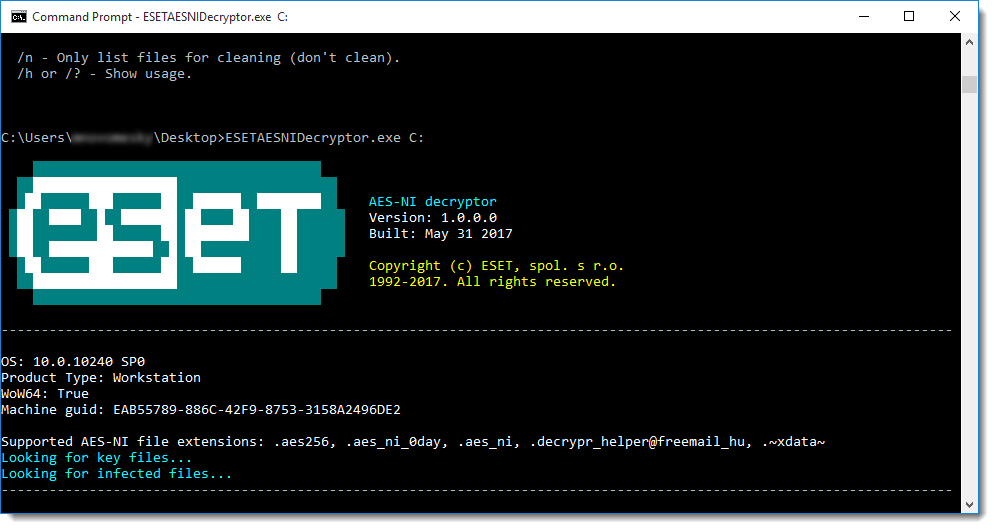
Joonis 1-2


