솔루션
- 신뢰할 수 있는 플랫폼 모듈이란 무엇인가요?
TPM(신뢰할 수 있는 플랫폼 모듈)은 컴퓨터에 대한 암호화 정보를 저장하는 하드웨어 보안의 한 형태입니다. - ESET 엔드포인트 암호화(EEE) 또는 ESET 전체 디스크 암호화(EFDE)와 함께 TPM을 사용하기 위한 시스템 요구 사항은 무엇인가요?
EEE 및 EFDE는 다음 환경에서 전체 디스크 암호화(FDE)용 TPM을 활용할 수 있습니다:
- 운영 체제가 Windows 11 또는 Windows 10인 경우
- 컴퓨터가 UEFI BIOS를 사용하여 부팅됩니다
- TPM 버전이 2.0입니다
- EEE 서버에서 관리하는 EEE 클라이언트 버전 4.8.17 이상
- EFDE 버전 1.0.46 이상
- 클라이언트 워크스테이션이 지원되는지 어떻게 알 수 있나요?
EEE 서버에서 워크스테이션 세부 정보 패널을 보고 다음을 확인합니다:
- 부팅 모드에 UEFI가 표시됩니다
- TPM 상태가 지원되며 EEE에서 사용할 수 있음을 나타냅니다
- 다른 TPM FDE 모드는 무엇을 수행합니까?
사용자 이름 및 암호
-
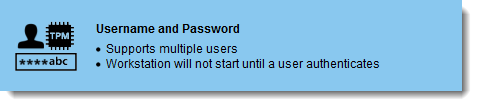
- 이 모드는 이전과 동일한 방식으로 작동하지만 이제는 암호화 키 저장에 TPM을 사용합니다 .
- TPM을 사용하든 사용하지 않든 여러 명의 고유한 부팅 전 사용자가 필요한 경우 이 모드를 사용하세요.
- 이 모드는 싱글 사인온을 지원하는 유일한 모드입니다 .
PIN 코드
-
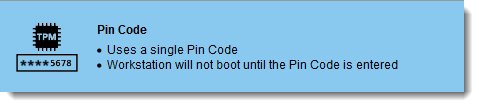
- 이 모드는 단일 인증 방법인 숫자 PIN을 제공합니다. 컴퓨터의 모든 사용자에 대해 하나의 PIN이 있습니다.
- 사용자가 PIN만 알고 있으면 컴퓨터를 시작할 수 있어야 하는 경우 PIN 코드 모드를 선택할 수 있습니다.
- PIN을 아는 사람은 누구나 컴퓨터를 시작할 수 있습니다. 그러나 PIN을 변경할 수 있는 기능도 있습니다.
추가 인증 필요 없음
-
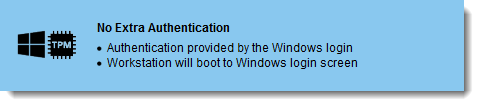
- 이 모드는 부팅 전 상호 작용 없이 컴퓨터를 시작하며, 모든 보안은 Windows 로그인 시 처리되며 사용자에게 Windows 비밀번호가 필요합니다.
- 하드 드라이브를 도난당하거나 제거한 경우와 같이 컴퓨터가 암호화되어 있는 것이 유일한 요구 사항인 경우에는 추가 인증 없음 모드를 사용할 수 있습니다.
- 이 모드는 보안의 부담을 부팅 전 로더 단계에서 Windows 로그인 단계로 옮깁니다. 강력한 비밀번호 정책과 최소 수준의 Windows 네트워크 보안이 설정되어 있는지 확인하세요.