Problema
- Leisti vidiniams ir išoriniams (nutolusiems) klientams bendrauti su ESET PROTECT On-Prem serveriu
- Reikalavimai
- Tinklo konfigūravimo veiksmai
- Scenarijaus pavyzdys
Sprendimas
Reikalavimai
- Išoriniai klientai turi turėti galimybę bendrauti su ESET PROTECT On-Prem serveriu 2222 prievadu
- Vidiniai ir išoriniai DNS serveriai turi būti sukonfigūruoti taip, kad nukreiptų į teisingą ESET PROTECT On-Prem serverio IP adresą pagal kliento buvimo vietą
Tinklo konfigūravimo veiksmai
-
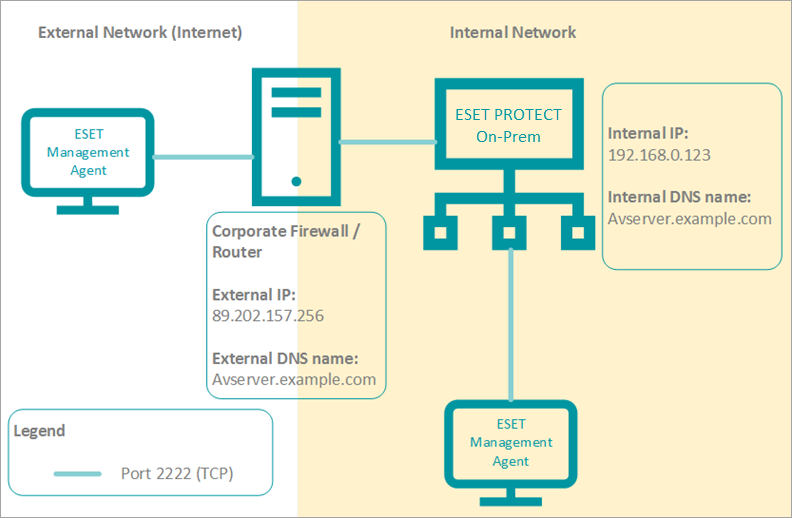
Sukurkite NAT taisyklę savo ugniasienėje/maršrutizatoriuje, kuri nukreiptų srautą, gaunamą 2222 TCP prievadu, į vidinį ESET PROTECT On-Prem serverio IP adresą.
-
Pridėkite naują DNS įrašą savo vidiniame DNS serveryje, nukreipiantį į ESET PROTECT On-Prem serverį (toliau pateiktame pavyzdyje sukurtas įrašas, nukreipiantis avserver.example.com į 192.168.0.123).
-
Per domenų vardų registratorių pridėkite naują DNS įrašą, kuris leis išoriniams klientams rasti išorinį jūsų ESET PROTECT On-Prem serverio IP.
-
Patikrinkite, ar visi reikalingi prievadai serveriuose ir klientų darbo vietose yra atidaryti.
Scenarijaus pavyzdys
Toliau pateiktame pavyzdyje įmonės užkardos / maršrutizatoriaus išorinis IP yra 89.202.157.256. Įmonės kraštinis įrenginys nustatytas persiųsti srautą 2222 prievadu į ESET PROTECT On-Prem serverį. Todėl example.com nukreips avserver.example.com į 89.202.157.256, kad išoriniai įmonės tinklo klientai galėtų bendrauti su ESET PROTECT On-Prem serveriu.