Ausgabe
- Erlauben Sie sowohl internen als auch externen (Remote-) Clients, mit dem ESET PROTECT On-Prem Server zu kommunizieren
- Anforderungen
- Schritte zur Netzwerkkonfiguration
- Beispielszenario
Lösung
Anforderungen
- Externe Clients müssen in der Lage sein, mit dem ESET PROTECT On-Prem-Server über Port 2222 zu kommunizieren
- Interne und externe DNS-Server müssen so konfiguriert werden, dass sie auf die richtige IP-Adresse des ESET PROTECT On-Prem-Servers verweisen, je nachdem, wo sich der Client befindet
Schritte zur Netzwerkkonfiguration
-
Erstellen Sie eine NAT-Regel auf Ihrer Firewall/Ihrem Router, die den über Port 2222 TCP empfangenen Datenverkehr auf die interne IP-Adresse Ihres ESET PROTECT On-Prem-Servers verweist.
-
Fügen Sie einen neuen DNS-Eintrag auf Ihrem internen DNS-Server hinzu, der auf den ESET PROTECT On-Prem-Server verweist (im folgenden Beispiel wird ein Eintrag erstellt, der avserver.example.com auf 192.168.0.123 verweist).
-
Fügen Sie über Ihren Domainnamen-Registrar einen neuen DNS-Eintrag hinzu, der es externen Clients ermöglicht, die externe IP Ihres ESET PROTECT On-Prem-Servers zu finden.
-
Stellen Sie sicher, dass alle erforderlichen Ports auf Servern und Client-Workstations geöffnet sind.
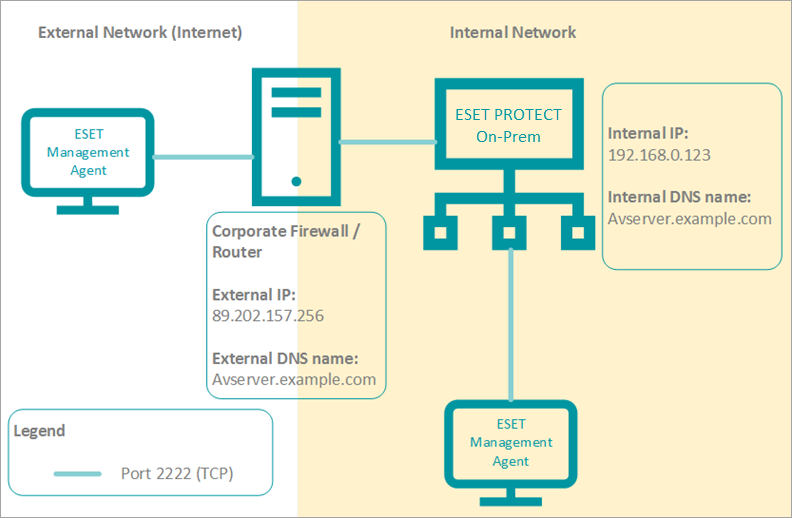
Beispielszenario
Im folgenden Beispiel lautet die externe IP-Adresse der Unternehmensfirewall/des Routers 89.202.157.256. Das Edge-Gerät des Unternehmens ist so eingestellt, dass es den Datenverkehr über Port 2222 an den ESET PROTECT On-Prem-Server weiterleitet. Daher wird example.com avserver.example.com auf 89.202.157.256 verweisen, damit Clients außerhalb des Unternehmensnetzwerks mit dem ESET PROTECT On-Prem-Server kommunizieren können.