Masalah
- Konfigurasikan ESET PROTECT agar menampilkan pemberitahuan saat insiden terdeteksi pada perangkat klien
Solusi
-
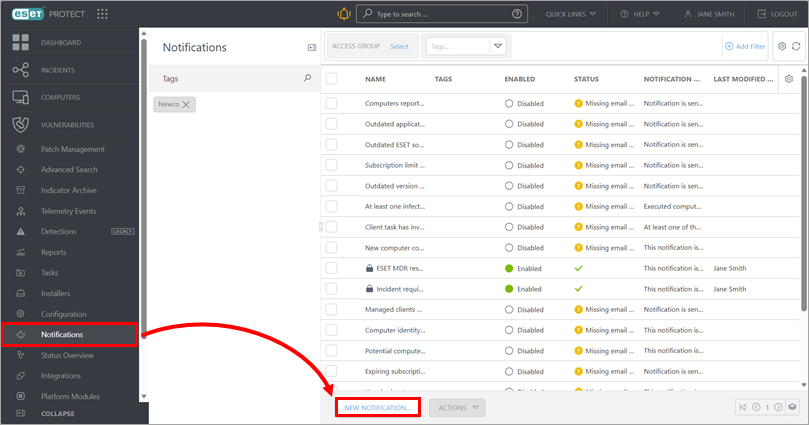
Klik Notifikasi → Notifikasi baru.
-
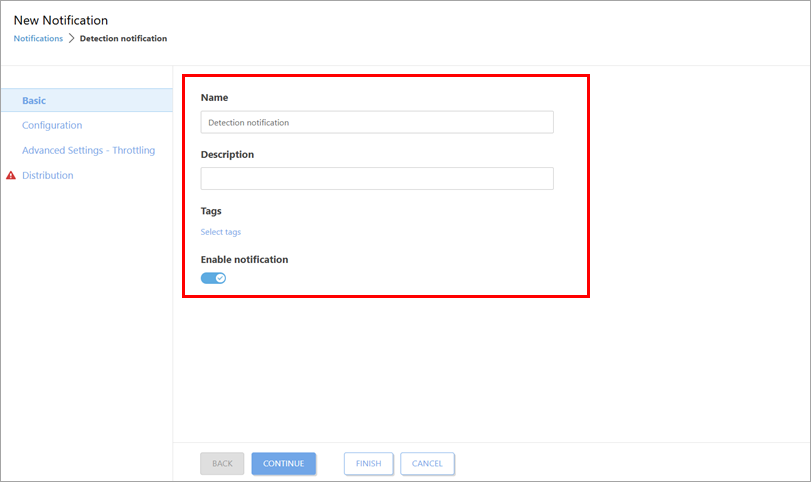
Ketik nama untuk pemberitahuan tersebut dan, jika diinginkan, ketik deskripsinya. Aktifkan tombol sakelar Aktifkan pemberitahuan.
-
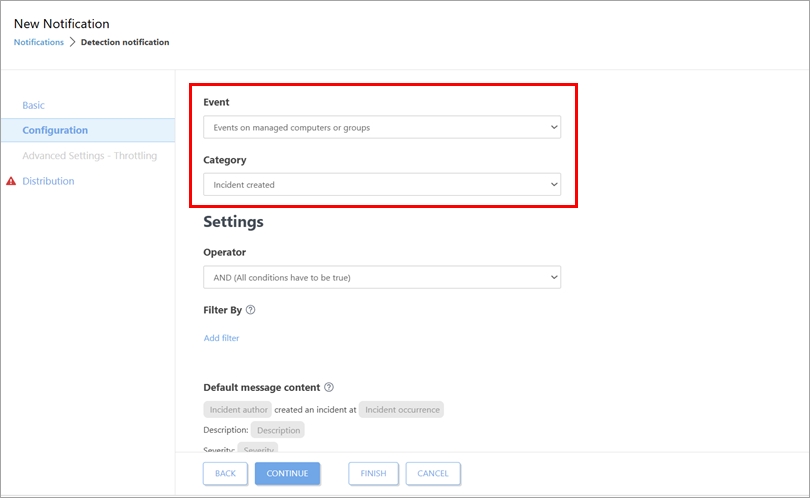
Klik Konfigurasi dan pastikan bahwa pada menu tarik-turun Peristiwa, Peristiwa pada komputer atau grup yang dikelola telah dipilih. Dari menu tarik-turun Kategori, pilih Insiden dibuat, Status insiden berubah, atau Tingkat keparahan insiden berubah, tergantung pada kategori pemberitahuan yang ingin Anda picu.
-
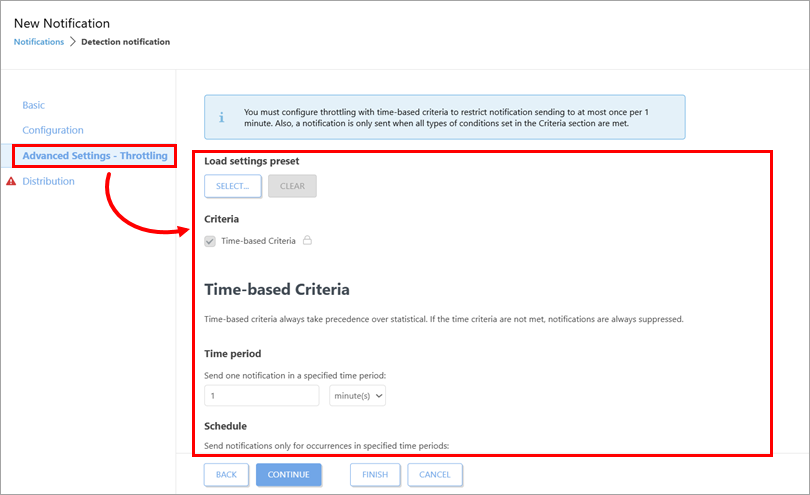
Jika Anda ingin membatasi kapan pemberitahuan dipicu, klik Pengaturan Lanjutan—Pembatasan dan tentukan kriteria pemicu pemberitahuan. Jika tidak, biarkan Pengaturan Lanjutan—Pembatasan kosong dan lanjutkan ke langkah berikutnya.
Pengaturan Lanjutan—Pembatasan mungkin tidak tersedia untuk setiap kategori pemberitahuan. Untuk informasi lebih lanjut, lihat Pengaturan Lanjutan—Pembatasan.
-
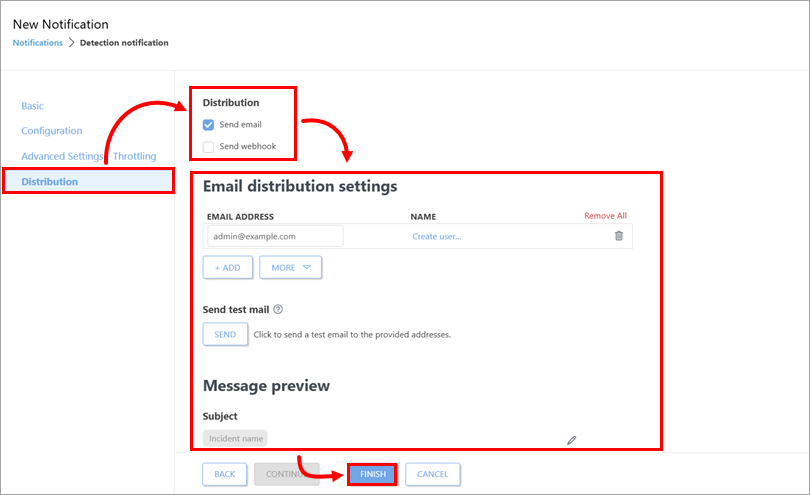
Klik Distribusi, pilih metode distribusi, dan konfigurasikan pengaturan distribusi terkait. Untuk informasi lebih lanjut, lihat Distribusi. Setelah Anda mengonfigurasi pengaturan distribusi, klik Selesai.