Problema
- Creați o sarcină pentru a elimina aplicațiile cu potențial nedorit (PUA) din carantină pe un dispozitiv client și pentru a le exclude de la detectarea viitoare
- Conversia configurației unei aplicații ESET într-o politică
Detalii
Faceți clic pentru a extinde
Aplicațiile potențial nedorite (PUA) reprezintă o categorie largă de software a cărui intenție nu este la fel de clar malițioasă ca cea a altor tipuri de malware, precum virușii sau troienii. Cu toate acestea, ele pot instala software suplimentar nedorit, pot modifica comportamentul unui dispozitiv sau pot efectua activități neaprobate sau neașteptate de către utilizator.
Soluție
-
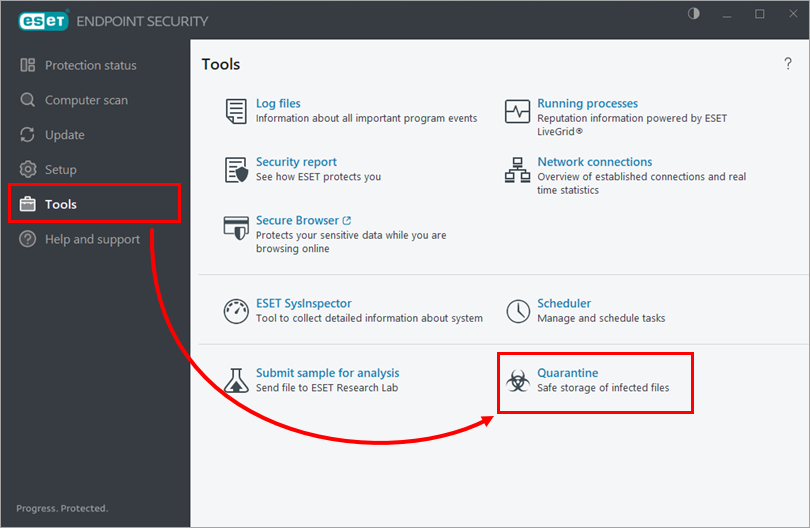
Verificați dacă aplicația cu potențial nedorit (PUA) este în carantină pe dispozitivul client. Pentru a vizualiza elementele aflate în carantină, deschideți fereastra programului principal al aplicației ESET endpoint și faceți clic pe Tools → Quarantine.
-
#@#publication_url id='2954' language=''' content='Open the ESET PROTECT Web Console' target='_blank'#@#.
-
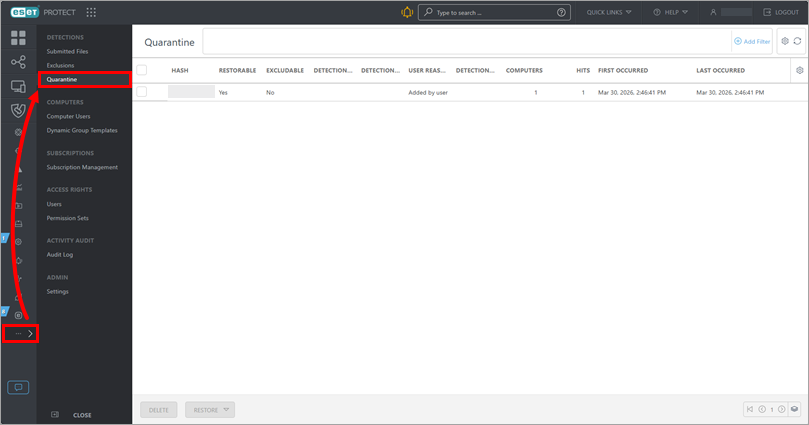
Verificați dacă aplicația cu potențial nedorit (PUA) aflată în carantină pe dispozitivul client apare în lista de carantină ESET PROTECT. Pentru a vizualiza lista, faceți clic pe Mai multe → Carantină.
-
Începeți să creați o sarcină pentru a elimina aplicația cu potențial nedorit (PUA) din carantină și pentru a o exclude de la detectarea viitoare.
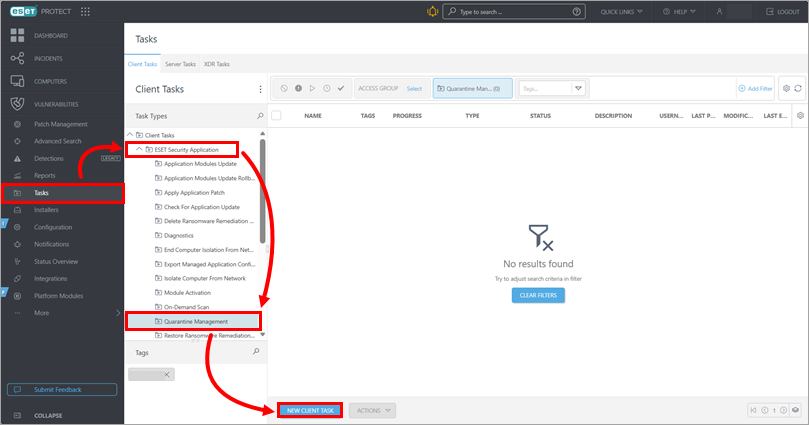
ESET PROTECT
Faceți clic pe Tasks → ESET Security Application → Quarantine Management → New client task.
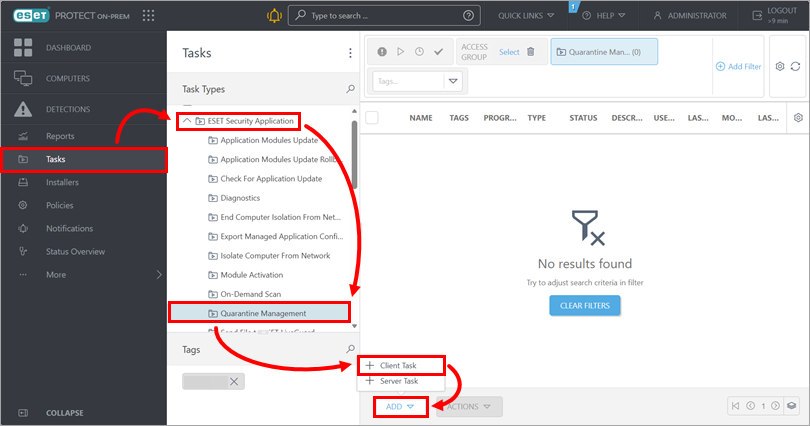
ESET PROTECT On-Prem
Faceți clic pe Tasks → ESET Security Application → Quarantine Management → Add → Client task.
-
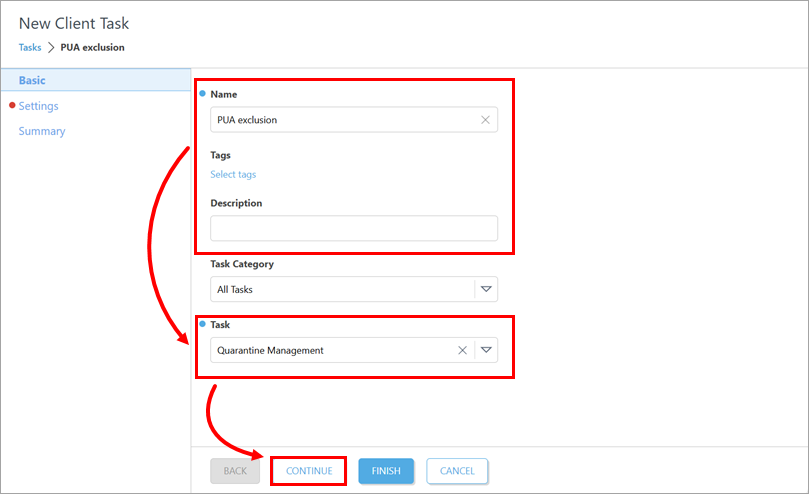
Sub Basic, actualizați numele sarcinii și tastați descrierea, dacă este necesar. Verificați dacă este selectat Quarantine Management în meniul derulant Task (Sarcină ). Faceți clic pe Continue (Continuare).
-
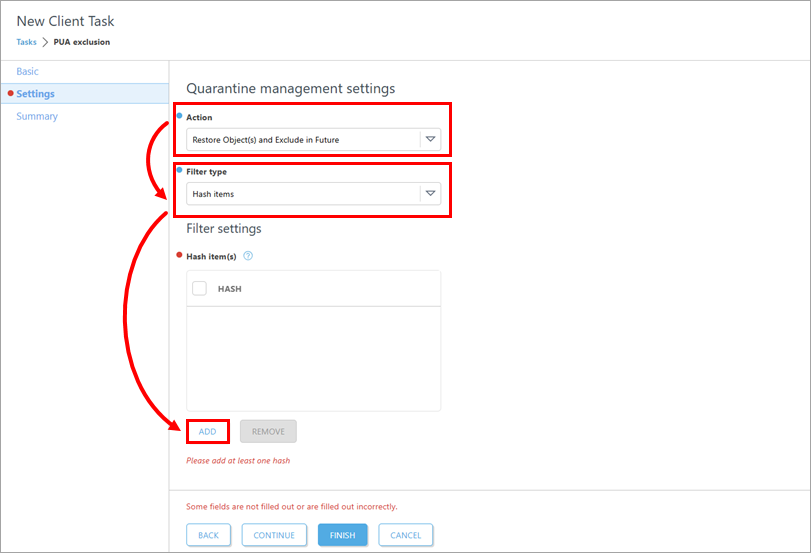
În Settings (Setări), din meniul derulant Action (Acțiune ), selectați Restore Object(s) (Restaurare obiecte) și Exclude in Future (Excludere în viitor). Verificați dacă în meniul derulant Filter type (Tip filtru ) este selectată opțiunea Hash items (Elemente hash). Sub Hash item(s), faceți clic pe Add (Adăugare).
-
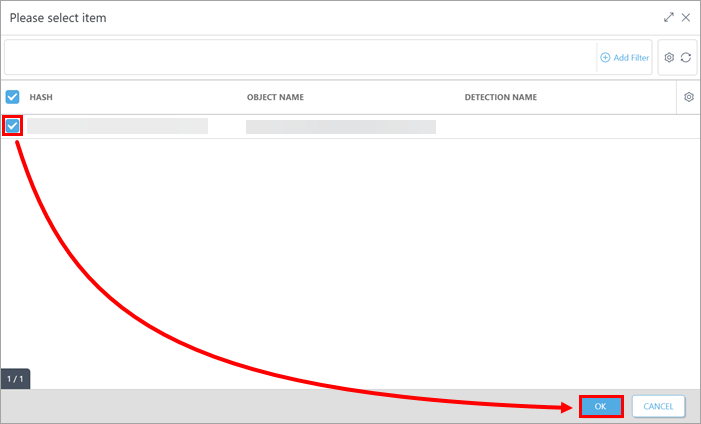
Selectați caseta de selectare de lângă aplicația cu potențial nedorit (PUA) pentru care doriți să creați excluderea de detectare și faceți clic pe OK. Puteți selecta mai multe elemente, dacă este necesar.
-
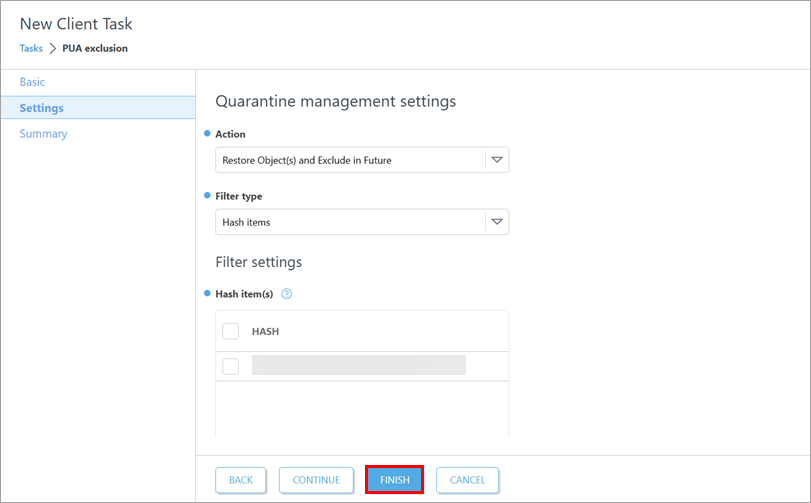
Faceți clic pe Finish (Terminare).
-
Create a trigger to execute the task and select the target devices-includeți dispozitivul client pe care este pusă în carantină aplicația cu potențial nedorit (PUA).
-
Verificați dacă excluderea de detectare pentru aplicația potențial nedorită (PUA) a fost creată pe dispozitivul client: #@#publication_url id='351' language=''' content='deschideți fereastra programului principal al aplicației ESET endpoint' target='_blank'#@# și apăsați F5 pentru a deschide Advanced setup. Faceți clic pe Scansări, faceți clic pe Editare lângă Excluderi de detectare și verificați lista Excluderi de detectare.
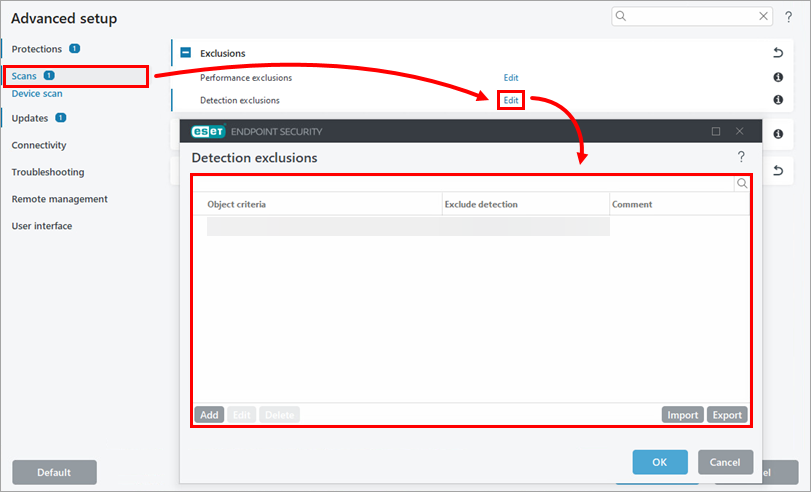
-
Dacă doriți să aplicați aceeași excludere de detectare la mai multe dispozitive client, #@#publication_url id='3193' language=''' content='convertiți configurația aplicației ESET de pe dispozitivul client unde ați creat excluderea de detectare într-o politică' target='_blank'#@# și atribuiți-o dispozitivelor unde doriți să o aplicați.


