Solução
Introdução
Este artigo descreve como configurar um dispositivo Cisco® ASA SSL VPN para autenticar usuários em um servidor ESA. Antes de continuar, verifique se instalou o componente Servidor RADIUS do ESET Secure Authentication e se pode acessar o serviço RADIUS que permite que sistemas externos autentiquem usuários.
Antes que o dispositivo Cisco® ASA SSL VPN possa usar o Servidor ESA para autenticar usuários via RADIUS, ele deve ser configurado como um cliente RADIUS no Servidor ESA. Em seguida, seu servidor que executa o serviço ESA RADIUS deve ser configurado como um servidor RADIUS no dispositivo Cisco® ASA SSL VPN. Depois que essas configurações forem especificadas, você poderá começar a fazer login no dispositivo Cisco® ASA SSL VPN usando OTPs do ESA.
Etapa I - Configuração do cliente RADIUS
Para permitir que o dispositivo Cisco® ASA SSL VPN se comunique com o servidor ESA, você deve configurar o dispositivo Cisco® ASA SSL VPN como um cliente RADIUS no servidor ESA:
- Faça login no Console da Web da ESA.
- Navegue até Components (Componentes) > RADIUS (RADIUS ) e localize o nome do host do servidor que está executando o serviço ESA RADIUS.
- Clique no nome do host e, em seguida, clique em Create New Radius Client (Criar novo cliente Radius).
- Na seção Basic Settings (Configurações básicas)
- Dê ao cliente RADIUS um nome memorável para facilitar a referência.
- Configure o endereço IP e o segredo compartilhado para o cliente de modo que correspondam à configuração do seu dispositivo VPN. O endereço IP é o endereço IP interno de seu dispositivo. Se o seu dispositivo se comunicar via IPv6, use esse endereço IP junto com o ID de escopo relacionado (ID de interface).
- O segredo compartilhado é o segredo compartilhado RADIUS para o autenticador externo que você configurará no seu dispositivo.
- Na seção Authentication (Autenticação ), aplique as configurações mostradas na Figura 1-1 abaixo.
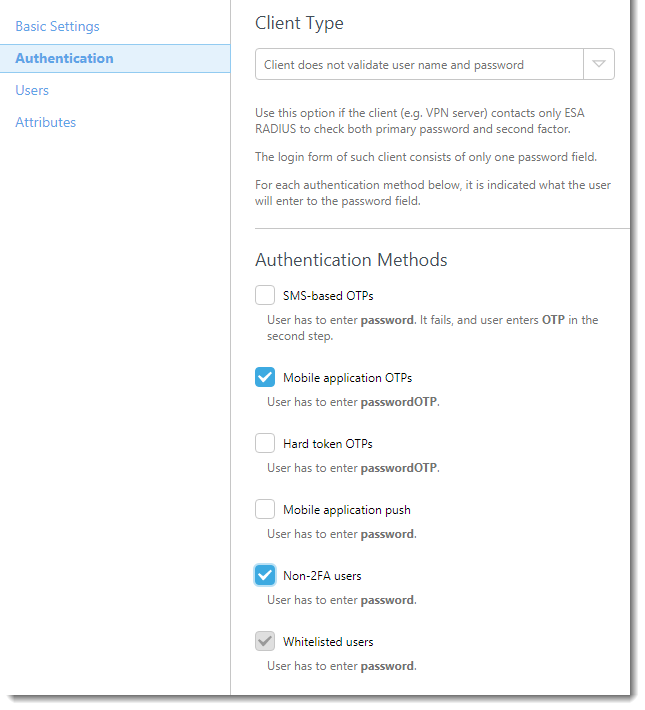
Figura 1-1
O ESA foi configurado para se comunicar com o dispositivo Cisco® ASA SSL VPN. Agora você deve configurar o dispositivo Cisco® ASA SSL VPN para se comunicar com o servidor ESA.
Etapa II - Configurar o dispositivo Cisco® ASA
Siga as etapas abaixo:
- Faça login no Adaptime Services Device Manager.
- Navegue até Configuration → Remote Access VPN( Configuração → VPN de acesso remoto).
- Clique em Clientless SSL VPN → Connection Profiles (Perfis de conexão ) e certifique-se de que a caixa de seleção abaixo de Allow access (Permitir acesso) esteja selecionada na interface relevante (consulte a Figura 2-1, etapa 1).
- Clique em Add (Adicionar ) em Connection Profiles (Perfis de conexão ) (consulte a Figura 2-1, etapa 2)
- Navegue até a guia Basic (Básico ) da janela Add Clientless Remote Access Connection Profile (Adicionar perfil de conexão de acesso remoto sem cliente ).
- Digite um nome para o seu perfil de conexão (por exemplo, ESA).
- Certifique-se de que o método de autenticação esteja definido como somente AAA.
- Clique em Manage (Gerenciar ) na seção Authentication (Autenticação ) e defina um novo grupo de serviços
- Clique em Add (Adicionar ) em AAA Service Groups (Grupos de serviços AAA).
- Digite um nome para o novo grupo (por exemplo, ESA-RADIUS), certifique-se de que o protocolo esteja definido como RADIUS e clique em OK.
- Selecione seu grupo de servidores e clique em Add (Adicionar ) no painel Servers in selected group (Servidores no grupo selecionado ).
- Defina os seguintes parâmetros com os valores mostrados abaixo (consulte a Figura 2-2)
- Interface Name (Nome da interface): A interface do ASA na qual o servidor ESA RADIUS pode ser acessado
- Server Name (Nome do servidor) ou IP Address (Endereço IP): O nome do host/endereço IP do servidor ESA RADIUS
- Timeout (Tempo limite): 30 segundos
- Porta de autenticação do servidor: 1812
- Server Account Port (Porta de conta do servidor): N/A, pois o ESA não oferece suporte a contas RADIUS, mas definido como 1813
- Intervalo de repetição: 10 segundos
- Server Secret Key (Chave secreta do servidor): Seu segredo compartilhado do servidor RADIUS (consulte a Figura 1-1)
- Microsoft CHAPv2 Capable (compatível com Microsoft CHAPv2): Não selecionado
- Clique em OK
- Clique em OK
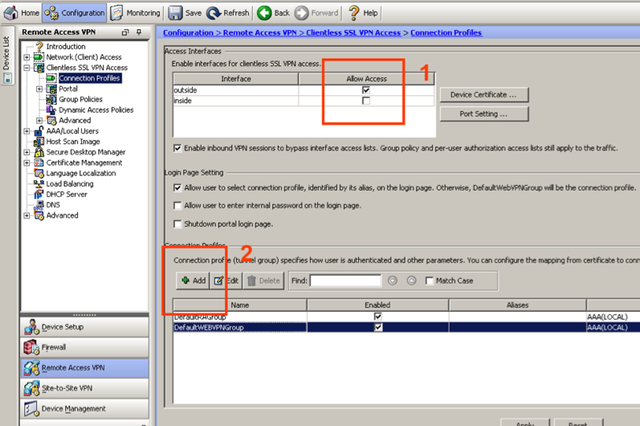
Figura 2-1
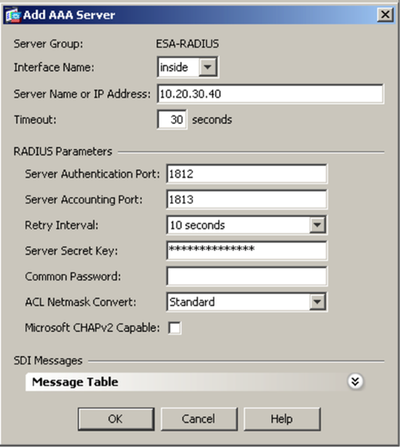
Figura 2-2
Etapa III - Teste a conexão
Para testar a conexão recém-configurada:
- Conecte-se ao seu ASA VPN usando uma conta com o aplicativo móvel 2FA usando ESA ativado. Quando for solicitada uma senha, acrescente a OTP gerada pelo aplicativo móvel à sua senha do AD. Por exemplo, se o usuário tiver uma senha do AD de Esa123 e uma OTP de 999111, digite Esa123999111.
Solução de problemas
Se você não conseguir se autenticar por meio do servidor ESA RADIUS, verifique se executou as etapas a seguir:
- Execute um teste de fumaça em seu servidor RADIUS, conforme descrito em Verificação da funcionalidade do ESA RADIUS.
- Se nenhuma falha tiver sido corrigida e você ainda não conseguir se conectar, reverta para uma configuração de login existente (que não use 2FA) e verifique se você consegue se conectar
- Se você ainda conseguir se conectar usando as configurações antigas, restaure as novas configurações e verifique se não há nenhum firewall bloqueando o UDP 1812 entre o dispositivo VPN e o servidor RADIUS
- Se ainda não conseguir se conectar, entre em contato com o suporte técnico da ESET.


