Oplossing
Inleiding
In dit artikel wordt beschreven hoe u een Cisco® ASA SSL VPN-apparaat kunt configureren om gebruikers te verifiëren met een ESA Server. Controleer voordat u verder gaat of u de RADIUS Server-component van ESET Secure Authentication hebt geïnstalleerd en of u toegang hebt tot de RADIUS-service waarmee externe systemen gebruikers kunnen verifiëren.
Voordat uw Cisco® ASA SSL VPN-apparaat de ESA Server kan gebruiken om gebruikers te verifiëren via RADIUS, moet het worden ingesteld als een RADIUS-client op de ESA Server. Vervolgens moet uw server waarop de ESA RADIUS-service wordt uitgevoerd, worden ingesteld als RADIUS-server op het Cisco® ASA SSL VPN-apparaat. Zodra deze configuraties zijn opgegeven, kunt u beginnen met aanmelden op uw Cisco® ASA SSL VPN-apparaat met behulp van ESA OTP's.
Stap I - RADIUS-clientconfiguratie
Om het Cisco® ASA SSL VPN-apparaat te laten communiceren met uw ESA Server, moet u het Cisco® ASA SSL VPN-apparaat configureren als RADIUS-client op uw ESA Server:
- Log in op ESA Web Console.
- Navigeer naar Onderdelen > RADIUS en zoek de hostnaam van de server waarop de ESA RADIUS-service draait.
- Klik op de hostnaam en klik vervolgens op Nieuwe Radius-client maken.
- In het gedeelte Basisinstellingen
- Geef de RADIUS-client een gedenkwaardige naam voor gemakkelijke referentie.
- Configureer het IP-adres en het gedeelde geheim voor de client zodat ze overeenkomen met de configuratie van uw VPN-apparaat. Het IP-adres is het interne IP-adres van uw apparaat. Als uw apparaat via IPv6 communiceert, gebruik dan dat IP-adres samen met de bijbehorende scope-ID (interface-ID).
- Het gedeelde geheim is het RADIUS gedeelde geheim voor de externe authenticator die u op uw apparaat zult configureren.
- Pas in het gedeelte Authenticatie de instellingen toe die worden getoond in Figuur 1-1 hieronder.
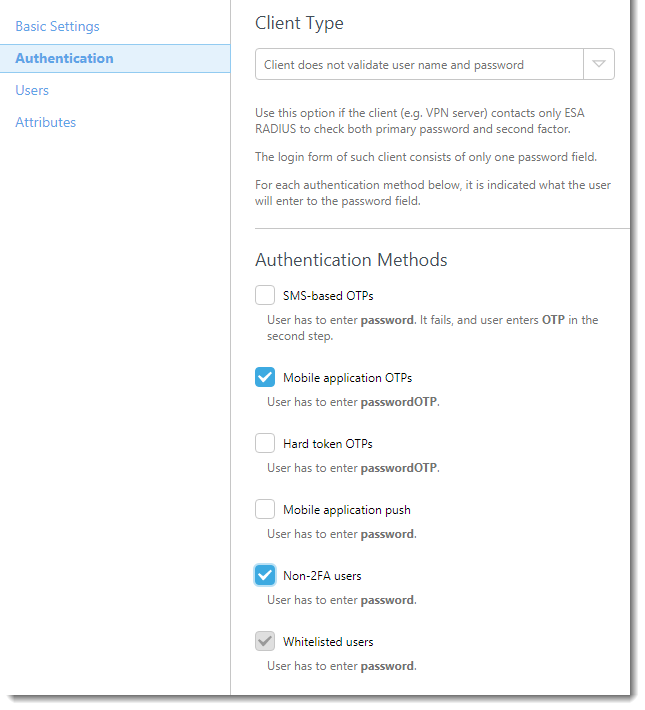
Afbeelding 1-1
ESA is nu geconfigureerd om te communiceren met het Cisco® ASA SSL VPN-apparaat. U moet nu het Cisco® ASA SSL VPN-apparaat configureren om te communiceren met de ESA Server.
Stap II - Uw Cisco® ASA-apparaat configureren
Volg de onderstaande stappen:
- Meld u aan bij Adaptime Services Device Manager.
- Navigeer naar Configuratie → Externe toegang VPN.
- Klik op Clientless SSL VPN → Verbindingsprofielen en zorg ervoor dat het selectievakje onder Toegang toestaan is ingeschakeld op de relevante interface (zie Afbeelding 2-1, stap 1).
- Klik op Toevoegen onder Verbindingsprofielen (zie afbeelding 2-1, stap 2)
- Navigeer naar het tabblad Basis in het venster Clientless Remote Access-verbindingsprofiel toevoegen.
- Typ een naam voor uw verbindingsprofiel (bijvoorbeeld ESA).
- Zorg ervoor dat de verificatiemethode is ingesteld op alleen AAA.
- Klik op Beheren in de sectie Authenticatie en definieer een nieuwe servicegroep
- Klik op Toevoegen onder AAA Service Groups.
- Voer een naam in voor de nieuwe groep (bijvoorbeeld ESA-RADIUS), zorg ervoor dat het protocol is ingesteld op RADIUS en klik op OK.
- Selecteer je servergroep en klik op Toevoegen in het paneel Servers in geselecteerde groep.
- Stel de volgende parameters in op de hieronder getoonde waarden (zie Afbeelding 2-2)
- Interface Naam: De ASA-interface waarop je ESA RADIUS-server kan worden bereikt
- Servernaam of IP-adres: De hostnaam/IP adres van uw ESA RADIUS server
- Time-out: 30 seconden
- Authenticatiepoort van de server: 1812
- Server Account Poort: N/A omdat ESA geen RADIUS accountint ondersteunt, maar ingesteld op 1813
- Herhalingsinterval: 10 seconden
- Server geheime sleutel: Het gedeelde geheim van je RADIUS-server (zie afbeelding 1-1)
- Microsoft CHAPv2 geschikt: Niet geselecteerd
- Klik op OK
- Klik op OK
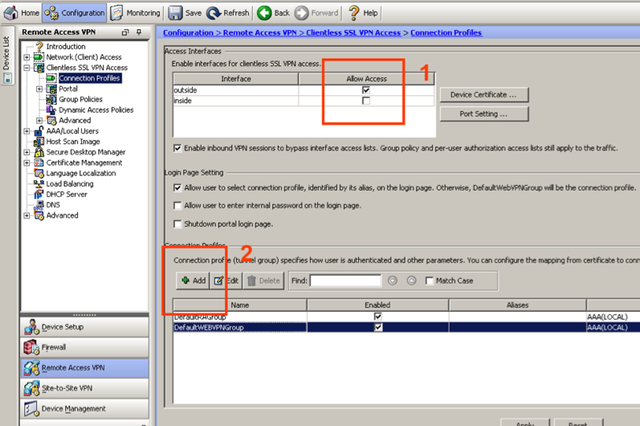
Figuur 2-1
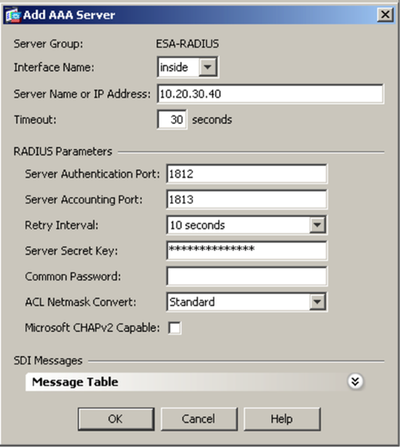
Figuur 2-2
Stap III - De verbinding testen
Om de nieuw geconfigureerde verbinding te testen:
- Maak verbinding met uw ASA VPN met een account waarop Mobile Application 2FA met ESA is ingeschakeld. Wanneer om een wachtwoord wordt gevraagd, voegt u de OTP die door de mobiele applicatie is gegenereerd toe aan uw AD-wachtwoord. Als de gebruiker bijvoorbeeld een AD-wachtwoord heeft van Esa123 en een OTP van 999111, typ dan Esa123999111.
Problemen oplossen
Als authenticatie via de ESA RADIUS-server niet lukt, controleer dan of de volgende stappen zijn uitgevoerd:
- Voer een rooktest uit met uw RADIUS-server, zoals beschreven in Verifiëren van ESA RADIUS-functionaliteit.
- Als er geen fouten zijn verholpen en u nog steeds geen verbinding kunt maken, ga dan terug naar een bestaande aanmeldconfiguratie (die geen 2FA gebruikt) en controleer of u wel verbinding kunt maken
- Als u nog steeds verbinding kunt maken met de oude instellingen, herstel dan de nieuwe instellingen en controleer of er geen firewall is die UDP 1812 blokkeert tussen uw VPN-apparaat en uw RADIUS-server
- Als u nog steeds geen verbinding kunt maken, neem dan contact op met de technische ondersteuning van ESET.


