Kiadvány
#@##placeholder id='1300' language='1'#@#
- A Biztonságos indítás a ügyfél 4.6.9 és újabb verziói és a DESlock Enterprise Server 2.4.23 vagy az ESET Endpoint Encryption Server 3.0 és verziókban érhető el.
Megoldás
A Biztonságos indítás egy titkosítás előtti teszt, amelynek célja annak biztosítása, hogy a gép sikeresen elinduljon a titkosítás után. Az ESET Endpoint Encryption (EEE) telepíti a Full Disk Encryption mbr bootloadert, és ezzel indítja el a Windowst, mielőtt a lemez titkosítása megtörténne. Normál körülmények között a Biztonságos indítás elindul, és a számítógép a következő képernyővel indul újra:

1-1. ábra
Alternatív megoldásként egy Legacy BIOS-t használó munkaállomáson a Biztonságos indítás az alábbiakban látható módon jelenhet meg:
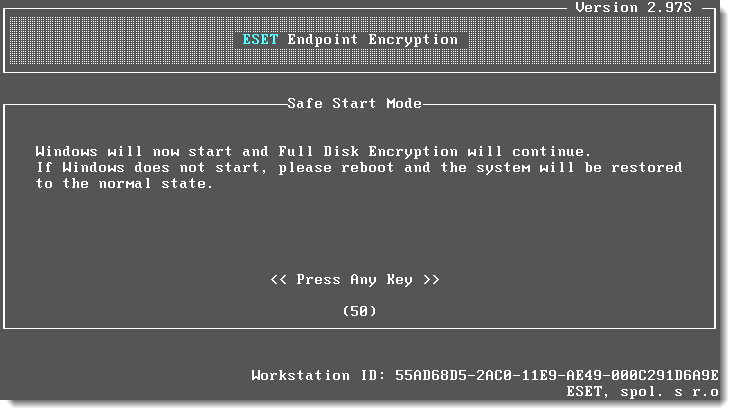
1-2. ábra
A Biztonságos indítás biztosítja a gép teljes körű támogatását, és lehetővé teszi a titkosítást az ESET Endpoint Encryption Full Disk Encryption teljes lemeztitkosítással. Egy gép több okból is inkompatibilis lehet a Full Disk Encryption segédprogramokkal (EEE vagy bármely más eszközzel), például különböző lemezvezérlő típusok, például RAID, vagy bármilyen harmadik féltől származó, esetleg telepített illesztőprogram miatt.
Ha a gép nem kompatibilis, és nem indul el, a Biztonságos indítás megpróbálja automatikusan kijavítani a problémát, és újra bejelentkezik a Windowsba. Ha a Safe Start nem tudja automatikusan javítani a problémát, a gépet a rendszerjavítással lehet helyreállítani, mivel a gép nem lesz titkosítva.
A tényleges titkosítási művelet csak akkor folytatódik, ha a Biztonságos indítás nem észlel problémát. A Safe Start garantálja a gép és a rajta lévő adatok biztonságát, mivel a teljes lemeztitkosítás csak akkor történik meg, ha a Safe Start megállapította, hogy a gép biztonságosan elindítható az EEE bootloaderrel.


