Ratkaisu
Johdanto
Tässä artikkelissa kuvataan, miten Cisco® ASA SSL VPN -laite konfiguroidaan tunnistamaan käyttäjät ESA-palvelimella. Ennen kuin jatkat, tarkista, että olet asentanut ESET Secure Authenticationin RADIUS Server -komponentin ja että voit käyttää RADIUS-palvelua, jonka avulla ulkoiset järjestelmät voivat todentaa käyttäjiä.
Ennen kuin Cisco® ASA SSL VPN -laite voi käyttää ESA-palvelinta käyttäjien todentamiseen RADIUS:n kautta, se on määritettävä RADIUS-asiakkaaksi ESA-palvelimessa. Seuraavaksi ESA RADIUS -palvelua käyttävä palvelimesi on määritettävä Cisco® ASA SSL VPN -laitteen RADIUS-palvelimeksi. Kun nämä määritykset on määritetty, voit aloittaa kirjautumisen Cisco® ASA SSL VPN -laitteeseen ESA OTP:n avulla.
Vaihe I - RADIUS-asiakkaan määritys
Jotta Cisco® ASA SSL VPN -laite voi kommunikoida ESA-palvelimen kanssa, Cisco® ASA SSL VPN -laite on määritettävä RADIUS-asiakkaaksi ESA-palvelimessa:
- Kirjaudu sisään ESA Web Consoleen.
- Siirry kohtaan Komponentit > RADIUS ja etsi ESA RADIUS -palvelua käyttävän palvelimen isäntänimi.
- Napsauta isäntänimeä ja napsauta sitten Luo uusi radiusasiakas.
- Perusasetukset-osiossa
- Anna RADIUS-asiakkaalle mieleenpainuva nimi, johon on helppo viitata.
- Määritä asiakkaan IP-osoite ja jaettu salaisuus siten, että ne vastaavat VPN-laitteesi kokoonpanoa. IP-osoite on laitteesi sisäinen IP-osoite. Jos laitteesi kommunikoi IPv6:n kautta, käytä kyseistä IP-osoitetta ja siihen liittyvää scope ID -tunnusta (käyttöliittymätunnusta).
- Jaettu salaisuus on laitteeseen määritettävän ulkoisen todentajan RADIUS-jakosalaisuus.
- Sovella Authentication (Todennus ) -osiossa alla olevassa kuvassa 1-1 esitettyjä asetuksia.
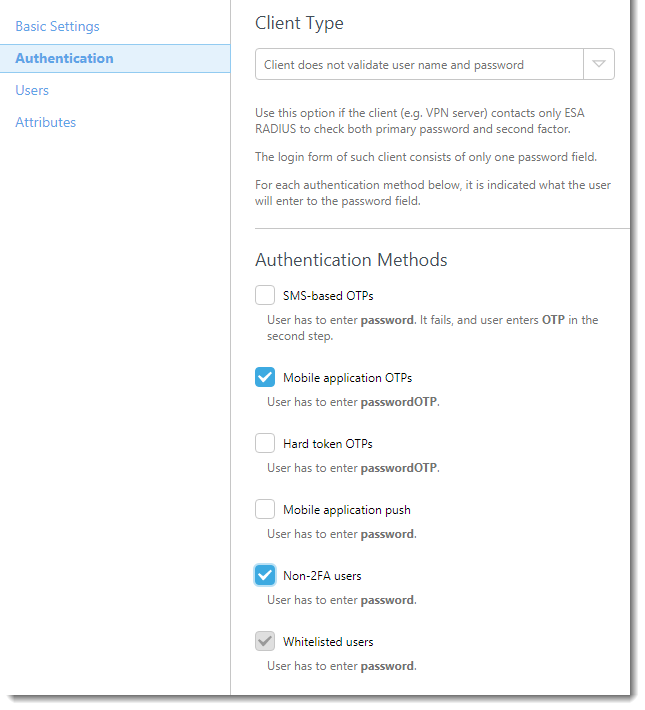
Kuva 1-1
ESA on nyt määritetty kommunikoimaan Cisco® ASA SSL VPN -laitteen kanssa . Sinun on nyt määritettävä Cisco® ASA SSL VPN -laite kommunikoimaan ESA-palvelimen kanssa.
Vaihe II - Cisco® ASA -laitteen määrittäminen
Noudata seuraavia ohjeita:
- Kirjaudu Adaptime Services Device Manageriin.
- Siirry kohtaan Configuration → Remote Access VPN.
- Valitse Clientless SSL VPN → Connection Profiles (Yhteysprofiilit ) ja varmista, että Allow access (Salli pääsy ) -valintaruutu on valittuna kyseisessä käyttöliittymässä (katso kuva 2-1, vaihe 1).
- Napsauta Add (Lisää) kohdassa Connection Profiles (yhteysprofiilit ) (katso kuva 2-1, vaihe 2)
- Siirry Add Clientless Remote Access Connection Profile -ikkunan Basic-välilehdelle.
- Kirjoita yhteysprofiilin nimi (esimerkiksi ESA).
- Varmista, että todennusmenetelmäksi on asetettu vain AAA.
- Napsauta Manage (Hallitse ) Authentication (Todennus ) -osiossa ja määritä uusi palveluryhmä
- Napsauta Add (Lisää) kohdassa AAA-palveluryhmät.
- Anna uudelle ryhmälle nimi (esimerkiksi ESA-RADIUS), varmista, että protokollaksi on valittu RADIUS, ja napsauta OK.
- Valitse palvelinryhmäsi ja napsauta Lisää valitun ryhmän palvelimet -paneelissa.
- Aseta seuraavat parametrit alla esitettyihin arvoihin (katso kuva 2-2)
- Liitännän nimi: ASA-liitäntä, josta ESA RADIUS-palvelin on tavoitettavissa
- Palvelimen nimi tai IP-osoite: ESA RADIUS -palvelimen isäntänimi tai IP-osoite
- Aikakatkaisu: 30 sekuntia
- Palvelimen todennusportti: 1812
- Palvelimen tiliportti: Ei käytössä, koska ESA ei tue RADIUS-tilintunnistusta, mutta asetetaan arvoksi 1813
- Uusintayrityksen aikaväli: 10 sekuntia
- Palvelimen salainen avain: RADIUS-palvelimen jaettu salaisuus (katso kuva 1-1)
- Microsoft CHAPv2 -yhteensopiva: Ei valittu
- Klikkaa OK
- Klikkaa OK
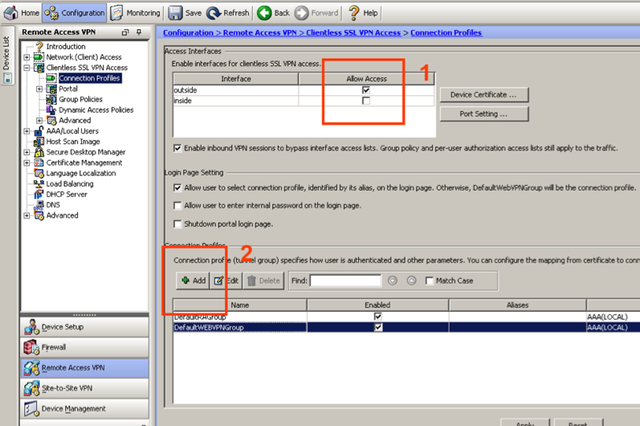
Kuva 2-1
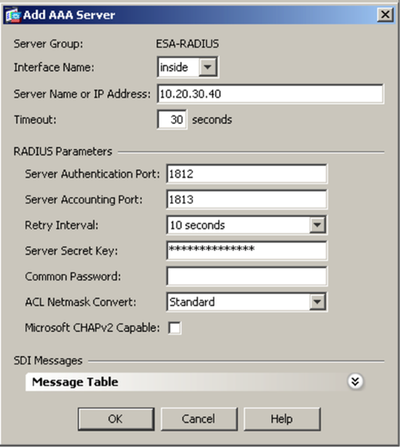
Kuva 2-2
Vaihe III - Testaa yhteys
Testaa juuri määritetty yhteys:
- Muodosta yhteys ASA VPN:ään tilillä, jossa on käytössä Mobile Application 2FA käyttäen ESA:ta. Kun sinua pyydetään antamaan salasana, liitä mobiilisovelluksen luoma OTP AD-salasanaasi. Jos käyttäjän AD-salasana on esimerkiksi Esa123 ja OTP 999111, kirjoita Esa123999111.
Vianmääritys
Jos et pysty todennukseen ESA RADIUS-palvelimen kautta, varmista, että olet suorittanut seuraavat vaiheet:
- Suorita savutesti RADIUS-palvelimella, kuten kohdassa ESA RADIUS-toiminnallisuuden tarkistaminen on esitetty.
- Jos mitään vikoja ei ole korjattu, etkä vieläkään pysty muodostamaan yhteyttä, palaa olemassa olevaan kirjautumiskokoonpanoon (jossa ei käytetä 2FA:ta) ja tarkista, että voit muodostaa yhteyden
- Jos voit edelleen muodostaa yhteyden vanhoilla asetuksilla, palauta uudet asetukset ja tarkista, ettei VPN-laitteen ja RADIUS-palvelimen välillä ole palomuuria, joka estää UDP 1812:n käytön
- Jos et vieläkään pysty muodostamaan yhteyttä, ota yhteyttä ESETin tekniseen tukeen.


