Řešení
Úvod
Tento článek popisuje, jak nakonfigurovat zařízení Cisco® ASA SSL VPN pro ověřování uživatelů proti serveru ESA. Než budete pokračovat, ověřte, zda máte nainstalovanou komponentu RADIUS Server ESET Secure Authentication a zda máte přístup ke službě RADIUS, která umožňuje externím systémům ověřovat uživatele.
Než bude zařízení Cisco® ASA SSL VPN moci používat server ESA k ověřování uživatelů prostřednictvím protokolu RADIUS, musí být na serveru ESA nastaveno jako klient RADIUS. Dále musí být váš server se službou ESA RADIUS nastaven jako server RADIUS v zařízení Cisco® ASA SSL VPN. Po zadání těchto konfigurací se můžete začít přihlašovat k zařízení Cisco® ASA SSL VPN pomocí ESA OTP.
Krok I - Konfigurace klienta RADIUS
Aby zařízení Cisco® ASA SSL VPN mohlo komunikovat se serverem ESA, je nutné zařízení Cisco® ASA SSL VPN nakonfigurovat jako klienta RADIUS na serveru ESA:
- Přihlaste se dowebové konzoly ESA.
- Přejděte na stránku Components > RADIUS a vyhledejte název hostitele serveru, na kterém běží služba ESA RADIUS.
- Klikněte na název hostitele a potom na Vytvořit nového klienta Radius.
- V části Základní nastavení :
- Dejte klientovi RADIUS zapamatovatelný název, aby se na něj dalo snadno odkazovat.
- Nakonfigurujteadresy IP Address a Shared Secret pro klienta tak, aby odpovídaly konfiguraci zařízení VPN. IP adresa je interní IP adresa vašeho spotřebiče. Pokud váš spotřebič komunikuje prostřednictvím protokolu IPv6, použijte tuto IP adresu spolu se souvisejícímID oboru (ID rozhraní).
- Sdílený tajný klíč je sdílený tajný klíč RADIUS pro externí ověřovací zařízení, které nakonfigurujete na svém zařízení.
- V části Authentication použijte nastavení zobrazené na obrázku 1-1 níže.
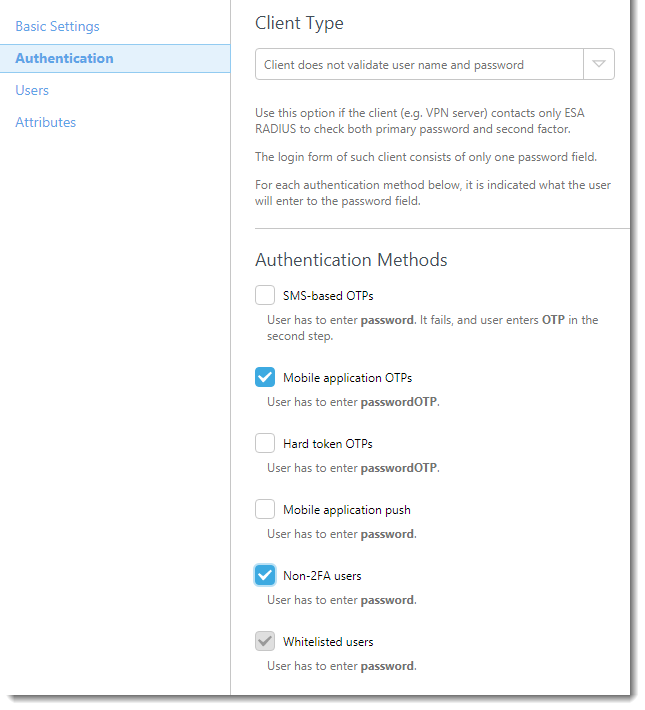
Obrázek 1-1
Systém ESA byl nyní nakonfigurován tak, aby komunikoval se systémem Cisco® ASA SSL VPN. Nyní je třeba nakonfigurovat Cisco® ASA SSL VPN komunikovat se serverem ESA.
Krok II - Konfigurace zařízení Cisco® ASA
Postupujte podle následujících kroků:
- Přihlaste se do Správce zařízení služby Adaptime.
- Přejděte do části Konfigurace → Vzdálený přístup VPN.
- Klikněte na Clientless SSL VPN → Profily připojení a ujistěte se, že je na příslušném rozhraní zaškrtnuto políčko Povolit přístup (viz obrázek 2-1, krok 1).
- Klikněte na tlačítko Přidat v části Profily připojení (viz obrázek 2-1, krok 2).
- Přejděte na kartu Základní v okně Přidat profil vzdáleného přístupu bez klienta.
- Zadejte název profilu připojení (například ESA).
- Zkontrolujte, zda je metoda ověřování nastavena pouze na AAA.
- Klikněte na tlačítko Spravovat v části Ověřování a definujte novou skupinu služeb:
- Klikněte na tlačítko Přidat v části Skupiny služeb AAA.
- Zadejte název nové skupiny (například ESA-RADIUS), zkontrolujte, zda je protokol nastaven na RADIUS, a klikněte na tlačítko OK.
- Vyberte skupinu serverů a klikněte na tlačítko Přidat na panelu Servery ve vybrané skupině.
- Nastavte následující parametry na níže uvedené hodnoty (viz obrázek 2-2):
- Název rozhraní: Rozhraní ASA, přes které lze dosáhnout serveru ESA RADIUS
- Název serveru nebo IP adresa: Název hostitele/IP adresa serveru ESA RADIUS
- Časový limit: 30 sekund
- Port ověřování serveru: 1812
- Port účtu serveru: Nepoužije se, protože ESA nepodporuje RADIUS accountint, ale nastaví se na 1813
- Interval opakování: 10 sekund
- Tajný klíč serveru: Sdílené tajemství serveru RADIUS (viz obrázek 1-1)
- Microsoft CHAPv2 Capable: Nevybráno
- Klikněte na tlačítko OK
- Klikněte na tlačítko OK
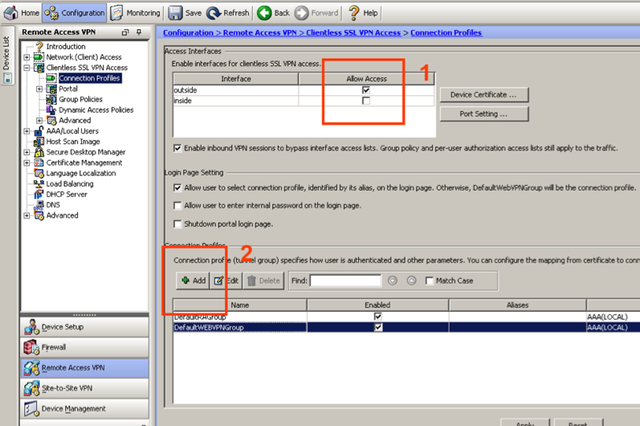
Obrázek 2-1
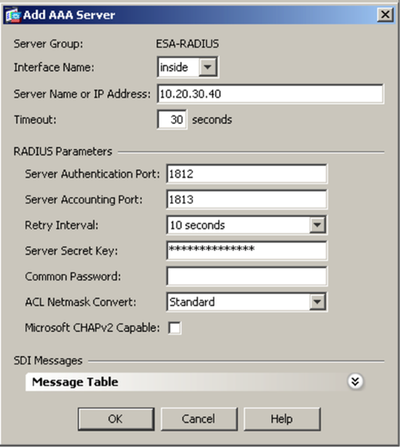
Obrázek 2-2
Krok III - Testování připojení
Otestování nově nakonfigurovaného připojení:
- Připojte se k síti ASA VPN pomocí účtu s povolenou mobilní aplikací 2FA pomocí ESA. Po výzvě k zadání hesla připojte k heslu AD OTP vygenerované mobilní aplikací. Pokud má uživatel například heslo AD Esa123 a OTP 999111, zadejte Esa123999111.
Řešení problémů
Pokud se vám nedaří ověřit prostřednictvím serveru ESA RADIUS, ujistěte se, že jste provedli následující kroky:
- Proveďte test proti serveru RADIUS podle postupu Ověření funkčnosti ESA RADIUS.
- Pokud nebyly odstraněny žádné závady a stále se nemůžete připojit, vraťte se ke stávající konfiguraci přihlašování (která nepoužívá 2FA) a ověřte, zda se můžete připojit
- Pokud se stále můžete připojit pomocí starých nastavení, obnovte nová nastavení a ověřte, zda mezi zařízením VPN a serverem RADIUS neblokuje UDP 1812 brána firewall
- Pokud se vám stále nedaří připojit, kontaktujte technickou podporu společnosti ESET.


