Издание
Подробности
Натиснете, за да разширите
ESET Bridge е приложение, базирано на уеб сървъра с отворен код Nginx, пригодено да отговаря на нуждите на приложенията и услугите за сигурност на ESET. ESET разпространява ESET Bridge с ESET PROTECT On-Prem 10.0 (и по-нова версия) като прокси компонент, заместващ Apache HTTP Proxy, който се използваше преди това. За повече информация вижте Въведение за ESET Bridge.
Тези инсталатори имат правилната конфигурация, необходима за следното:
- Препращане на репликацията на ESET Management Agents (комуникация с ESET PROTECT Server)
- Кеширане на актуализациите на двигателя за откриване на ESET и на инсталационните файлове
- Кеширане на резултатите от анализа на ESET LiveGuard Advanced
Решение
Използвайте различни конфигурации на прокси сървъра за кеширане и репликация
Някои среди може да изискват разделяне на трафика за кеширане на съдържание и репликация. ESET Bridge поддържа това, като позволява използването на различни прокси конфигурации за различните типове комуникация.
Примерът по-долу илюстрира конфигурация на клон, в която едно прокси е предназначено за кеширане, докато друго обработва трафика за репликация между клона и ESET PROTECT Server в главния офис.
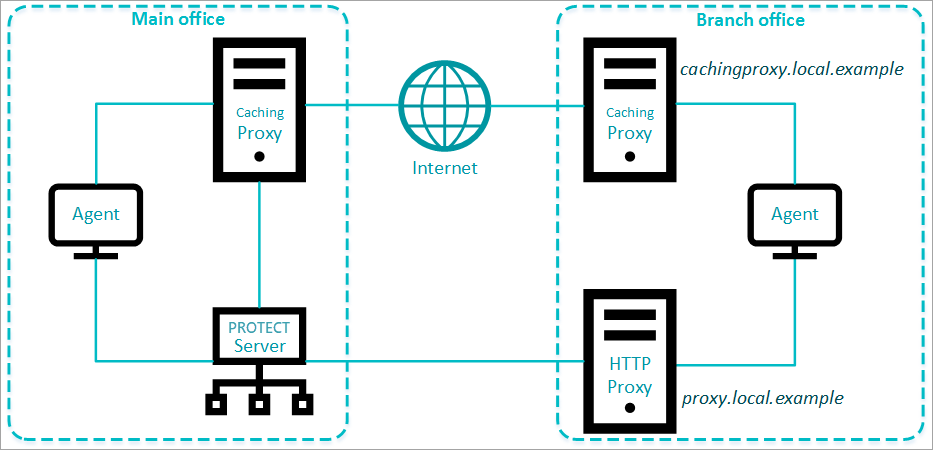
За инструкции как да конфигурирате агентите за управление на ESET да използват различни конфигурации на прокси сървъри, вижте раздел Конфигуриране на агентите за управление на ESET за използване на различни конфигурации на прокси сървъри.
Конфигуриране на ESET Management Agents за използване на различни конфигурации на прокси сървъри
-
Създаване на политика или отваряне на съществуваща такава. За да конфигурирате настройките на политиката, следвайте стъпките по-долу.
-
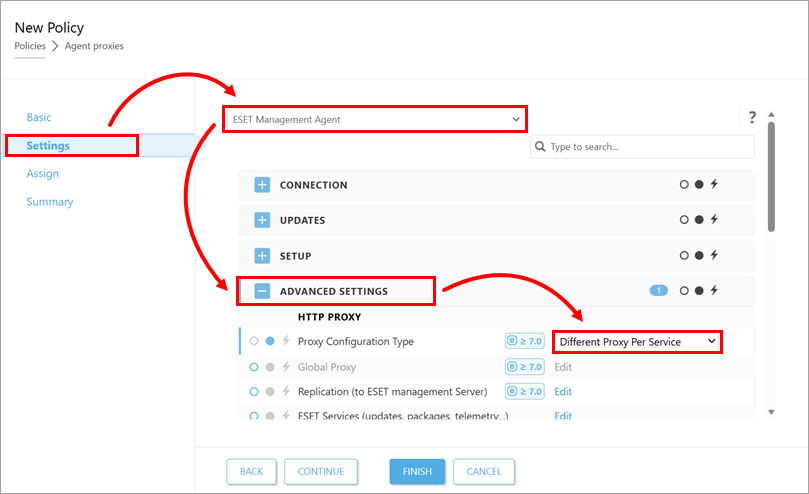
В детайлите на политиката щракнете върху Настройки и изберете ESET Management Agent от падащото меню. Разширете Разширени настройки и в падащото меню до Тип конфигурация на прокси сървъра изберете Различен прокси сървър за всяка услуга.
-
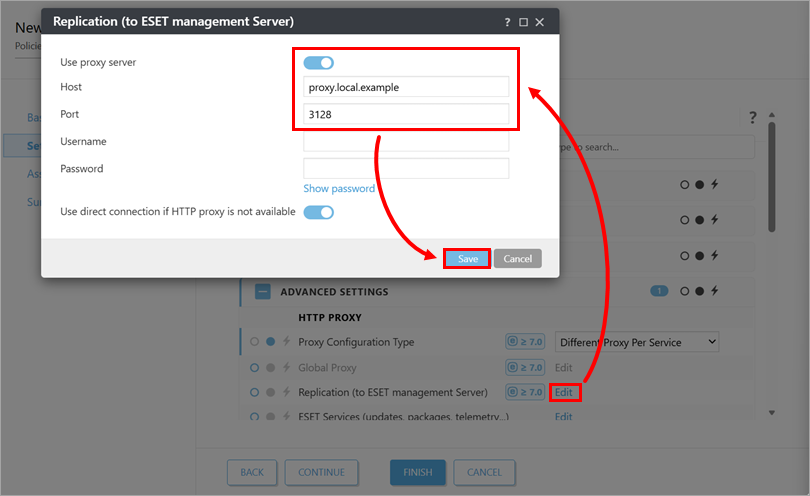
Щракнете върху Редактиране до Репликация (към ESET Management Server). Щракнете върху превключвателя до Use proxy server (Използвай прокси сървър ), за да го активирате. В полето Host (Домакин) въведете името на хоста или IP адреса на машината, на която работи прокси сървърът за репликация, и се уверете, че полето Port (Порт) съдържа правилната стойност. Щракнете върху Запазване.
-
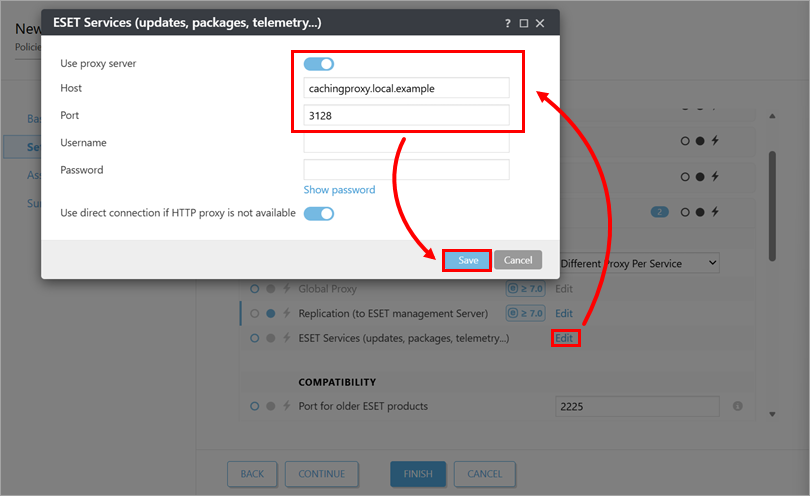
Щракнете върху Редактиране до ESET Services (актуализации, пакети, телеметрия). Щракнете върху превключвателя до Use proxy server (Използвай прокси сървър ), за да го активирате. В полето Host (Домакин) въведете името на хоста или IP адреса на машината, на която работи прокси сървърът за кеширане, и се уверете, че полето Port (Пристанище) съдържа правилната стойност. Щракнете върху Запазване.
Внедряване на ESET Bridge в DMZ среда
В по-сложна инфраструктура, където DMZ подмрежа отделя вътрешната LAN от ненадеждните мрежи, се препоръчва разполагането на ESET PROTECT Server извън DMZ. Примерът по-долу илюстрира възможен сценарий на внедряване.
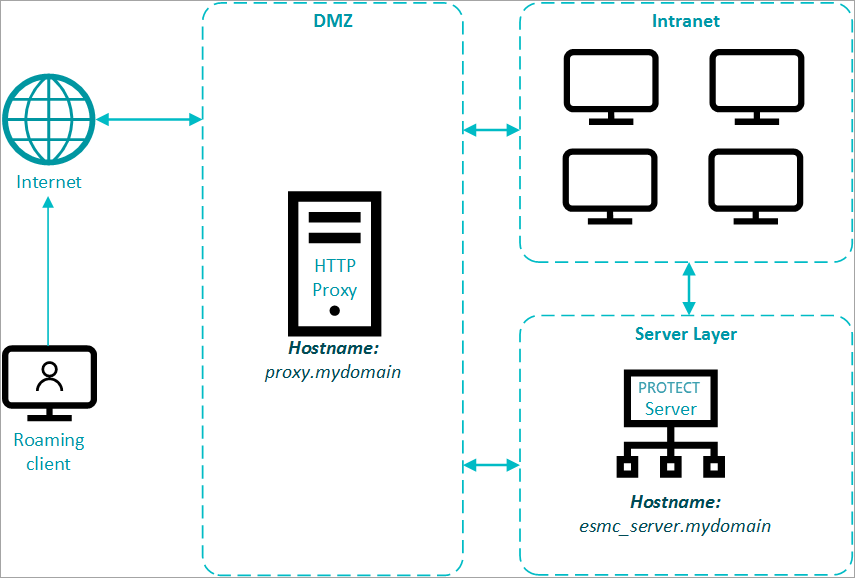
Когато настройвате подобна среда, препоръчваме да се придържате към следните насоки:
- Използвайте имена на хостове вместо IP адреси в настройките на компонента ESET PROTECT On-Prem.
- За роуминг клиенти (устройства, които могат да напускат интранет) използвайте динамични групи и политики, за да гарантирате, че те използват хост име на сървър, което може да бъде резолирано от интернет, само когато са извън интранет. За клиенти, които никога не напускат интранет, използвайте име на хост, което може да се разреши само вътрешно, за да предотвратите маршрутизирането на връзката им през интернет.
- Използвайте ESET Bridge за репликация само ако е необходимо, тъй като репликацията чрез ESET Bridge не обединява връзките от ESET Management Agents и не намалява използването на честотната лента.
- Използвайте ESET Bridge за кеширане на актуализации и инсталатори, за да намалите натоварването на мрежата. Роуминг клиентите обаче не трябва да използват прокси сървъра за кеширане, когато са извън интранет. За да гарантирате това, задайте на прокси сървъра за кеширане име на хост, което може да се разрешава само в рамките на интранет. По този начин, когато роуминг клиентите са навън, името на хоста не се разрешава и те се свързват директно със сървърите за актуализации на ESET.
- Отворете само необходимите портове на защитната стена за необходимите имена на хостове във вашата среда. За пълен списък на портовете, използвани от ESET PROTECT On-Prem, вижте Използвани портове.


